Darmowy
Zobacz, na czym stoisz
0 zł na zawsze
- Ponad 20 testów po potwierdzeniu domeny
- Ocena i 3 najpoważniejsze problemy
- 5 testów miesięcznie dla 1 strony
- Wyniki wtyczki WordPress ze wszystkich połączonych stron
Nasza wtyczka WordPress jest już w oficjalnym katalogu WordPress.org. Pobierz za darmoNasza darmowa wtyczka do WordPressa
Wpisz adres. Po około 90 sekundach zobaczysz, co jest nie tak i co przekazać programiście.
Symulacja typowego ruchu botów. Tak wygląda zwykły dzień zwykłej strony firmowej.
Wymaga uwagi. Dwa problemy warto naprawić jeszcze w tym tygodniu.
62/100
W tym tygodniu 2
W tym miesiącu 1
Może poczekać 1
To przykład. Uruchom test powyżej, a w tym oknie pojawi się wynik Twojej strony.
Dla programisty
Temat: Poprawki bezpieczeństwa dla przykladowy-sklep.pl
Cześć, skan bezpieczeństwa znalazł poniższe problemy. Możesz przygotować wycenę i termin poprawek?
/backup-full.zip jest publicznie dostępny (HTTP 200, 48 MB). Usuń go z katalogu strony i zablokuj *.zip, *.sql, *.tar.gz w konfiguracji serwera.Nieaktualne wtyczki: slider-pro 2.1.0 (znana podatność, poprawiona w 2.4.3) i dwie kolejne z załączonego raportu. Zaktualizuj i sprawdź ponownie.Brak rekordu DMARC. Dodaj TXT _dmarc „v=DMARC1; p=quarantine; rua=mailto:...”, gdy SPF i DKIM przejdą test.Brak Content-Security-Policy i X-Content-Type-Options: nosniff. Do dodania w konfiguracji serwera.Dowody i szczegóły są w załączonym raporcie. Dzięki.
Tak pyta bot i na to liczy
Co sprawdzamy
Ukryte skrypty, linki do spamu i przekierowania, które często pojawiają się na zhakowanych stronach bez wiedzy właściciela.
Przykłady. Tak odpowiada strona, która ma daną lukę.
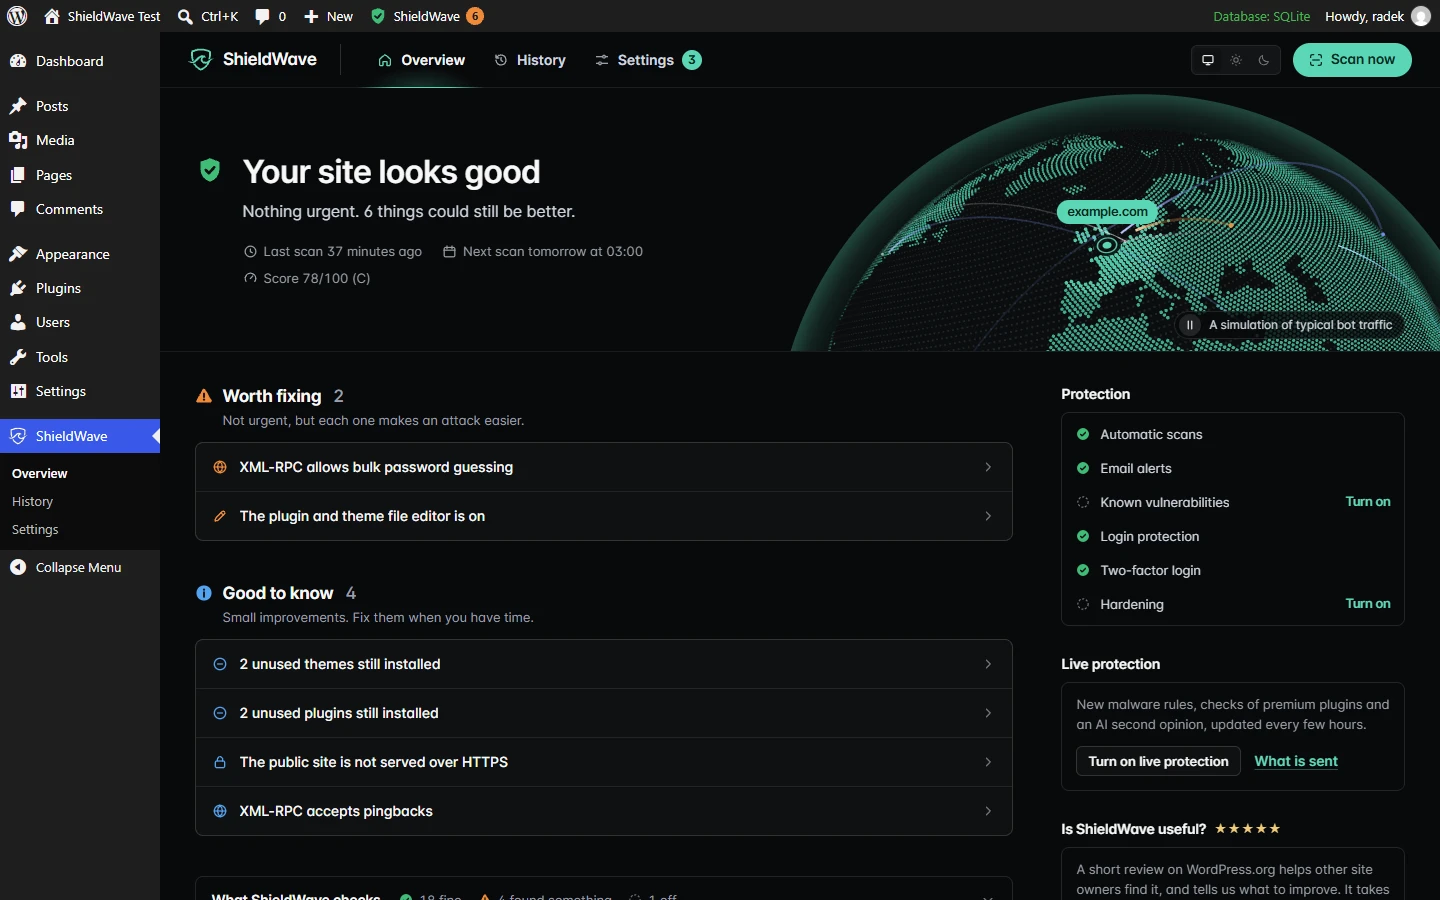
Wtyczka ShieldWave sprawdza stronę na WordPressie od środka: złośliwy kod i tylne furtki, pliki WordPressa, wtyczek i motywów porównane z oficjalnymi kopiami z WordPress.org, znane luki oraz ochronę logowania z weryfikacją dwuetapową. 25 testów, skanowanie według harmonogramu i powiadomienia e-mail, za darmo i bez zakładania konta.
W kokpicie wejdź w Wtyczki › Dodaj nową i wyszukaj „Ensomedia Security”.
Jak działa wtyczka i co wysyła (po angielsku)Porównanie z Wordfence
Zobacz, na czym stoisz
0 zł na zawsze
Pilnuje strony za Ciebie
49 zł /mies.
Sprawdza stronę według harmonogramu i pisze do Ciebie, gdy coś się zmieni. Kosztuje mniej niż godzina pracy programisty w miesiącu.
Dla IOD i konsultantów RODODla agencji i freelancerów
129 zł /mies.
Wysyłasz klientom raporty bezpieczeństwa z własnym logo i doliczasz je do abonamentu opieki nad stroną.
Jak to działa w agencjiPotrzebujesz tylko raz? Pełny skan jednej strony z kompletnym raportem kosztuje 39 zł, bez abonamentu.
Za 10 zł więcej Pro pilnuje jej przez cały miesiąc.
Ceny zawierają VAT. Okres próbny wymaga karty, pierwszą płatność pobieramy po 7 dniach. Rezygnujesz w dowolnym momencie z poziomu konta.
Nie. Wpisujesz adres i czytasz raport. Jest pisany dla osoby, która prowadzi firmę. Techniczne szczegóły trafiają do osobnego zlecenia dla programisty.
Nie. Testy niczego na stronie nie zmieniają, a zapytania idą w takim tempie, że Twoi klienci niczego nie zauważą. Pełne testy wysyłają do formularzy dane testowe, więc w skrzynce formularza kontaktowego może pojawić się wiadomość testowa.
Nie. ShieldWave sprawdza stronę z zewnątrz, tak jak widzi ją każdy w internecie. Włamywacz widzi dokładnie to samo i właśnie o to chodzi.
Bez potwierdzenia ShieldWave tylko odczytuje to, co strona pokazuje każdemu. Pełne testy wysyłają do formularzy i adresów strony dane testowe, więc uruchamiamy je tylko dla stron, nad którymi masz kontrolę. Potwierdzasz to rekordem DNS, plikiem na stronie, znacznikiem w kodzie albo naszą wtyczką WordPress. Zajmuje to kilka minut i nie wymaga hasła.
Otwórz raport. Znajdziesz w nim, co naprawić w tym tygodniu, w tym miesiącu i później. Zlecenie dla programisty prześlij osobie, która opiekuje się stroną. Jeśli nikt się nią nie zajmuje, napisz do mnie: w ENSOMEDIA buduję strony i się nimi opiekuję, więc przygotuję wycenę poprawek.
Darmowe testery zwykle sprawdzają jedną rzecz, na przykład certyfikat SSL, i podają wynik technicznym językiem. ShieldWave robi ponad 20 testów naraz, łączy problemy, które razem są groźniejsze, i tłumaczy, co oznaczają dla Twojej firmy.
Tak. Pięć testów miesięcznie dla jednej strony, bez karty. Widzisz ocenę i trzy najpoważniejsze problemy. Płacisz dopiero wtedy, gdy chcesz pełny raport, więcej stron albo testy według harmonogramu.
Tak, w ustawieniach konta. Plan działa do końca opłaconego okresu.
Działa z każdą publiczną stroną. Strony na WordPressie dostają dodatkowe testy rdzenia, wtyczek i motywów, bo tam zaczyna się większość problemów z WordPressem.
Nie i nie będziemy udawać, że tak jest. Przy pentescie specjalista przez kilka dni próbuje się włamać. ShieldWave w około 90 sekund wyłapuje typowe luki, których szukają automatyczne boty.
Zostają na Twoim koncie i nikomu ich nie udostępniamy. W każdej chwili możesz poprosić o usunięcie swoich danych. Szczegóły są w polityce prywatności.