Gratuit
Savoir où vous en êtes
0 € pour toujours
- 20+ tests une fois le domaine confirmé
- Votre score et les 3 problèmes les plus graves
- 5 analyses par mois sur 1 site
- Résultats de l’extension WordPress pour chaque site connecté
Notre extension WordPress est maintenant dans le répertoire officiel de WordPress.org. L’obtenir gratuitementNotre extension WordPress gratuite
Saisissez votre adresse. En 90 secondes environ, vous voyez ce qui ne va pas et ce qu’il faut envoyer à votre développeur.
Une simulation du trafic habituel des robots. C’est une journée ordinaire pour le site d’une entreprise ordinaire.
Action requise. Deux problèmes sont à corriger cette semaine.
62/100
Cette semaine 2
Ce mois-ci 1
Peut attendre 1
Ceci est un exemple. Lancez l’analyse ci-dessus et votre propre résultat s’affichera dans cette fenêtre.
Pour votre développeur
Objet : Corrections de sécurité pour boutique-exemple.fr
Bonjour, une analyse de sécurité a relevé les problèmes ci-dessous. Pouvez-vous m’envoyer un devis et une date pour les corrections ?
/backup-full.zip est accessible publiquement (HTTP 200, 48 Mo). Le retirer de la racine web et bloquer *.zip, *.sql, *.tar.gz dans la configuration du serveur.Extensions obsolètes : slider-pro 2.1.0 (vulnérabilité connue, corrigée en 2.4.3), plus deux autres listées dans le rapport joint. Mettre à jour et refaire le test.Pas d’enregistrement DMARC. Ajouter _dmarc TXT "v=DMARC1; p=quarantine; rua=mailto:..." une fois que SPF et DKIM sont validés.Content-Security-Policy et X-Content-Type-Options: nosniff absents. À ajouter au niveau du serveur web.Les preuves et tous les détails sont dans le rapport joint. Merci.
Voici comment un bot demande, et ce qu’il espère entendre
Ce que nous vérifions
Scripts cachés, liens de spam et redirections que les sites piratés portent souvent à l’insu du propriétaire.
Exemples. Voici comment répond un site qui présente cette faille.
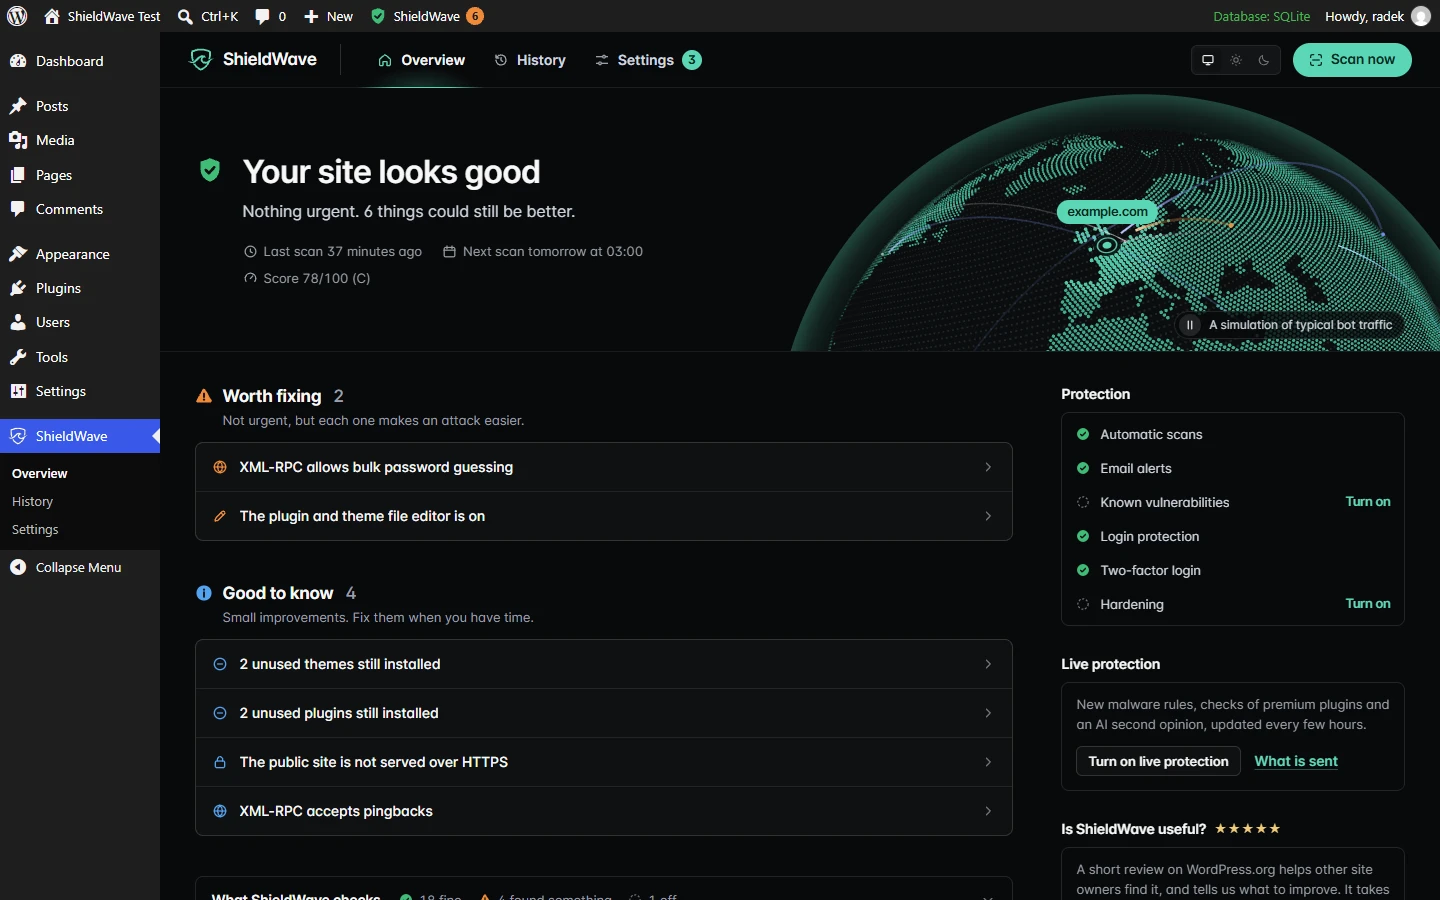
L’extension ShieldWave vérifie votre site WordPress de l’intérieur : logiciels malveillants et portes dérobées, fichiers du cœur, des extensions et des thèmes comparés aux copies officielles de WordPress.org, vulnérabilités connues, et protection de la connexion avec authentification à deux facteurs. 25 vérifications, analyses planifiées et alertes par e-mail, gratuitement et sans compte.
Dans votre tableau de bord, allez dans Extensions, puis Ajouter une extension, et cherchez « Ensomedia Security ».
Comment fonctionne l’extension et ce qu’elle envoie (en anglais)Comparaison avec Wordfence (en anglais)
Savoir où vous en êtes
0 € pour toujours
Garde un œil sur votre site
12 € /mois
Analyse votre site selon un calendrier et vous prévient par e-mail quand quelque chose change. Coûte moins d’une heure de développeur par mois.
Pour les agences et les freelances
29 € /mois
Envoyez à vos clients des rapports de sécurité à votre logo et intégrez-les à votre contrat de maintenance.
Besoin d’une seule analyse ? Une analyse complète d’un site avec le rapport entier coûte 9 €, sans abonnement.
Pour 3 € de plus, Pro le surveille pendant un mois entier.
Prix TTC lorsque la TVA s’applique. L’essai nécessite une carte bancaire. Le premier paiement est prélevé après 7 jours. Résiliable à tout moment depuis votre compte.
Non. Saisissez votre adresse et lisez le rapport. Il est écrit pour la personne qui dirige l’entreprise. La partie technique est dans des consignes séparées pour votre développeur.
Non. Les tests ne modifient rien sur votre site, et leur rythme est réglé pour que vos visiteurs ne remarquent rien. Les tests complets envoient des données de test aux formulaires, un message de test peut donc arriver dans la boîte de réception de votre formulaire de contact.
Non. ShieldWave analyse le site depuis l’extérieur, comme n’importe qui sur Internet le voit. C’est aussi ce que voient les attaquants, et c’est tout l’intérêt.
Sans confirmation, ShieldWave lit seulement ce que le site montre à tout le monde. Les tests complets envoient des données de test aux formulaires et aux adresses du site, nous ne les lançons donc que sur des sites que vous contrôlez. Vous le confirmez avec un enregistrement DNS, un fichier sur le site, une balise dans le code de la page ou notre extension WordPress. Cela prend quelques minutes et ne demande aucun mot de passe.
Ouvrez le rapport. Il indique ce qu’il faut corriger cette semaine, ce mois-ci et plus tard. Transmettez les consignes pour le développeur à la personne qui s’occupe de votre site. Si personne ne s’en occupe, écrivez-moi : chez ENSOMEDIA, je crée et j’entretiens des sites, et je vous ferai un devis pour les corrections.
Les outils gratuits testent en général une seule chose, comme le certificat SSL, et affichent le résultat en termes techniques. ShieldWave lance plus de 20 tests à la fois, relie les problèmes qui s’aggravent entre eux et explique ce qu’ils signifient pour votre entreprise.
Oui. Cinq analyses par mois pour un site, sans carte bancaire. Vous voyez votre score et vos trois problèmes les plus graves. Vous ne payez que si vous voulez le rapport complet, plus de sites ou des analyses planifiées.
Oui, depuis les réglages de votre compte. Votre abonnement reste actif jusqu’à la fin de la période déjà payée.
Cela fonctionne avec tout site public. Les sites WordPress ont des tests en plus pour le cœur, les extensions et les thèmes, parce que c’est là que commencent la plupart des problèmes WordPress.
Non, et nous ne prétendons pas le contraire. Lors d’un test d’intrusion, un spécialiste passe des jours à essayer d’entrer. ShieldWave repère en 90 secondes environ les failles courantes que cherchent les robots automatiques.
Ils restent dans votre compte et nous ne les partageons avec personne. Vous pouvez nous demander de supprimer vos données à tout moment. Les détails sont dans notre politique de confidentialité.