Elle trouve le problème. Elle ne change rien d’elle-même.
Ensomedia Security analyse votre WordPress à la recherche de logiciels malveillants, de fichiers modifiés, de vulnérabilités connues et de réglages risqués, et vous dit en termes clairs ce qu’il faut corriger. Elle bloque les adresses qui essaient des mots de passe en boucle et ajoute la connexion à deux facteurs. Les fichiers, les utilisateurs et les réglages ne changent que lorsque vous appuyez sur un bouton ou activez une option.
Dans votre tableau de bord, ouvrez Extensions, Ajouter, puis cherchez Ensomedia Security. L’annuaire la présente sous le nom Ensomedia Security powered by shieldwave.io, et les mises à jour viennent de là.
Vous utilisez encore ShieldWave Security 3.x, téléchargée ici auparavant ? Elle ne peut pas se mettre à jour toute seule. Installez Ensomedia Security depuis WordPress.org et laissez-la activée, puis désactivez et supprimez ShieldWave Security sur l’écran Extensions. Vos réglages, vos résultats et vos configurations de connexion à deux facteurs sont conservés.
- Prix
- Gratuite
- Compte
- Inutile
- Tableau de bord
- Gratuit pour tous les sites connectés
- Langues
- Anglais et 16 autres
- Version
- 1.1.28
- Prérequis
- WordPress 6.2, PHP 7.4
- Licence
- GPLv2 ou ultérieure
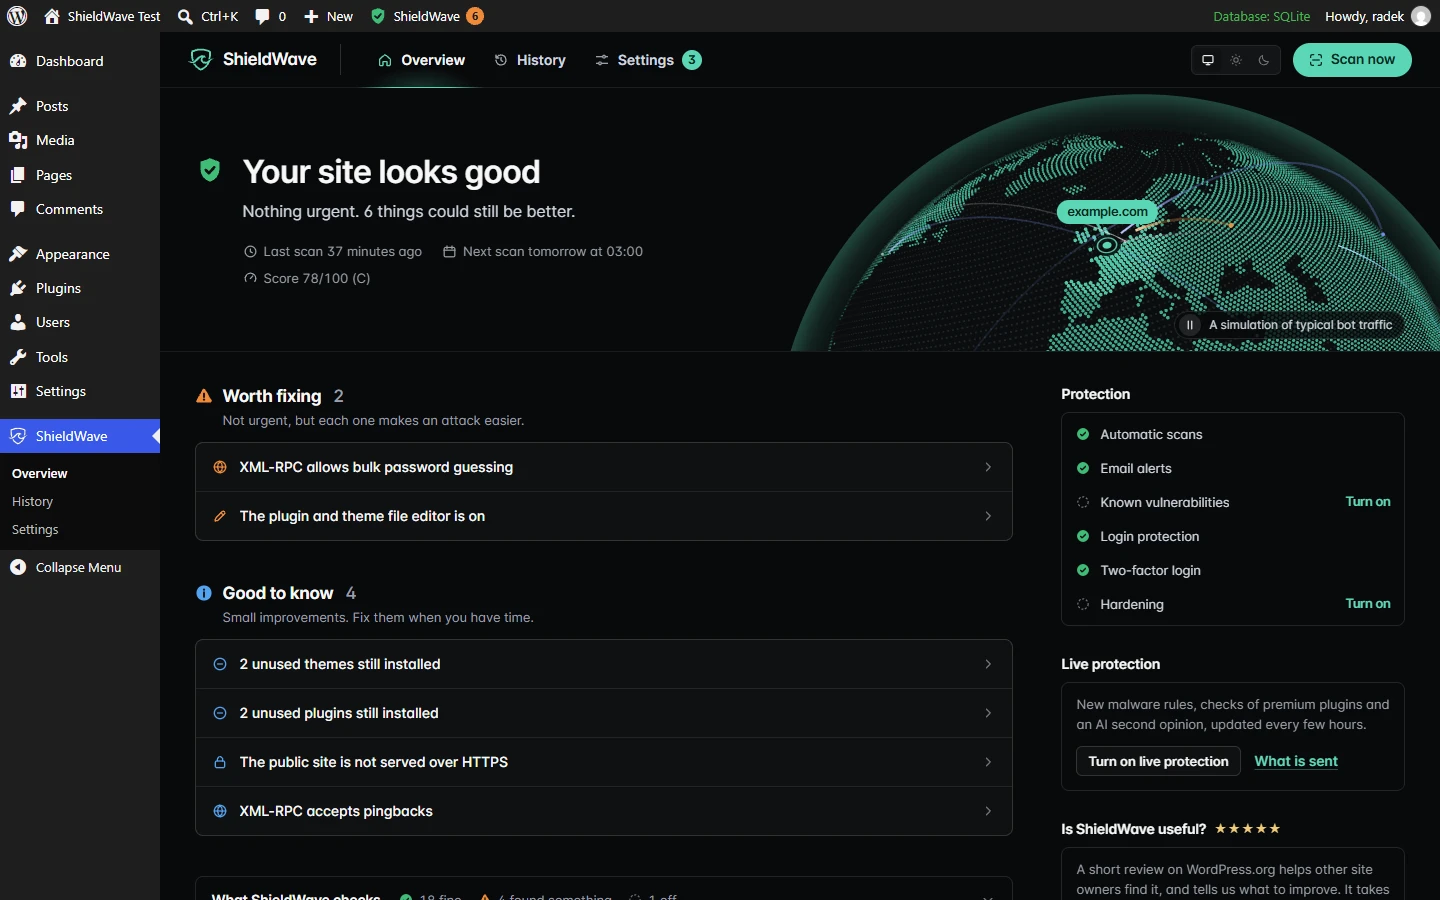
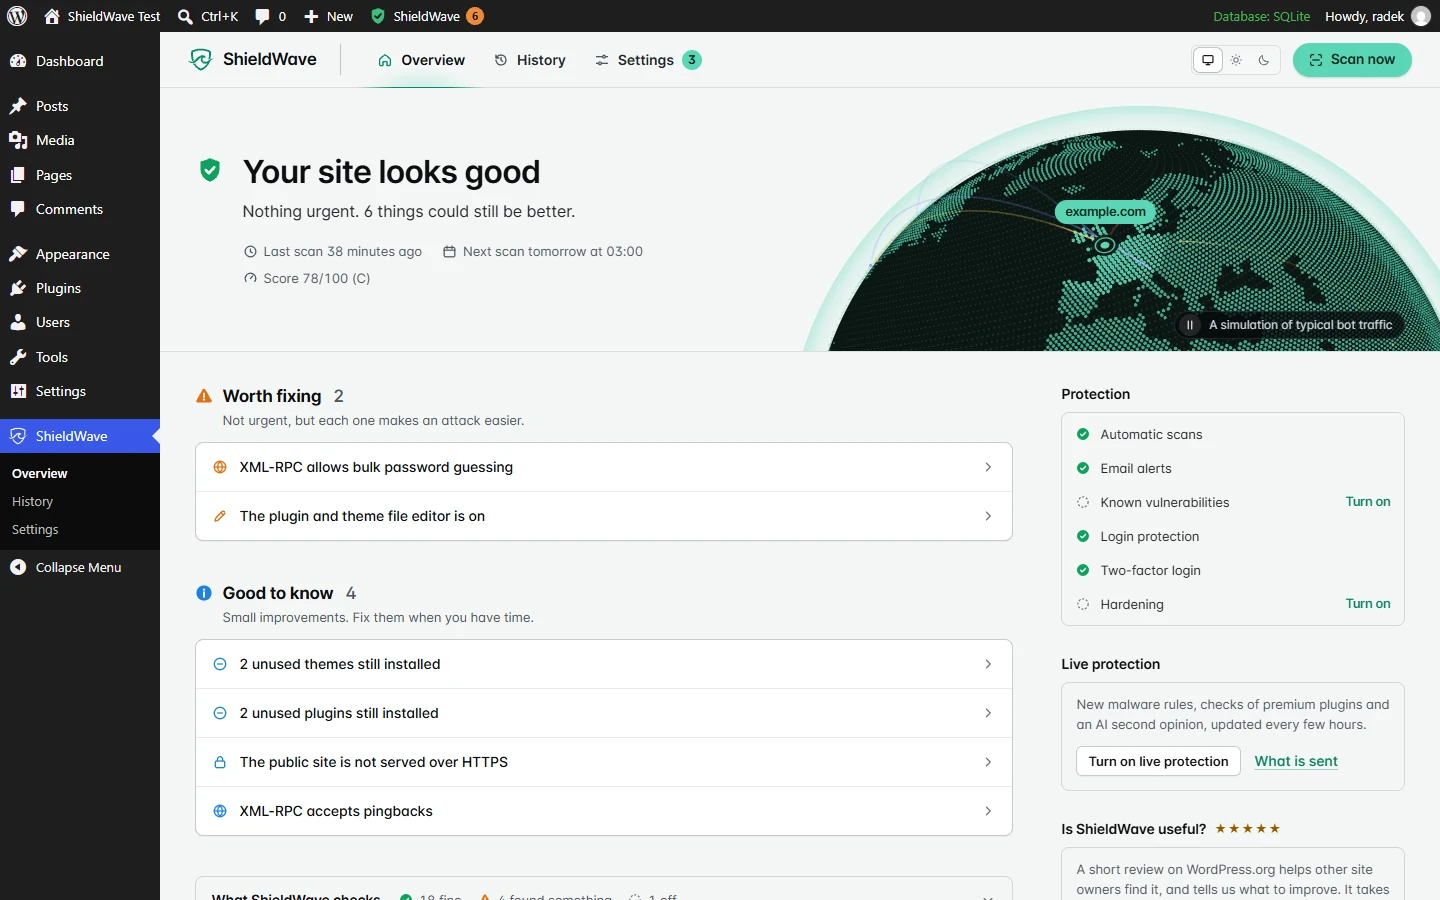
25 tests, en termes clairs
Chaque constat dit ce qu’il signifie, pourquoi il compte et comment le corriger. Un fichier identique à la copie publiée par WordPress.org est considéré comme sûr d’emblée ; tout ce dont l’analyse n’est pas certaine est signalé pour un examen plus attentif, sans déclencher d’alarme.
Logiciels malveillants et fichiers
- Logiciels malveillants et web shells dans les fichiers que WordPress.org ne peut pas garantir
- Fichiers du cœur de WordPress comparés aux sommes de contrôle officielles
- Fichiers des extensions comparés aux sommes de contrôle de WordPress.org
- Fichiers des thèmes comparés aux paquets de versions de WordPress.org
- Fichiers nouveaux et modifiés comparés à une référence enregistrée
- Fichiers PHP et règles d’exécution dans uploads
Vulnérabilités et logiciels
- Vulnérabilités connues, y compris dans les extensions et thèmes premium (sur option)
- Extensions fermées sur WordPress.org et extensions abandonnées
- Extensions et thèmes inutilisés mais encore installés
- Mises à jour de WordPress
- Mises à jour des extensions et des thèmes
- Prise en charge de la version de PHP
Contenu et exposition
- Scripts, cadres cachés et liens de spam injectés dans le contenu
- Sauvegardes, exports de base de données, journaux, .env et .git laissés lisibles
- Liste publique de vos noms d’utilisateur
- Tâches planifiées qu’aucune extension ne revendique
- Votre page d’accueil et votre paiement tels que les voient les visiteurs, Googlebot et les visiteurs venus d’une recherche
Comptes et configuration
- Comptes administrateur
- Inscription ouverte des utilisateurs
- Réglages de wp-config.php
- Messages de débogage affichés aux visiteurs
- L’éditeur de fichiers intégré
- XML-RPC
- HTTPS pour le site et pour le tableau de bord
- Une sauvegarde récente, faite par une extension de sauvegarde ou par l’hébergeur
Elle ferme aussi les accès les plus courants
La protection de la connexion est active sur les nouvelles installations, et chacune de ses parties peut être désactivée. Tout le reste est désactivé tant que vous ne l’activez pas.
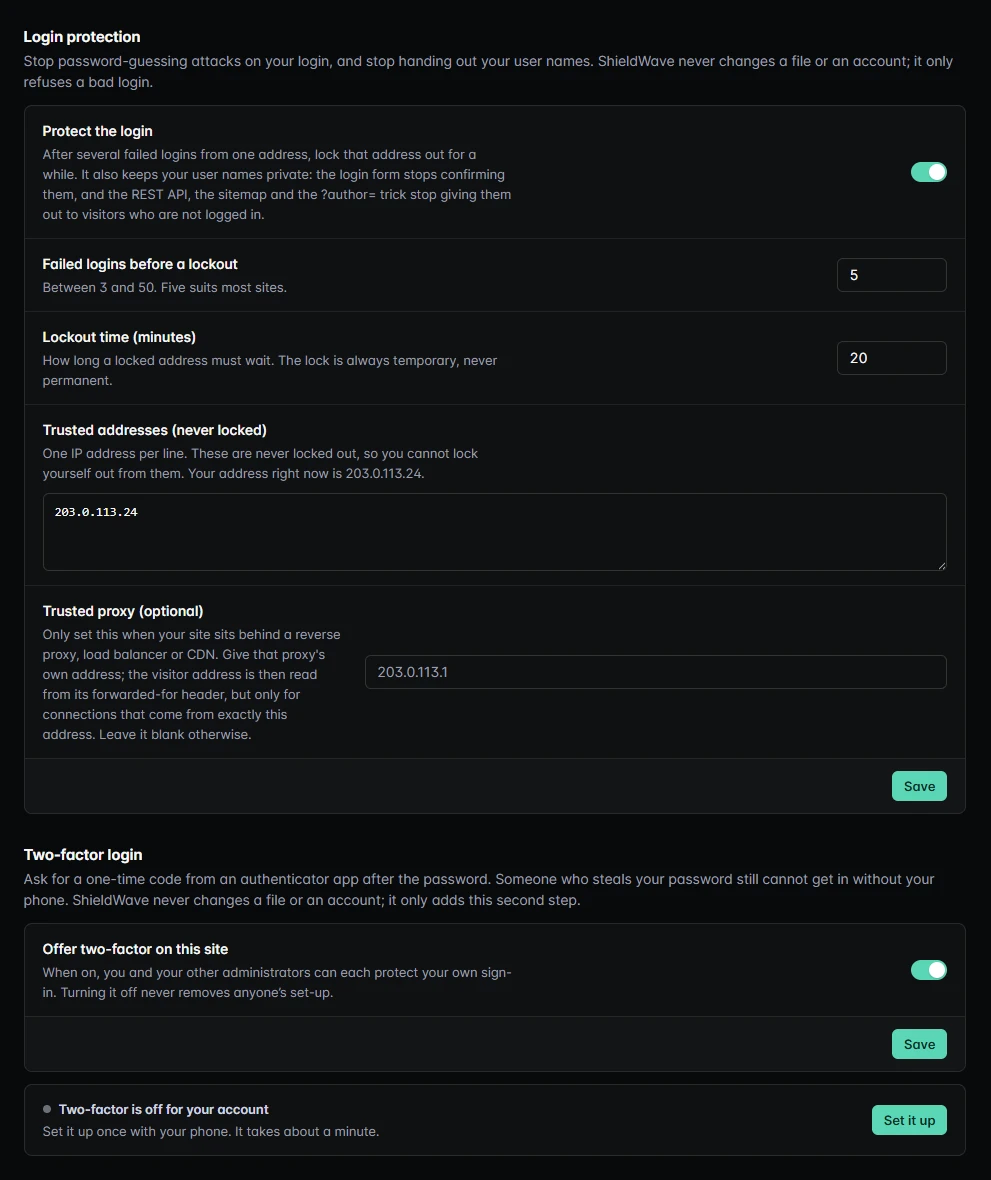
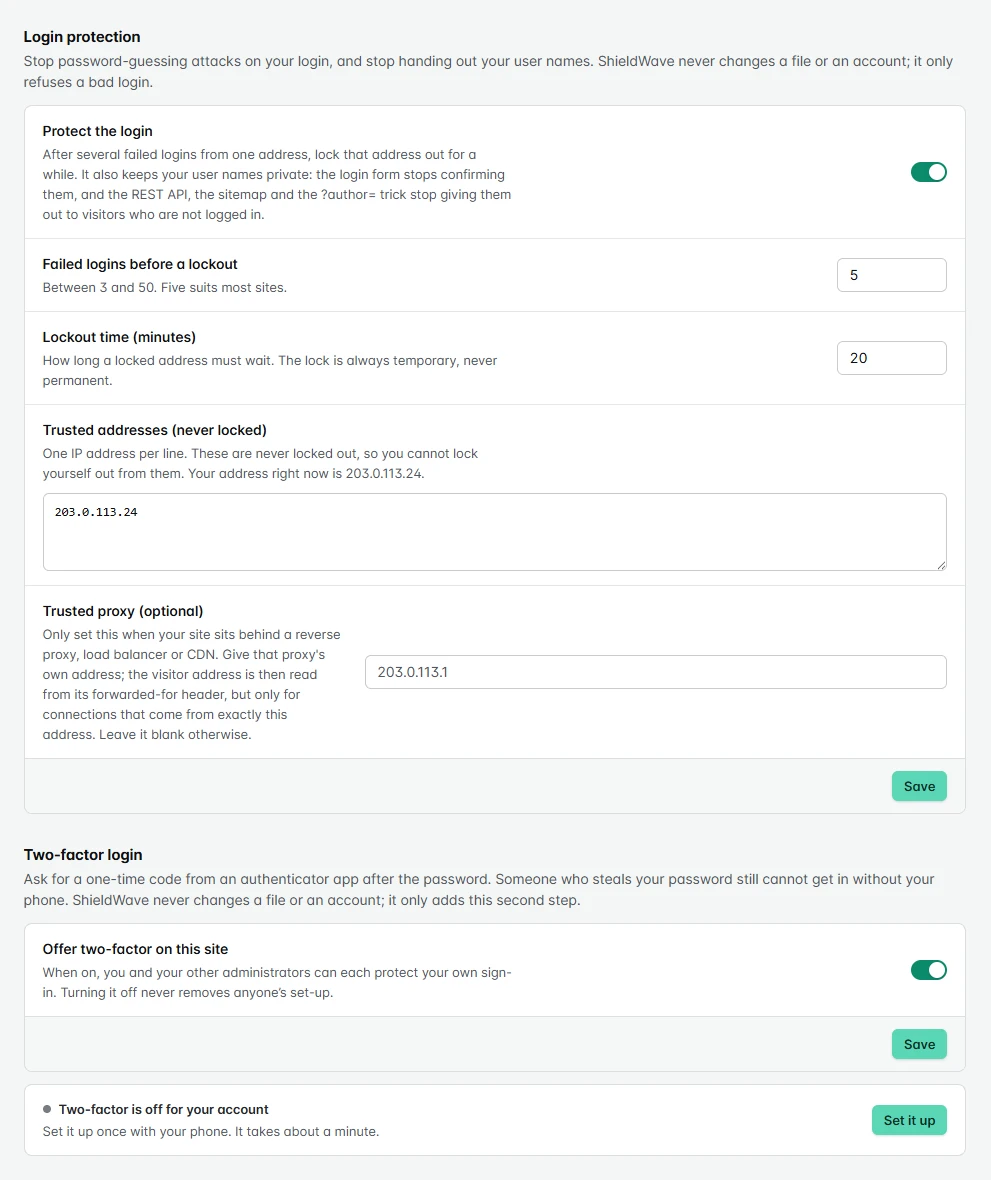
Protection de la connexion
- Après 5 échecs de connexion depuis une même adresse (vous choisissez de 3 à 50), cette adresse doit attendre 20 minutes (vous choisissez). Le blocage est toujours temporaire.
- Les adresses de confiance ne sont jamais bloquées. L’adresse qui active la protection est ajoutée pour vous, si bien qu’un mot de passe mal saisi depuis celle-ci ne vous bloque jamais.
- Les noms d’utilisateur restent privés : le formulaire de connexion cesse de les confirmer, et l’API REST, le plan du site et l’astuce ?author= cessent de les donner aux visiteurs non connectés.
Connexion à deux facteurs
- Un code à usage unique issu d’une application d’authentification, demandé après le mot de passe, pour chaque administrateur qui l’active.
- Vous confirmez un code qui fonctionne avant qu’il soit exigé, et vous recevez dix codes de secours à usage unique.
- Des clés d’accès (passkeys) comme deuxième étape ou, si vous l’activez, pour se connecter sans mot de passe. Nécessite HTTPS.
- Une commande de secours en ligne de commande,
wp shieldwave two-factor disable, si le téléphone et ses codes sont perdus tous les deux.
Options de renforcement
- Désactivez l’éditeur de fichiers des extensions et des thèmes, pour qu’un mot de passe administrateur volé ne permette pas d’y placer du code. Les mises à jour continuent de fonctionner.
- Désactivez XML-RPC, ce qui ferme la devinette de mots de passe en masse et les attaques par pingback qui passent par lui. ShieldWave vous prévient d’abord lorsqu’une extension que vous utilisez, comme Jetpack, en a besoin.
- Deux autres options bloquent PHP dans le dossier uploads, avec Vérifier maintenant pour le tester, et envoient les en-têtes de sécurité que votre serveur n’envoie pas encore. Toutes restent désactivées tant que vous ne les activez pas, et aucune ne modifie wp-config.php.
Vérifications de connexion et pièges à spam
- Tout reste désactivé tant que vous ne l’activez pas. Une vérification anti-bot à la connexion, à l’inscription et à la réinitialisation du mot de passe : une petite énigme que le navigateur résout, ou Cloudflare Turnstile avec vos propres clés.
- Les nouveaux mots de passe issus de fuites de données sont refusés. Seuls les 5 premiers caractères de l’empreinte SHA-1 du mot de passe quittent le site.
- Une adresse de connexion masquée de votre choix, avec un retour possible par wp-config.php ou
wp shieldwave login-url off. - Pièges à spam : un champ caché et un horodatage signé repèrent les formulaires remplis par un programme dans les commentaires, l’inscription, Contact Form 7 et WPForms.
Pare-feu des requêtes
- Désactivé tant que vous ne l’activez pas. Des règles locales contre les injections courantes et l’envoi de fichiers exécutables, des blocages par IP, plage d’adresses et pays, des limites de requêtes et d’erreurs 404, et des exceptions étroites.
- Il examine les requêtes avant le chargement des autres extensions, et avant WordPress chez les hébergeurs en CGI ou FastCGI. Il n’envoie aucune donnée de requête à l’extérieur.
- Commencez par Journaliser seulement, lisez l’historique, puis passez à Bloquer. Il tourne sur votre serveur et n’est pas un WAF dans le cloud.
Journal d’activité
- Il enregistre les connexions, les comptes créés et supprimés, les changements de rôle, qui a modifié un article ou une page (jamais son contenu) et les changements d’extensions et de thèmes. Filtre par type et par personne, export CSV.
- Chaque entrée porte une empreinte à clé qui inclut la précédente, ce qui montre une entrée modifiée ou supprimée en dehors de ShieldWave.
Facultatif, et désactivé tant que vous ne l’activez pas
Cinq services extérieurs, chacun désactivé tant que vous ne l’activez pas. Les trois premiers viennent de shieldwave.io et maintiennent ShieldWave à jour entre deux versions. Chacun indique précisément ce qu’il envoie avant que vous l’activiez. La connexion à un compte shieldwave.io est décrite plus bas.
Vulnérabilités connues
Sur optionCompare chaque extension, chaque thème et la version de WordPress installés aux vulnérabilités publiées, premium comprises, et indique la version qui corrige chacune pour votre version. Les données viennent de Wordfence Intelligence ; chaque résultat renvoie vers sa fiche. Envoyé : les versions et les noms de dossiers, jamais l’adresse de votre site.
Flux de menaces signé
Sur optionDe nouvelles règles de détection, des empreintes de fichiers et des correctifs virtuels arrivent sur votre site entre deux versions de l’extension. L’extension n’utilise un flux que si sa signature Ed25519 correspond à la clé intégrée à l’extension, et un flux ne peut jamais désactiver les règles critiques de l’extension. Un correctif virtuel n’entre dans le flux qu’après que nous avons lu l’avis de sécurité et le correctif de l’éditeur et que nous l’avons testé sur des requêtes ordinaires ; sur votre site, il enregistre les requêtes correspondantes jusqu’à ce que vous lui permettiez de les bloquer. Envoyé : la version de l’extension uniquement.
Second avis de l’IA
Sur optionPour un fichier que les règles ne savent pas juger, un extrait expurgé est envoyé à un modèle de langage, qui rend un verdict en termes clairs. Les noms d’hôte, les adresses e-mail et tout ce qui ressemble à une clé ou à un mot de passe sont d’abord retirés, et wp-config.php n’est jamais envoyé. Le verdict de l’IA peut trancher pour un fichier incertain, mais ne contredit jamais un fichier que les règles confirment comme malveillant.
Vérification des mots de passe divulgués
Sur optionQuand un mot de passe est défini, puis chaque semaine à la connexion, les 5 premiers caractères de son empreinte SHA-1 partent vers le service Pwned Passwords de Have I Been Pwned. L’extension compare le reste sur votre serveur. Un compte qui utilise un tel mot de passe est invité à le changer, jamais bloqué. Envoyé : 5 caractères de l’empreinte, jamais le mot de passe ni le nom d’utilisateur.
Cloudflare Turnstile
Sur optionL’une des deux vérifications anti-bot. La vérification intégrée, une énigme que le navigateur résout, n’envoie rien nulle part. Avec Turnstile, les formulaires de connexion chargent le script de Cloudflare, et votre serveur envoie chaque réponse avec votre clé secrète à Cloudflare pour la vérifier. Il faut les clés de votre propre compte Cloudflare. Si Cloudflare ne répond pas, le formulaire passe.
Connecter à shieldwave.io, si vous le souhaitez
L’extension lit vos fichiers. Elle ne voit pas votre site comme le voit un visiteur ou un robot. La connexion ajoute cette vue de l’extérieur, en trois étapes.
1. Connecter
Dans WordPress, ouvrez ShieldWave, Réglages, Compte ShieldWave, puis appuyez sur Connecter à shieldwave.io. Connectez-vous ou créez un compte gratuit, puis confirmez. Vous revenez dans WordPress, connecté, sans clé à copier.
2. Voir l’intérieur et l’extérieur ensemble
Votre tableau de bord shieldwave.io affiche le score de l’extension et les problèmes ouverts à côté de l’analyse extérieure : plus de 20 tests lancés de l’extérieur, sans mot de passe et sans accès à votre serveur. Il montre par exemple si quelqu’un peut envoyer des e-mails au nom de votre domaine, comment HTTPS et les en-têtes de sécurité sont réglés, et quels fichiers n’importe qui peut télécharger. La connexion confirme aussi que le domaine est le vôtre, ce dont l’analyse extérieure complète a besoin.
3. Obtenir un rapport quand vous en avez besoin
L’analyse extérieure complète coûte 9 € une seule fois, sans abonnement : un rapport que vous pouvez lire et des consignes que votre développeur peut chiffrer. Un compte gratuit affiche tous les sites connectés dans un seul tableau de bord. Pro, 12 € par mois, ajoute l’analyse extérieure complète de 25 sites au maximum, des vérifications planifiées et des rapports. Voir les offres
L’extension reste gratuite sans cela. Les 25 tests, les analyses planifiées, les alertes par e-mail, la protection de la connexion et la connexion à deux facteurs restent gratuits, sans limite. Le tableau de bord ne peut rien modifier sur le site, et Déconnecter retire le site et ses résultats de shieldwave.io.
Tant que le site est connecté, la page d’accueil porte une balise invisible qui confirme que le domaine est le vôtre. Envoyé : l’identifiant, l’adresse et les versions du site, le score, les problèmes trouvés et les extensions et thèmes installés. Jamais envoyé : les articles, les pages, les commentaires, les noms d’utilisateur, les adresses e-mail ou les mots de passe.
Voyez ce qu’Internet voit de votre site, gratuitement et sans compte
Des alertes qui respectent votre attention
Un seul e-mail par analyse, uniquement pour les problèmes nouveaux ou aggravés, jamais deux fois pour le même, et quatre par jour au maximum. Un test qui n’a pas pu s’exécuter est signalé comme non exécuté, jamais compté comme réussi.
Ne nous croyez pas sur parole
La page de transparence liste ce qui s’exécute sur votre site, ce qu’elle ne fait jamais et ce qui quitte exactement votre serveur. Le flux de menaces peut être vérifié avec un court script qui contient la clé publique de l’extension.
Lire comment fonctionne ShieldWave (en anglais)
curl -O https://shieldwave.io/verify/shieldwave-verify-feed.mjs
node shieldwave-verify-feed.mjs
Nouveautés
- 1.1.2822 octobre 2026
Les commandes de secours WP-CLI pour l’adresse de connexion, la vérification anti-bot et la connexion à deux facteurs fonctionnent sous les noms qu’indique l’écran Réglages. Un compte dont la seule deuxième étape est une clé d’accès voit comment revenir s’il perd l’appareil. L’avis sur l’adresse de connexion personnalisée ne parle de l’e-mail que s’il est vraiment parti. Derrière Cloudflare, le blocage par pays fonctionne sans saisir les plages d’adresses de Cloudflare. Traductions relues dans les 16 langues.
- 1.1.2722 octobre 2026
Connexion facultative avec une clé d’accès sans mot de passe, vérification anti-bot à la connexion, à l’inscription et à la réinitialisation du mot de passe, contrôle des nouveaux mots de passe contre les fuites connues, adresse de connexion personnalisée et pièges à spam pour les commentaires, l’inscription, Contact Form 7 et WPForms. Tout démarre désactivé. Le journal d’activité enregistre désormais les connexions, les changements de comptes et de rôles, les modifications et les changements d’extensions, et un nouveau test signale l’absence de sauvegarde des 7 derniers jours.
- 1.1.2621 octobre 2026
Un pare-feu des requêtes facultatif, désactivé tant que vous ne l’activez pas : règles contre les injections courantes et l’envoi de fichiers exécutables, blocages par IP et par pays, limites de requêtes et exceptions étroites. Commencez par Journaliser seulement, lisez l’historique, puis passez au blocage. Il tourne sur votre serveur et n’envoie aucune donnée de requête.
- 1.1.2521 octobre 2026
Après l’activation, l’extension demande une fois s’il faut activer les alertes de vulnérabilités, le flux de menaces et les correctifs virtuels, et dit ce qui quitte le site. Le second avis de l’IA reste un choix à part. Le code injecté dans un thème, vos propres extensions, le dossier uploads, les articles ou les options peut être retiré : vous voyez la modification exacte, une sauvegarde est faite et chaque nettoyage peut être annulé.
- 1.1.2421 octobre 2026
Le test de la version de PHP la compare au correctif de php2shell (CVE-2026-109618 et CVE-2026-109619), publié par PHP le 21 octobre 2026 dans 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Une version plus ancienne est signalée comme élevée. Les hébergeurs corrigent souvent sans changer le numéro de version, donc le constat vous demande de vérifier auprès de votre hébergeur.
- 1.1.2320 octobre 2026
Moins de fausses alertes. Le fichier de correctifs virtuels que l’extension écrit elle-même, les fichiers de cache de votre propre extension de cache, le gestionnaire que cPanel écrit pour PHP sur LiteSpeed et les réglages qu’une extension de cache ou de SSL ajoute à wp-config.php ne sont plus signalés comme élevés, et téléverser le ZIP de l’extension par-dessus l’ancienne version n’affiche plus un faux niveau élevé. Les conseils ne disent plus de supprimer ce que vous ne reconnaissez pas ; ils disent de demander à votre développeur ou à votre hébergeur et de garder une copie. Les thèmes inutilisés peuvent être supprimés depuis leur constat. L’analyse du contenu des très gros articles est rapide sur PHP 8.2 et les versions antérieures.
- 1.1.2119 octobre 2026
Un fichier modifié du cœur, d’une extension ou d’un thème peut être remplacé par son original de WordPress.org en un clic ; le fichier modifié reste en quarantaine. Un nouveau test lit la page d’accueil et le paiement comme un visiteur, comme Googlebot et comme un visiteur venu d’une recherche. Toutes les options du site, les Code Snippets et les données de compte sont lues à la recherche de code caché, les administrateurs masqués dans la liste des utilisateurs sont repérés, et désactiver la protection demande votre mot de passe. Avec un compte connecté, les accès aux leurres apparaissent dans le tableau de bord shieldwave.io sous la forme d’un hachage à clé de l’adresse.
- 1.1.2016 octobre 2026
Deux faux signalements corrigés : PHP qui affiche des erreurs sur les pages alors que display_errors est désactivé pour le dossier du site, et un .htaccess signalé comme modifié après que WordPress a réécrit seulement son propre bloc.
- 1.1.1916 octobre 2026
Leurres, désactivés tant que vous ne les activez pas : des identifiants de connexion qu’aucun compte n’utilise et un chemin dans robots.txt vers lequel rien ne pointe ; tout usage est refusé, enregistré et signalé par e-mail. Détection des fausses pages CAPTCHA qui demandent de coller une commande (ClickFix), des fausses mises à jour de navigateur, des chargeurs qui lisent leur code dans un contrat de blockchain (EtherHiding) et des skimmers de cartes bancaires, dans les fichiers et dans le contenu enregistré.
- 1.1.1812 octobre 2026
Correctifs virtuels et mises à jour de sécurité, tous deux désactivés tant que vous ne les activez pas. Avec le flux de menaces en direct activé, un petit fichier à chargement obligatoire bloque les requêtes qui exploitent une vulnérabilité connue d’une extension installée ; chaque correctif se contente d’enregistrer les requêtes correspondantes jusqu’à ce que vous lui permettiez de les bloquer. Les mises à jour de sécurité installent une version qui corrige une vulnérabilité connue, par les mises à jour automatiques de WordPress (WordPress 6.6 ou plus récent). Les extensions inutilisées et les thèmes inutilisés forment un constat chacun, si bien que la Vue d’ensemble et shieldwave.io affichent le même nombre. Plus d’avertissement PHP sur les hébergements avec un open_basedir strict, et une mise à jour installée depuis un ZIP ne fait plus paraître tous les fichiers modifiés.
- 1.1.1712 octobre 2026
Le score suit les mêmes niveaux de gravité que shieldwave.io : un constat critique ouvert le maintient à 39 ou moins, un constat élevé entre 40 et 59. Les portes dérobées de type dropper de fichiers sont détectées.
- 1.1.1612 octobre 2026
Un seul score partout : la Vue d’ensemble, l’e-mail hebdomadaire, WP-CLI et shieldwave.io affichent le score enregistré avec la dernière analyse. Une vulnérabilité connue est évaluée selon l’accès qu’elle exige, et une cause donne un seul constat.
- 1.1.1512 octobre 2026
Ce que l’analyse n’a pas pu voir fait l’objet d’une note en dehors du score. Un fichier n’est considéré comme téléchargeable que lorsque votre serveur renvoie les premiers octets du fichier lui-même. Une seule échelle de notes avec shieldwave.io : A à partir de 90, B à partir de 80, C à partir de 60, D à partir de 40.
- 1.1.1411 octobre 2026
Les extensions que leurs auteurs diffusent en dehors de WordPress.org, comme Advanced Custom Fields de WP Engine, sont comparées à la source publiée par l’auteur. Les fichiers manquants forment un constat par extension ou par thème, et les niveaux de gravité suivent ce que quelqu’un pourrait faire sur le site dès maintenant.
- 1.1.139 octobre 2026
Pas de fausses alertes juste après une mise à jour. Six règles contre les logiciels malveillants ont été resserrées après l’examen de 147 858 fichiers issus des 200 extensions les plus populaires de WordPress.org, et un audit de sécurité de toute l’extension a été corrigé dans cette version.
- 1.1.128 octobre 2026
Quarantaine avec Restaurer, blocage de PHP dans uploads, en-têtes de sécurité, connexion à deux facteurs obligatoire pour des rôles choisis, clés d’accès et liste des sessions. Chacune reste désactivée tant que vous ne l’activez pas ou n’appuyez pas sur son bouton. Sur un multisite, l’extension est activée sur le réseau.
- 1.1.108 octobre 2026
Limites de connexion par nom d’utilisateur et sur les demandes de réinitialisation de mot de passe, proxys de confiance, un journal d’activité dont les entrées sont chaînées par des hachages et exportable en CSV, et les outils de confidentialité de WordPress. Le second avis de l’IA retire davantage d’éléments avant tout envoi.
- 1.1.98 octobre 2026
Suppression des extensions inutilisées depuis leur constat, et huit fausses alertes en moins.
- 1.1.87 octobre 2026
Corrige une erreur d’analyse sur les hébergements dont PHP n’a pas l’extension tokenizer.
- 1.1.77 octobre 2026
Les constats indiquent dans quelle extension, quel thème ou quel dossier se trouve un fichier et ce qu’il faut y faire. Une ancienne copie de ShieldWave n’est plus signalée comme logiciel malveillant.
- 1.1.67 octobre 2026
Corrige les écrans sur un réseau multisite, et deux anciens enregistrements de WordPress ne sont plus signalés comme des vulnérabilités.
- 1.1.57 octobre 2026
Le site et shieldwave.io s’accordent sur une langue : un compte connecté reprend la langue du site pour ses e-mails, ses rapports et son tableau de bord.
- 1.1.46 octobre 2026
Les contrôles de vulnérabilités connues et le flux de menaces s’exécutent toutes les heures au lieu de toutes les trois heures.
- 1.1.36 octobre 2026
Les images ordinaires dans uploads ne sont plus signalées comme des fichiers PHP.
- 1.1.25 octobre 2026
Les écrans gardent la taille de l’administration de WordPress sur les grands moniteurs : une fenêtre plus large donne plus de place aux listes au lieu de grossir les lettres. L’en-tête, la bande d’état et les listes partagent un même bord, et la planète montre davantage du trafic de robots visant votre site.
- 1.1.130 septembre 2026
L’analyse automatique reste à l’heure que vous avez choisie lors des changements d’heure ou si vous choisissez un autre fuseau horaire ; elle dérivait auparavant d’une heure. Les liens vers shieldwave.io portent des balises de campagne, et après une analyse la Vue d’ensemble affiche une ligne simple sur l’analyse extérieure gratuite de votre site.
- 1.1.029 septembre 2026
Connectez le site à shieldwave.io en un clic depuis les Réglages de l’extension, sans clé à copier. Un compte gratuit affiche un site dans le tableau de bord, et la connexion confirme que le domaine est le vôtre grâce à une balise invisible sur la page d’accueil. Déconnecter retire le site et ses résultats de shieldwave.io. L’ancienne ShieldWave Security peut être supprimée sans perdre ses réglages ni ses résultats.
- 1.0.329 septembre 2026
Une Vue d’ensemble plus claire, à l’image de shieldwave.io, avec des écrans adaptés aux grands moniteurs et aux téléphones.
- 1.0.229 septembre 2026
Les e-mails d’alerte s’affichent correctement dans Outlook sous Windows, en mode clair comme en mode sombre.
- 1.0.129 septembre 2026
L’extension parle 16 langues en plus de l’anglais, dont l’arabe avec une mise en page de droite à gauche.
- 1.0.028 septembre 2026
Dans l’annuaire des extensions de WordPress.org sous le nom Ensomedia Security powered by shieldwave.io, avec les mises à jour qui viennent de là. La numérotation repart de 1.0.0 ; les versions ci-dessous étaient des téléchargements depuis shieldwave.io.
- 3.6.627 septembre 2026
L’extension ne reçoit plus d’instructions de l’extérieur de votre site : le tableau de bord ShieldWave affiche des résultats mais ne peut ni lancer une analyse ni modifier un réglage, et la route de réveil signée a disparu. Chaque requête de base de données est préparée, noms de tables compris, donc WordPress 6.2 ou plus récent est requis.
- 3.6.527 septembre 2026
Présente sur WordPress.org sous le nom Ensomedia Security powered by shieldwave.io. Les écrans et les réglages ne changent pas.
- 3.6.427 septembre 2026
Le nombre de choses à faire est centré dans le bouclier de la barre d’outils.
- 3.6.326 septembre 2026
Modification du texte du readme et des commentaires uniquement, pour l’examen de WordPress.org : les points d’accès de l’API sont nommés comme de simples chemins, et les commentaires disent « script tag » en toutes lettres. Aucun changement de comportement.
- 3.6.226 septembre 2026
Correctifs de sécurité issus de notre propre revue : le multisite est désormais protégé sur tout le réseau et pas seulement sur le site principal ; une modification à distance depuis le tableau de bord peut seulement augmenter la protection, jamais la baisser ; désactiver la connexion à deux facteurs ou émettre de nouveaux codes demande une nouvelle confirmation ; les mauvais codes déclenchent désormais une escalade et un e-mail au propriétaire du compte ; un verdict de l’IA ne peut atténuer un constat incertain que d’un cran ; et les secrets de la connexion à deux facteurs sont chiffrés dans la base de données lorsque le PHP du serveur dispose de libsodium.
- 3.6.126 septembre 2026
Correctif de sécurité issu de notre propre revue : certains formulaires de connexion, une requête avec un en-tête supplémentaire et XML-RPC pouvaient ouvrir une session avec le seul mot de passe alors que la connexion à deux facteurs était activée. Chaque connexion demande désormais le code, et une connexion réussie ne remet plus à zéro le compteur d’échecs de connexion.
- 3.6.025 septembre 2026
Options de renforcement : désactivez l’éditeur de fichiers et XML-RPC en un clic, sans modifier wp-config.php. Les constats ouvrent l’option qui les corrige.
- 3.5.525 septembre 2026
La protection de la connexion garde désormais les noms d’utilisateur hors de l’API REST, des contenus intégrés et du plan du site pour les visiteurs non connectés, comme elle le promettait.
- 3.5.425 septembre 2026
Une nouvelle analyse revérifie les fichiers signalés au lieu de les marquer comme résolus ; les extensions dont un drop-in a besoin ne sont jamais déclarées inutilisées ; activer la protection de la connexion fait confiance à votre adresse.
- 3.5.325 septembre 2026
Un avis de l’IA ne peut jamais atténuer un constat que les règles ou la liste des fichiers malveillants connus confirment.
- 3.5.225 septembre 2026
Un verdict de l’IA ne peut plus abaisser le niveau d’un fichier que les règles confirment comme malveillant.
- 3.5.125 septembre 2026
Les requêtes vers ShieldWave ne portent plus l’adresse de votre site, que WordPress ajoute par défaut aux requêtes sortantes.
- 3.5.025 septembre 2026
Connexion à deux facteurs avec des codes d’application d’authentification et des codes de secours.
- 3.4.025 septembre 2026
Protection de la connexion : blocages temporaires après des échecs de connexion répétés, et fin de l’énumération des noms d’utilisateur.