Znajduje problem. Sam niczego nie zmienia.
Ensomedia Security sprawdza Twojego WordPressa pod kątem malware, zmodyfikowanych plików, znanych luk w zabezpieczeniach i ryzykownych ustawień, a potem prostym językiem mówi, co poprawić. Blokuje adresy, które wciąż zgadują hasła, i dodaje logowanie dwuskładnikowe. Pliki, użytkownicy i ustawienia zmieniają się tylko wtedy, gdy naciśniesz przycisk albo włączysz przełącznik.
W panelu przejdź do Wtyczki, Dodaj nową i wyszukaj Ensomedia Security. Katalog podaje ją jako Ensomedia Security powered by shieldwave.io, a aktualizacje przychodzą stamtąd.
Nadal masz ShieldWave Security 3.x, pobrane wcześniej stąd? Ta wersja nie zaktualizuje się sama. Zainstaluj Ensomedia Security z WordPress.org i zostaw ją aktywną, a potem wyłącz i usuń ShieldWave Security na ekranie Wtyczki. Twoje ustawienia, wyniki i konfiguracje logowania dwuskładnikowego zostają.
- Cena
- Za darmo
- Konto
- Niepotrzebne
- Panel
- Za darmo dla wszystkich połączonych witryn
- Języki
- Angielski i 16 innych
- Wersja
- 1.1.28
- Wymaga
- WordPress 6.2, PHP 7.4
- Licencja
- GPLv2 lub nowsza
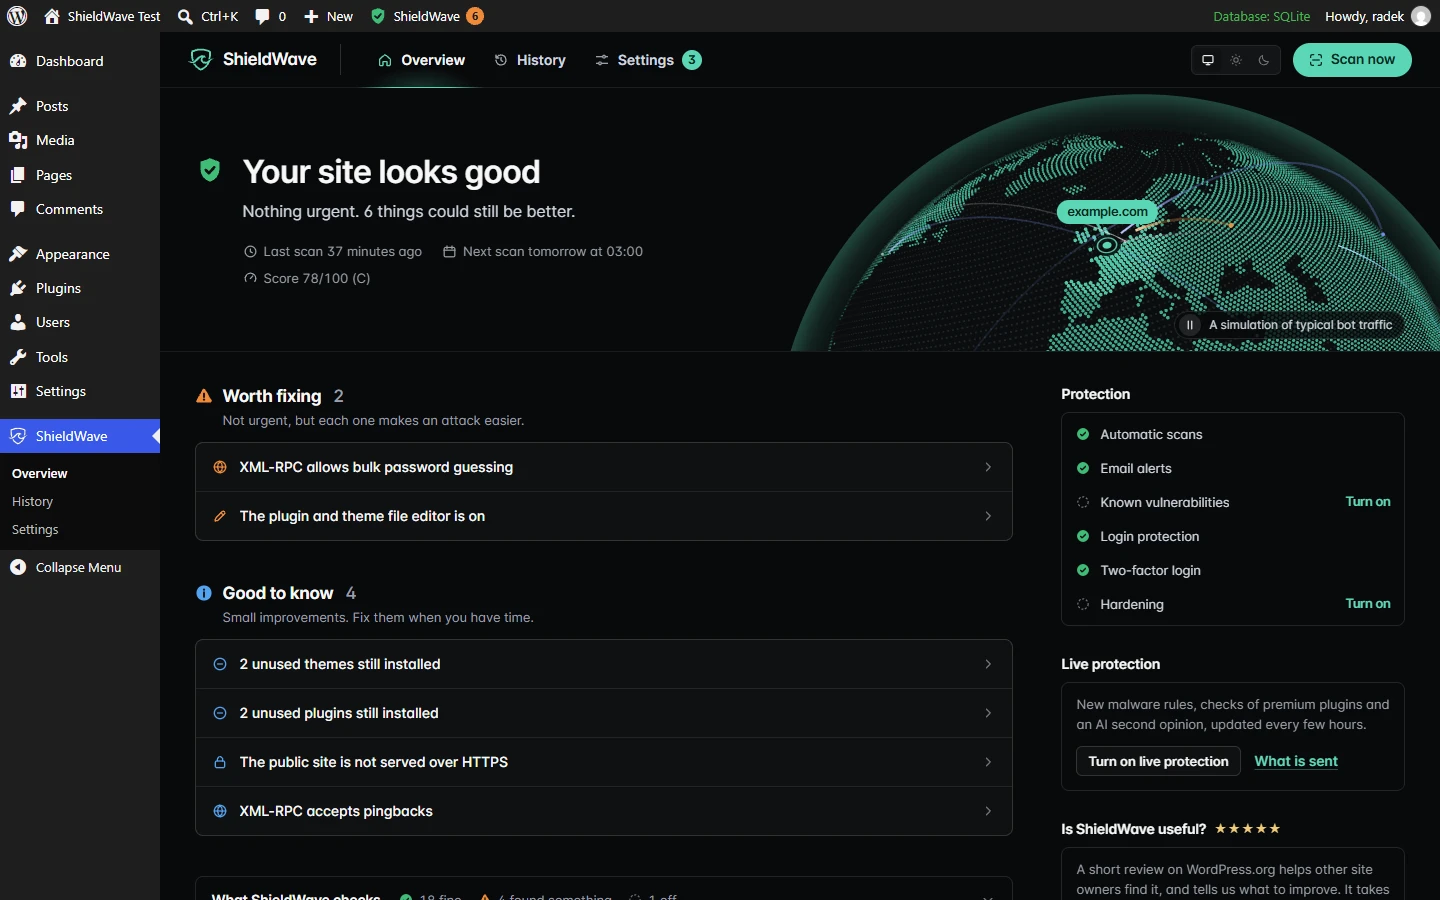
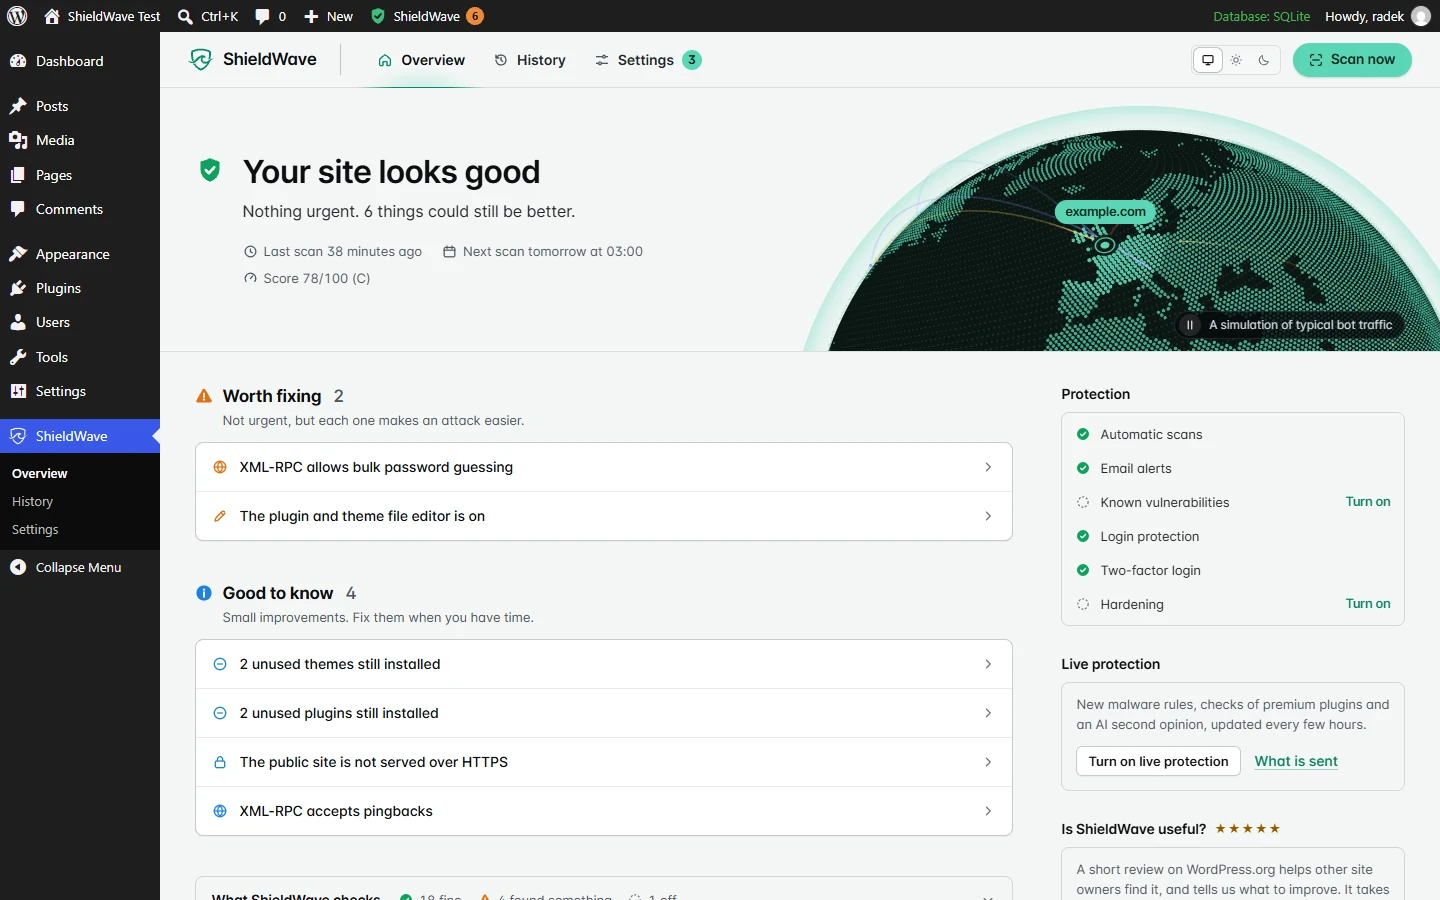
25 sprawdzeń, prostym językiem
Każde ustalenie mówi, co oznacza, dlaczego ma znaczenie i jak je naprawić. Plikowi zgodnemu z kopią opublikowaną przez WordPress.org ufamy bez zastrzeżeń. To, czego skaner nie potrafi pewnie ocenić, jest oznaczane do dokładniejszego obejrzenia zamiast wywoływać alarm.
Malware i pliki
- Malware i web shelle w plikach, za które WordPress.org nie może ręczyć
- Pliki rdzenia WordPressa względem oficjalnych sum kontrolnych
- Pliki wtyczek względem sum kontrolnych z WordPress.org
- Pliki motywów względem paczek wydań z WordPress.org
- Nowe i zmienione pliki względem zapisanego stanu wyjściowego
- Pliki PHP i reguły wykonywania w katalogu uploads
Luki w zabezpieczeniach i oprogramowanie
- Znane luki w zabezpieczeniach, także we wtyczkach i motywach premium (opcjonalnie)
- Wtyczki zamknięte w WordPress.org oraz porzucone
- Nieużywane wtyczki i motywy, które nadal są zainstalowane
- Aktualizacje WordPressa
- Aktualizacje wtyczek i motywów
- Wsparcie dla wersji PHP
Treść i odsłonięte zasoby
- Skrypty, ukryte ramki i spamerskie linki wstrzyknięte do treści
- Kopie zapasowe, zrzuty bazy danych, logi, .env i .git dostępne do odczytu
- Publiczna lista nazw użytkowników
- Zaplanowane zadania, których nie ma żadna wtyczka
- Strona główna i kasa tak, jak widzą je odwiedzający, Googlebot i osoby przychodzące z wyszukiwarki
Konta i konfiguracja
- Konta administratorów
- Otwarta rejestracja użytkowników
- Ustawienia w wp-config.php
- Komunikaty debugowania widoczne dla odwiedzających
- Wbudowany edytor plików
- XML-RPC
- HTTPS dla witryny i panelu
- Aktualna kopia zapasowa z wtyczki do kopii albo od hostingu
Zamyka też popularne drogi włamania
Ochrona logowania jest włączona w nowych instalacjach i każdą jej część można wyłączyć. Wszystko inne jest wyłączone, dopóki tego nie włączysz.
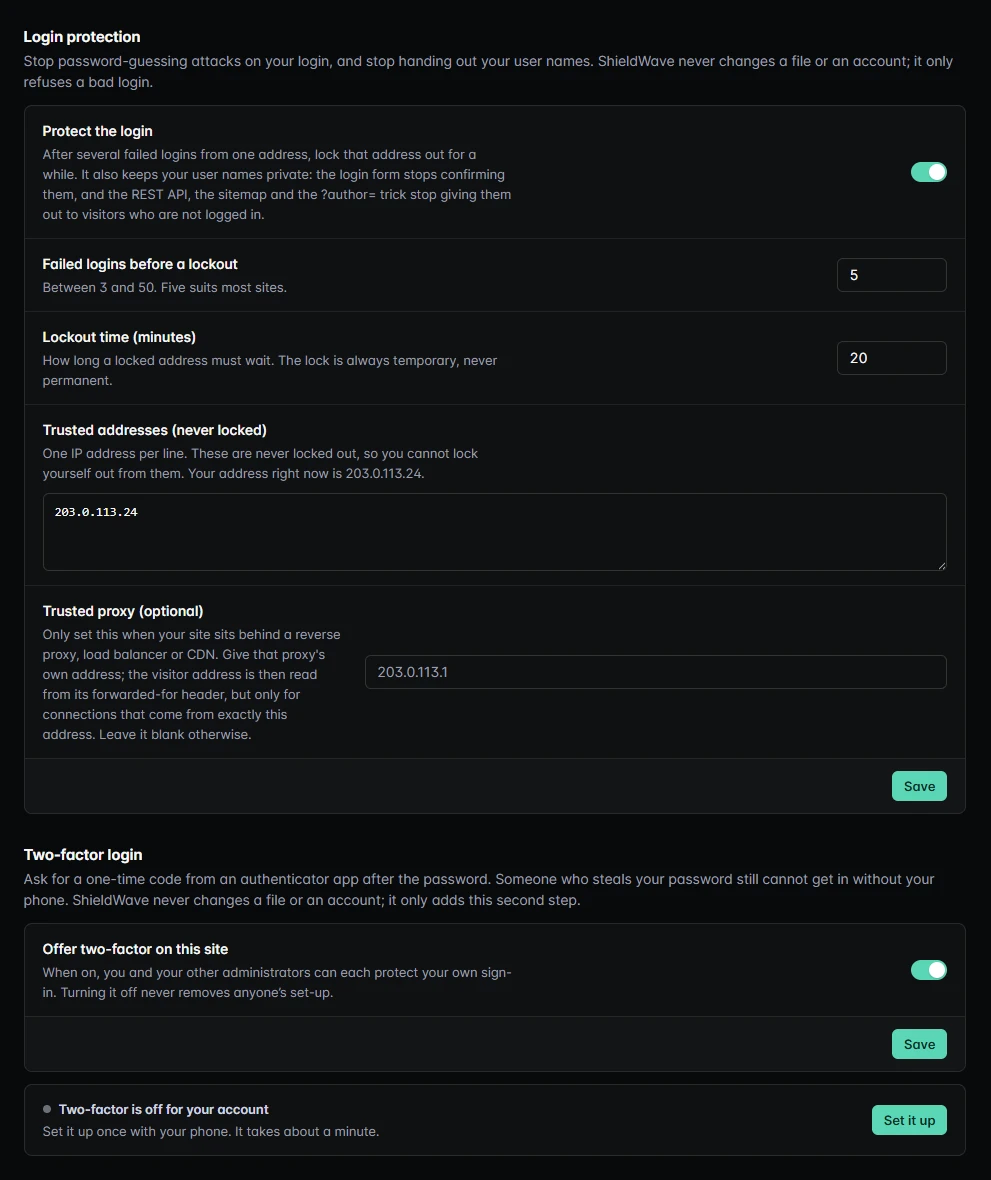
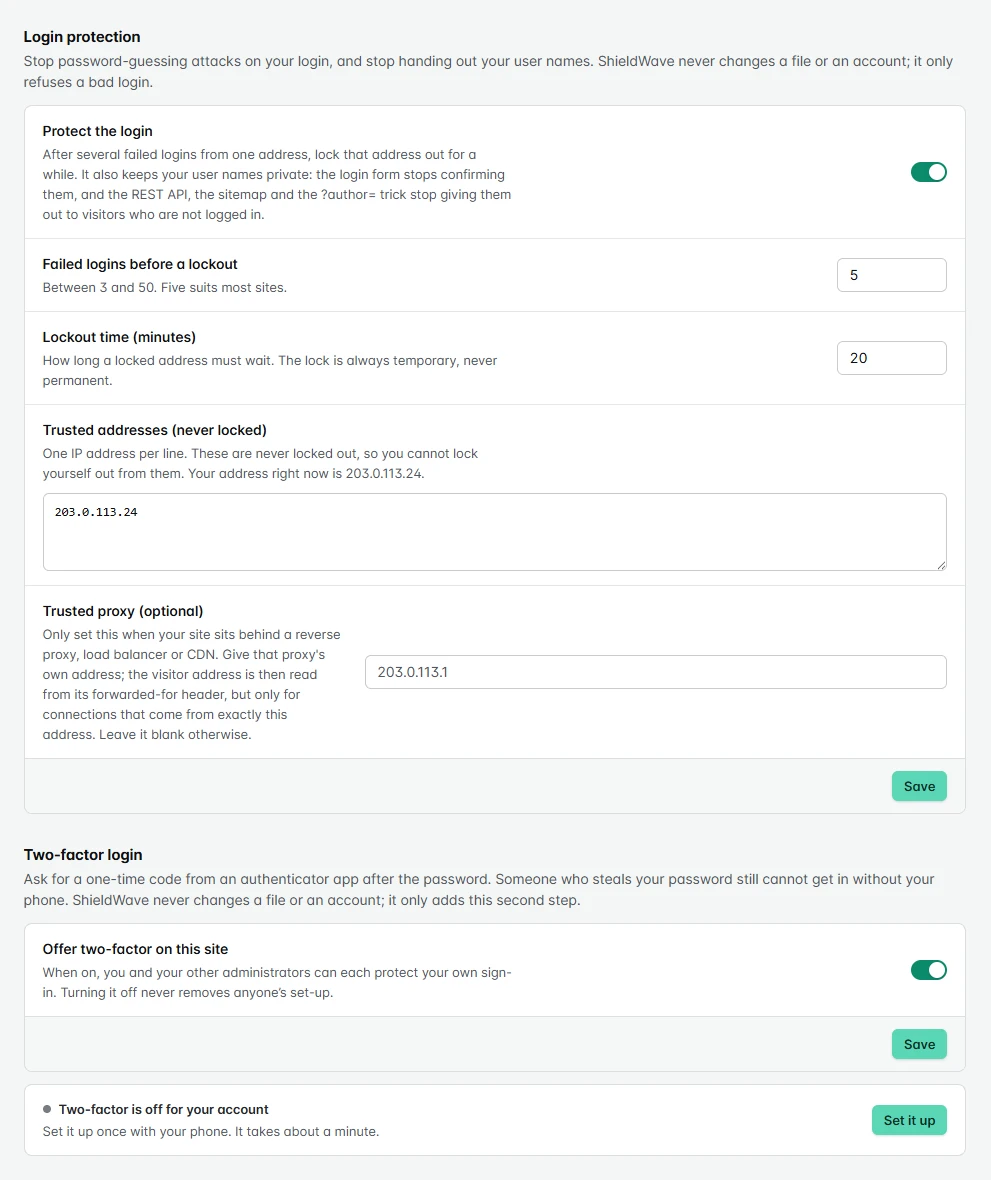
Ochrona logowania
- Po 5 nieudanych logowaniach z jednego adresu (wybierasz od 3 do 50) ten adres czeka 20 minut (czas też wybierasz). Blokada jest zawsze tymczasowa.
- Zaufane adresy nigdy nie są blokowane. Adres, z którego włączasz ochronę, jest dodawany za Ciebie, więc źle wpisane hasło stamtąd nigdy Cię nie zablokuje.
- Nazwy użytkowników pozostają prywatne: formularz logowania przestaje je potwierdzać, a REST API, mapa witryny i sztuczka z ?author= przestają je wydawać odwiedzającym, którzy nie są zalogowani.
Logowanie dwuskładnikowe
- Jednorazowy kod z aplikacji uwierzytelniającej po haśle, dla każdego administratora, który to włączy.
- Działający kod potwierdzasz, zanim będzie kiedykolwiek wymagany, i dostajesz dziesięć jednorazowych kodów odzyskiwania.
- Klucze dostępu (passkeys) jako drugi krok albo, jeśli to włączysz, do logowania bez hasła. Wymaga HTTPS.
- Awaryjne wyłączenie z powłoki,
wp shieldwave two-factor disable, gdy zgubisz jednocześnie telefon i kody.
Przełączniki wzmocnienia
- Wyłącz edytor plików wtyczek i motywów, żeby skradzione hasło administratora nie pozwoliło podrzucić przez niego kodu. Aktualizacje nadal działają.
- Wyłącz XML-RPC, co zamyka przez niego masowe zgadywanie haseł i zalewanie pingbackami. ShieldWave ostrzega wcześniej, gdy potrzebuje go używana przez Ciebie wtyczka, na przykład Jetpack.
- Osobne przełączniki blokują też PHP w folderze uploads, z przyciskiem Sprawdź teraz do testu, i wysyłają nagłówki bezpieczeństwa, których serwer jeszcze nie wysyła. Wszystkie są wyłączone, dopóki ich nie włączysz, i żaden nie edytuje wp-config.php.
Sprawdzanie logowania i pułapki na spam
- Wszystko wyłączone, dopóki tego nie włączysz. Weryfikacja antybotowa przy logowaniu, rejestracji i resecie hasła: mała zagadka, którą rozwiązuje przeglądarka, albo Cloudflare Turnstile z Twoimi kluczami.
- Nowe hasła z wycieków danych są odrzucane. Ze strony wychodzi tylko 5 pierwszych znaków skrótu SHA-1 hasła.
- Ukryty adres logowania, który sam wybierasz, z drogą powrotu przez wp-config.php albo
wp shieldwave login-url off. - Pułapki na spam: ukryte pole i podpisany znacznik czasu wyłapują formularze wypełnione przez program w komentarzach, rejestracji, Contact Form 7 i WPForms.
Zapora żądań
- Wyłączona, dopóki jej nie włączysz. Lokalne reguły na typowe wstrzyknięcia kodu i wgrywanie plików wykonywalnych, blokady adresów IP, zakresów i krajów, limity żądań i błędów 404 oraz wąskie wyjątki.
- Sprawdza żądania, zanim załadują się inne wtyczki, a na hostingu z CGI albo FastCGI jeszcze przed WordPressem. Nie wysyła nigdzie danych o żądaniach.
- Zacznij od trybu Tylko zapis, przejrzyj historię i dopiero wtedy przełącz na Blokuj. Działa na Twoim serwerze i nie jest WAF-em w chmurze.
Dziennik zdarzeń
- Zapisuje logowania, założone i usunięte konta, zmiany ról, to, kto edytował wpis lub stronę (nigdy treść), oraz zmiany wtyczek i motywów. Filtr według rodzaju i osoby, eksport do CSV.
- Każdy wpis ma skrót z kluczem, który obejmuje wpis poprzedni, więc widać, jeśli ktoś poza ShieldWave zmienił albo usunął wpis.
Opcjonalne i wyłączone, dopóki tego nie włączysz
Pięć usług z zewnątrz, każda wyłączona, dopóki jej nie włączysz. Pierwsze trzy pochodzą z shieldwave.io i utrzymują ShieldWave na bieżąco między wydaniami. Każda mówi dokładnie, co wysyła, zanim ją włączysz. Połączenie z kontem shieldwave.io opisujemy niżej.
Znane luki w zabezpieczeniach
OpcjonalneSprawdza każdą zainstalowaną wtyczkę, motyw i wersję WordPressa pod kątem opublikowanych luk, także w oprogramowaniu premium, i podaje wydanie, które naprawia każdą z nich dla Twojej wersji. Dane pochodzą z Wordfence Intelligence, a każdy wynik prowadzi do swojego wpisu. Wysyłane: wersje i nazwy katalogów, nigdy adres Twojej witryny.
Podpisana baza zagrożeń
OpcjonalneNowe reguły wykrywania, odciski plików i wirtualne łatki docierają do Twojej witryny między wydaniami wtyczki. Wtyczka używa bazy tylko wtedy, gdy jej podpis Ed25519 pasuje do klucza wbudowanego we wtyczkę, a baza nigdy nie może wyłączyć krytycznych reguł wtyczki. Wirtualna łatka trafia do bazy dopiero po tym, jak przeczytamy komunikat o luce i poprawkę producenta oraz przetestujemy ją na zwykłych żądaniach. Na Twojej witrynie zapisuje pasujące żądania, dopóki nie pozwolisz jej ich blokować. Wysyłane: tylko wersja wtyczki.
Druga opinia AI
OpcjonalneDla pliku, którego reguły nie potrafią ocenić, zredagowany fragment trafia do modelu językowego po werdykt prostym językiem. Wcześniej usuwane są nazwy hostów, adresy e-mail i wszystko, co przypomina klucz lub hasło, a wp-config.php nigdy nie jest wysyłany. Werdykt AI może rozstrzygnąć niejasny plik, ale nigdy nie unieważnia pliku, który reguły potwierdzają jako złośliwy.
Sprawdzanie haseł z wycieków
OpcjonalnePrzy ustawianiu hasła i raz w tygodniu przy logowaniu 5 pierwszych znaków jego skrótu SHA-1 trafia do usługi Pwned Passwords serwisu Have I Been Pwned. Resztę wtyczka porównuje na Twoim serwerze. Konto z takim hasłem dostaje prośbę o zmianę i nigdy nie jest blokowane. Wysyłane: 5 znaków skrótu, nigdy hasło ani nazwa użytkownika.
Cloudflare Turnstile
OpcjonalneJedna z dwóch weryfikacji antybotowych. Wbudowana, czyli zagadka rozwiązywana przez przeglądarkę, niczego nigdzie nie wysyła. Z Turnstile formularze logowania ładują skrypt Cloudflare, a Twój serwer wysyła każdą odpowiedź z Twoim tajnym kluczem do Cloudflare do sprawdzenia. Potrzebne są klucze Twojego własnego konta Cloudflare. Jeśli Cloudflare nie odpowiada, formularz przechodzi.
Połącz z shieldwave.io, jeśli chcesz
Wtyczka czyta Twoje pliki. Nie widzi witryny tak, jak widzi ją odwiedzający lub bot. Połączenie dodaje ten widok z zewnątrz, w trzech krokach.
1. Połącz
W WordPressie otwórz ShieldWave, Ustawienia, Konto ShieldWave i naciśnij Połącz z shieldwave.io. Zaloguj się lub załóż darmowe konto i potwierdź. Wracasz do WordPressa już połączony, bez klucza do kopiowania.
2. Zobacz wnętrze i zewnętrze razem
Panel shieldwave.io pokazuje wynik wtyczki i otwarte problemy obok skanu z zewnątrz: ponad 20 sprawdzeń działa z zewnątrz, bez hasła i bez dostępu do Twojego serwera. Pokazuje na przykład, czy ktoś może wysyłać pocztę w imieniu Twojej domeny, jak ustawiono HTTPS i nagłówki bezpieczeństwa oraz które pliki może pobrać każdy. Połączenie potwierdza też, że domena należy do Ciebie, czego wymaga pełny skan z zewnątrz.
3. Raport, gdy go potrzebujesz
Pełny skan z zewnątrz kosztuje jednorazowo 39 zł, bez subskrypcji: raport do przeczytania i zlecenie, które programista może wycenić. Darmowe konto pokazuje wszystkie połączone witryny w jednym panelu. Pro, 49 zł miesięcznie, dodaje pełny skan z zewnątrz do 25 witryn, sprawdzanie według harmonogramu i raporty. Zobacz plany
Wtyczka pozostaje darmowa bez tego połączenia. Wszystkie 25 sprawdzeń, zaplanowane skany, alerty e-mail, ochrona logowania i logowanie dwuskładnikowe pozostają darmowe i bez limitów. Panel niczego nie może zmienić w witrynie, a Odłącz usuwa witrynę i jej wyniki z shieldwave.io.
Gdy połączenie trwa, strona główna zawiera niewidoczny znacznik potwierdzający, że domena należy do Ciebie. Wysyłane: identyfikator, adres i wersje witryny, wynik, znalezione problemy oraz zainstalowane wtyczki i motywy. Nigdy nie wysyłane: wpisy, strony, komentarze, nazwy użytkowników, adresy e-mail ani hasła.
Zobacz, co internet widzi w Twojej witrynie, za darmo i bez konta
Alerty, które szanują Twoją uwagę
Jeden e-mail na skan, tylko o problemach nowych lub takich, które się pogorszyły, nigdy dwa razy o tym samym i najwyżej cztery dziennie. Sprawdzenie, którego nie udało się wykonać, jest zgłaszane jako niewykonane, nigdy jako zaliczone.
Nie wierz nam na słowo
Strona przejrzystości wylicza, co działa w Twojej witrynie, czego nigdy nie robi i co dokładnie opuszcza Twój serwer. Bazę zagrożeń można zweryfikować krótkim skryptem, w którym zaszyty jest klucz publiczny wtyczki.
Przeczytaj, jak działa ShieldWave (po angielsku)
curl -O https://shieldwave.io/verify/shieldwave-verify-feed.mjs
node shieldwave-verify-feed.mjs
Co nowego
- 1.1.2822 października 2026
Polecenia ratunkowe WP-CLI dla adresu logowania, weryfikacji antybotowej i logowania dwuskładnikowego działają pod nazwami, które podaje ekran Ustawień. Konto, którego jedynym drugim krokiem jest klucz dostępu, widzi, jak wrócić po utracie urządzenia. Komunikat o własnym adresie logowania mówi o wysłanym mailu tylko wtedy, gdy mail naprawdę wyszedł. Za Cloudflare blokada krajów działa bez wpisywania zakresów adresów Cloudflare. Tłumaczenia przejrzane we wszystkich 16 językach.
- 1.1.2722 października 2026
Opcjonalne logowanie kluczem dostępu bez hasła, weryfikacja antybotowa przy logowaniu, rejestracji i resecie hasła, sprawdzanie nowych haseł w znanych wyciekach, własny adres logowania i pułapki na spam w komentarzach, rejestracji, Contact Form 7 i WPForms. Wszystko startuje wyłączone. Dziennik zdarzeń zapisuje teraz logowania, zmiany kont i ról, edycje i zmiany wtyczek, a nowe sprawdzenie mówi, gdy nie ma kopii zapasowej z ostatnich 7 dni.
- 1.1.2621 października 2026
Opcjonalna zapora żądań, wyłączona, dopóki jej nie włączysz: reguły na typowe wstrzyknięcia kodu i wgrywanie plików wykonywalnych, blokady adresów IP i krajów, limity żądań i wąskie wyjątki. Zacznij od trybu Tylko zapis, przejrzyj historię i potem przełącz na blokowanie. Działa na Twoim serwerze i nie wysyła danych o żądaniach.
- 1.1.2521 października 2026
Po włączeniu wtyczka raz pyta, czy włączyć alerty o lukach, bazę zagrożeń i wirtualne łatki, i mówi, co wychodzi ze strony. Druga opinia AI zostaje osobnym wyborem. Kod wstrzyknięty do motywu, własnych wtyczek, folderu uploads, wpisów albo opcji można usunąć: widzisz dokładną zmianę, wtyczka robi kopię, a każde sprzątanie da się cofnąć.
- 1.1.2421 października 2026
Sprawdzenie wersji PHP porównuje ją z poprawką php2shell (CVE-2026-109618 i CVE-2026-109619), którą PHP wydał 21 października 2026 w wersjach 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Starsza wersja jest zgłaszana jako wysoka. Hostingi często łatają bez zmiany numeru wersji, więc znalezisko prosi o sprawdzenie tego z hostingiem.
- 1.1.2320 października 2026
Mniej fałszywych alarmów. Plik wirtualnych łatek, który wtyczka zapisuje sama, pliki pamięci podręcznej Twojej wtyczki cache, handler, który cPanel zapisuje dla PHP na LiteSpeed, oraz ustawienia, które wtyczka cache lub SSL dodaje do wp-config.php, nie są już zgłaszane jako wysokie, a wgranie pliku ZIP wtyczki na starą wersję nie pokazuje już fałszywego wysokiego. Porady nie każą już usuwać tego, czego nie możesz rozpoznać, tylko zapytać programistę lub hosting i zachować kopię. Nieużywane motywy można usunąć z ich ustalenia. Sprawdzanie treści bardzo dużych wpisów jest szybkie w PHP 8.2 i starszych.
- 1.1.2119 października 2026
Zmieniony plik rdzenia, wtyczki lub motywu można jednym kliknięciem zastąpić oryginałem z WordPress.org, a zmieniony plik zostaje w kwarantannie. Nowe sprawdzenie czyta stronę główną i kasę jako odwiedzający, jako Googlebot i jako osoba przychodząca z wyszukiwarki. Każda opcja witryny, Code Snippets i dane kont są czytane pod kątem ukrytego kodu, znajdowani są administratorzy ukryci na liście użytkowników, a wyłączenie ochrony wymaga hasła. Przy połączonym koncie trafienia w przynęty pojawiają się w panelu shieldwave.io jako hash adresu z kluczem.
- 1.1.2016 października 2026
Poprawione dwa fałszywe zgłoszenia: PHP wypisujące błędy na stronach, gdy display_errors jest wyłączone dla katalogu witryny, oraz zmieniony .htaccess po tym, jak WordPress przepisał tylko własny blok.
- 1.1.1916 października 2026
Przynęty, wyłączone, dopóki ich nie włączysz: nazwy logowania, których nie ma żadne konto, i ścieżka w robots.txt, do której nic nie prowadzi. Każde użycie jest odrzucane, zapisywane i zgłaszane e-mailem. Wykrywanie fałszywych stron CAPTCHA, które każą wkleić polecenie (ClickFix), fałszywych aktualizacji przeglądarki, loaderów czytających kod z kontraktu blockchain (EtherHiding) i skimmerów kart, w plikach i w zapisanej treści.
- 1.1.1812 października 2026
Wirtualne łatki i aktualizacje bezpieczeństwa, obie funkcje wyłączone, dopóki ich nie włączysz. Przy włączonej bazie zagrożeń na żywo mały plik must-use zatrzymuje żądania wykorzystujące znaną lukę zainstalowanej wtyczki, a każda łatka tylko zapisuje pasujące żądania, dopóki nie pozwolisz jej blokować. Aktualizacje bezpieczeństwa instalują wydanie naprawiające znaną lukę przez własne automatyczne aktualizacje WordPressa (WordPress 6.6 lub nowszy). Nieużywane wtyczki i nieużywane motywy to po jednym ustaleniu, więc Przegląd i shieldwave.io pokazują tę samą liczbę. Brak ostrzeżenia PHP na hostingach ze ścisłym open_basedir, a aktualizacja zainstalowana z pliku ZIP nie sprawia już, że każdy plik wygląda na zmieniony.
- 1.1.1712 października 2026
Wynik stosuje te same przedziały ważności co shieldwave.io: otwarte krytyczne ustalenie utrzymuje go na poziomie 39 lub niżej, wysokie między 40 a 59. Wykrywane są backdoory typu file dropper.
- 1.1.1612 października 2026
Jeden wynik wszędzie: Przegląd, cotygodniowy e-mail, WP-CLI i shieldwave.io pokazują wynik zapisany przy ostatnim skanie. Znana luka jest oceniana według wymaganego dostępu, a jedna przyczyna daje jedno ustalenie.
- 1.1.1512 października 2026
To, czego skaner nie mógł zobaczyć, jest notatką poza wynikiem. Plik uznaje się za możliwy do pobrania tylko wtedy, gdy serwer zwraca jego własne pierwsze bajty. Jedna skala ocen z shieldwave.io: A od 90, B od 80, C od 60, D od 40.
- 1.1.1411 października 2026
Wtyczki, które ich autorzy dystrybuują poza WordPress.org, jak Advanced Custom Fields od WP Engine, są porównywane z opublikowanym kodem źródłowym autora. Brakujące pliki to jedno ustalenie na wtyczkę lub motyw, a ważność odpowiada temu, co ktoś mógłby teraz zrobić w witrynie.
- 1.1.139 października 2026
Brak fałszywych alarmów zaraz po aktualizacji. Sześć reguł wykrywania malware zawężono po przeglądzie 147 858 plików z 200 najpopularniejszych wtyczek WordPress.org, a przegląd bezpieczeństwa całej wtyczki został w tym wydaniu poprawiony.
- 1.1.128 października 2026
Kwarantanna z Przywróć, blokowanie PHP w uploads, nagłówki bezpieczeństwa, logowanie dwuskładnikowe wymagane dla wybranych ról, klucze dostępu i lista sesji. Każda z tych funkcji jest wyłączona, dopóki jej nie włączysz lub nie naciśniesz jej przycisku. W sieci multisite wtyczka jest aktywowana dla całej sieci.
- 1.1.108 października 2026
Limity logowania na nazwę użytkownika i przy żądaniach resetu hasła, zaufane proxy, dziennik aktywności, którego wpisy są powiązane hashami i który można wyeksportować do CSV, oraz narzędzia prywatności WordPressa. Druga opinia AI usuwa więcej danych przed wysłaniem czegokolwiek.
- 1.1.98 października 2026
Usuwanie nieużywanych wtyczek z ich ustalenia i osiem fałszywych alarmów mniej.
- 1.1.87 października 2026
Naprawia błąd skanu na hostingu, którego PHP nie ma rozszerzenia tokenizer.
- 1.1.77 października 2026
Ustalenia mówią, w której wtyczce, motywie lub katalogu leży plik i co tam zrobić. Stara kopia ShieldWave nie jest już zgłaszana jako malware.
- 1.1.67 października 2026
Naprawia ekrany w sieci multisite, a dwa stare wpisy WordPressa nie są już zgłaszane jako luki.
- 1.1.57 października 2026
Witryna i shieldwave.io zgadzają się co do języka: połączone konto bierze język witryny dla swoich e-maili, raportów i panelu.
- 1.1.46 października 2026
Sprawdzanie znanych luk i baza zagrożeń działają co godzinę zamiast co trzy.
- 1.1.36 października 2026
Zwykłe obrazy w uploads nie są już zgłaszane jako pliki PHP.
- 1.1.25 października 2026
Ekrany zachowują rozmiar panelu WordPressa na dużych monitorach: szersze okno daje listom więcej miejsca zamiast większych liter. Nagłówek, pasek stanu i listy mają wspólną krawędź, a planeta pokazuje więcej ruchu botów skierowanego na Twoją witrynę.
- 1.1.130 września 2026
Automatyczny skan zostaje o wybranej godzinie, gdy zmienia się czas lub wybierzesz inną strefę czasową, a wcześniej przesuwał się o godzinę. Linki do shieldwave.io mają znaczniki kampanii, a po skanie Przegląd pokazuje jedną prostą linię o darmowym sprawdzeniu Twojej witryny z zewnątrz.
- 1.1.029 września 2026
Połącz witrynę z shieldwave.io jednym kliknięciem w Ustawieniach wtyczki, bez klucza do kopiowania. Darmowe konto pokazuje w panelu jedną witrynę, a połączenie potwierdza, że domena należy do Ciebie, za pomocą niewidocznego znacznika na stronie głównej. Odłączenie usuwa witrynę i jej wyniki z shieldwave.io. Starą wtyczkę ShieldWave Security można usunąć bez utraty jej ustawień i wyników.
- 1.0.329 września 2026
Czytelniejszy Przegląd w stylu shieldwave.io, z ekranami dopasowanymi do dużych monitorów i telefonów.
- 1.0.229 września 2026
E-maile z alertami wyświetlają się poprawnie w Outlooku dla Windows, w trybie jasnym i ciemnym.
- 1.0.129 września 2026
Wtyczka mówi w 16 językach oprócz angielskiego, w tym po arabsku z układem od prawej do lewej.
- 1.0.028 września 2026
W katalogu wtyczek WordPress.org jako Ensomedia Security powered by shieldwave.io, z aktualizacjami stamtąd. Numeracja zaczyna się od 1.0.0, a niższe wersje były plikami do pobrania z shieldwave.io.
- 3.6.627 września 2026
Wtyczka nie przyjmuje już poleceń spoza Twojej witryny: panel ShieldWave pokazuje wyniki, ale nie może uruchomić skanu ani zmienić ustawienia, a podpisana trasa budząca zniknęła. Każde zapytanie do bazy danych jest przygotowane, łącznie z nazwami tabel, więc wymagany jest WordPress 6.2 lub nowszy.
- 3.6.527 września 2026
Wpis w WordPress.org jako Ensomedia Security powered by shieldwave.io. Ekrany i ustawienia bez zmian.
- 3.6.427 września 2026
Liczba rzeczy do zrobienia jest wyśrodkowana na tarczy w pasku narzędzi.
- 3.6.326 września 2026
Zmiany tylko w brzmieniu pliku readme i komentarzy, na potrzeby przeglądu WordPress.org: endpointy API są nazwane zwykłymi ścieżkami, a komentarze piszą „script tag” słowami. Bez zmiany działania.
- 3.6.226 września 2026
Poprawki bezpieczeństwa z naszego własnego przeglądu: multisite jest teraz chroniony w całej sieci, a nie tylko główna witryna, zdalna zmiana z panelu może tylko podnieść ochronę, nigdy jej obniżyć, wyłączenie logowania dwuskładnikowego lub wydanie nowych kodów wymaga ponownego potwierdzenia, błędne kody teraz eskalują i powiadamiają e-mailem właściciela konta, werdykt AI może złagodzić niejasne ustalenie tylko o jeden stopień, a sekrety logowania dwuskładnikowego są szyfrowane w bazie danych, gdy PHP serwera ma libsodium.
- 3.6.126 września 2026
Poprawka bezpieczeństwa z naszego własnego przeglądu: niektóre formularze logowania, żądanie z dodatkowym nagłówkiem i XML-RPC mogły zalogować samym hasłem, choć logowanie dwuskładnikowe było włączone. Każde logowanie wymaga teraz kodu, a udane logowanie nie zeruje już licznika nieudanych logowań.
- 3.6.025 września 2026
Przełączniki wzmocnienia: wyłącz edytor plików i XML-RPC jednym kliknięciem, bez edytowania wp-config.php. Ustalenia otwierają przełącznik, który je naprawia.
- 3.5.525 września 2026
Ochrona logowania trzyma teraz nazwy użytkowników poza REST API, osadzeniami i mapą witryny dla odwiedzających, którzy nie są zalogowani, tak jak obiecywała.
- 3.5.425 września 2026
Powtórny skan sprawdza oznaczone pliki jeszcze raz zamiast oznaczać je jako rozwiązane, wtyczki potrzebne dla drop-inu nigdy nie są uznawane za nieużywane, a włączenie ochrony logowania ufa Twojemu adresowi.
- 3.5.325 września 2026
Opinia AI nigdy nie może złagodzić ustalenia potwierdzonego przez reguły lub listę znanych złośliwych elementów.
- 3.5.225 września 2026
Werdykt AI nie może już obniżyć oceny pliku, który reguły potwierdzają jako złośliwy.
- 3.5.125 września 2026
Żądania do ShieldWave nie niosą już adresu Twojej witryny, który WordPress domyślnie dodaje do żądań wychodzących.
- 3.5.025 września 2026
Logowanie dwuskładnikowe z kodami z aplikacji uwierzytelniającej i kodami odzyskiwania.
- 3.4.025 września 2026
Ochrona logowania: tymczasowe blokady po powtarzanych nieudanych logowaniach i koniec z odgadywaniem nazw użytkowników.