تجد المشكلة. ولا تغيّر شيئًا من تلقاء نفسها.
تفحص Ensomedia Security موقع WordPress الخاص بك بحثًا عن البرمجيات الخبيثة والملفات المعدّلة والثغرات المعروفة والإعدادات المحفوفة بالمخاطر، وتخبرك بلغة واضحة بما يجب إصلاحه. وتحظر العناوين التي تواصل تخمين كلمات المرور، وتضيف تسجيل الدخول بخطوتين. لا تتغير الملفات ولا المستخدمون ولا الإعدادات إلا عندما تضغط على زر أو تفعّل خيارًا.
في لوحة التحكم، افتح الإضافات، ثم أضف جديدًا، وابحث عن Ensomedia Security. يعرضها الدليل باسم Ensomedia Security powered by shieldwave.io، ومنه تصلك التحديثات.
هل ما زلت تستخدم ShieldWave Security 3.x التي نزّلتها من هنا سابقًا؟ لا تستطيع تحديث نفسها. ثبّت Ensomedia Security من WordPress.org واتركها مفعّلة، ثم عطّل ShieldWave Security واحذفها من شاشة الإضافات. تنتقل إعداداتك ونتائجك وإعدادات تسجيل الدخول بخطوتين كما هي.
- السعر
- مجانية
- الحساب
- غير مطلوب
- لوحة التحكم
- مجانية لكل المواقع المربوطة
- اللغات
- الإنجليزية و16 لغة أخرى
- الإصدار
- 1.1.28
- المتطلبات
- WordPress 6.2، وPHP 7.4
- الترخيص
- GPLv2 أو أحدث
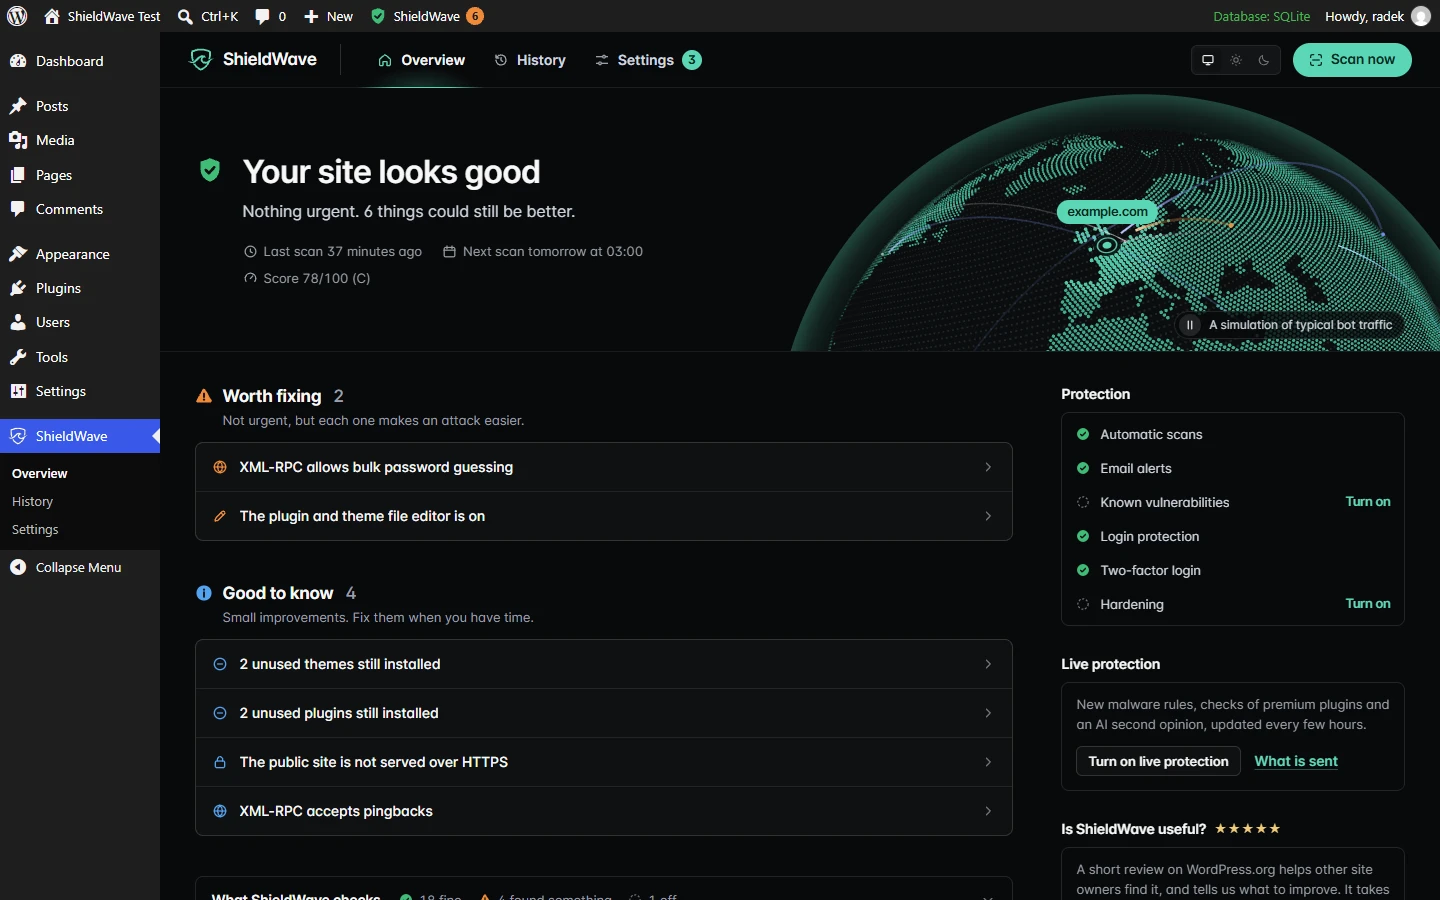
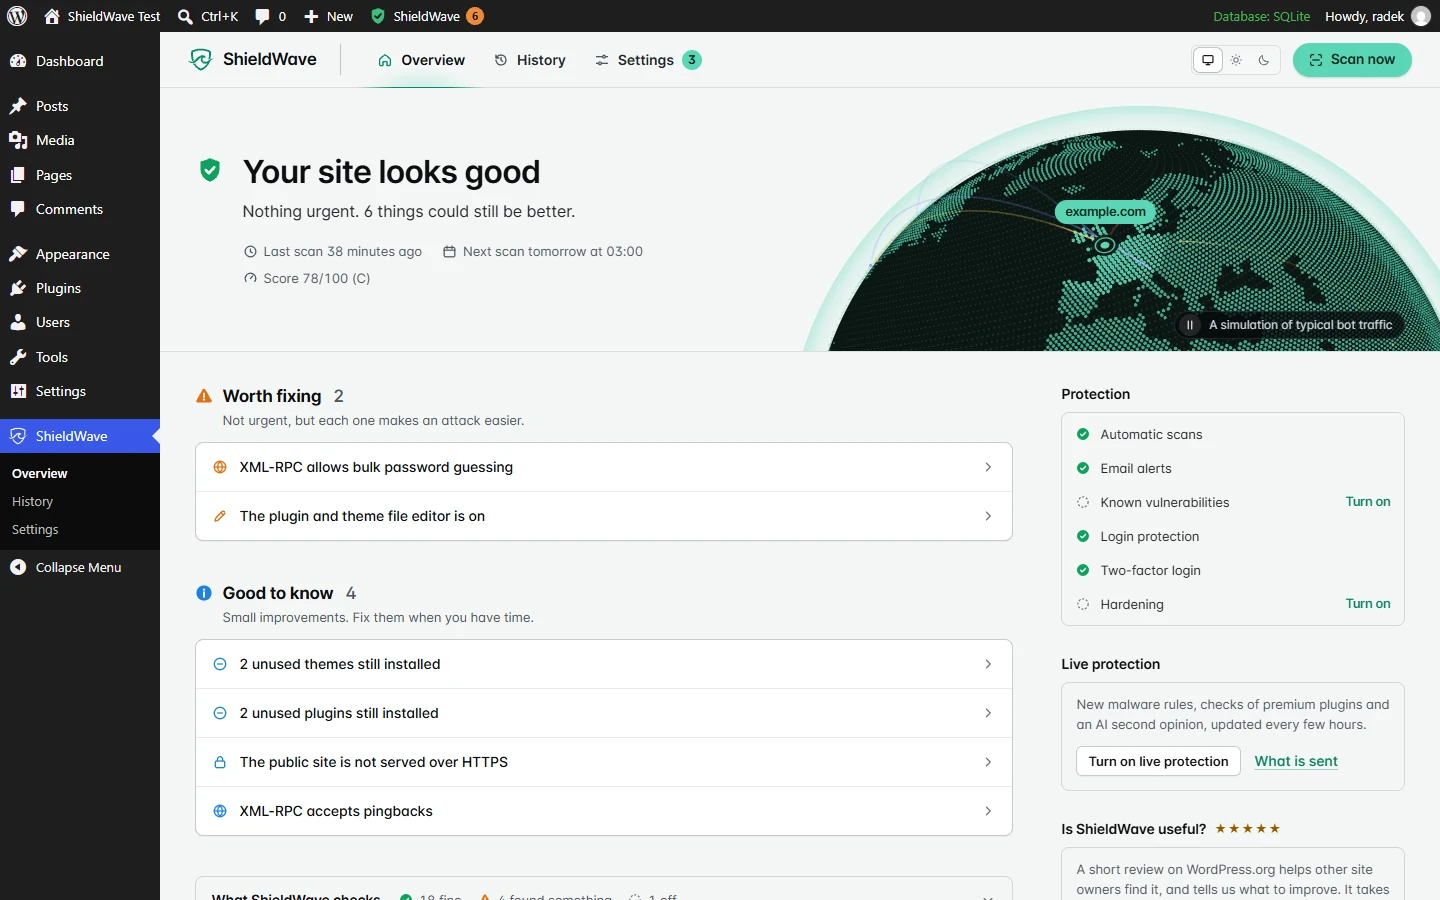
25 اختبارًا، بلغة واضحة
تذكر كل نتيجة معناها وسبب أهميتها وطريقة إصلاحها. الملف المطابق للنسخة التي نشرها WordPress.org يُعدّ موثوقًا مباشرة، وما لا يتأكد منه الفحص يُوسَم للمراجعة الدقيقة بدل أن يثير إنذارًا.
البرمجيات الخبيثة والملفات
- البرمجيات الخبيثة وقواقع الويب في الملفات التي لا يستطيع WordPress.org التحقق منها
- ملفات نواة WordPress مقارنةً بمجاميع التحقق الرسمية
- ملفات الإضافات مقارنةً بمجاميع التحقق في WordPress.org
- ملفات القوالب مقارنةً بحزم الإصدارات في WordPress.org
- الملفات الجديدة والمعدّلة مقارنةً بخط أساس مسجّل
- ملفات PHP وقواعد التنفيذ في مجلد uploads
الثغرات والبرمجيات
- الثغرات المعروفة، بما فيها الإضافات والقوالب المدفوعة (اختياري)
- الإضافات المغلقة في WordPress.org والمهجورة
- الإضافات والقوالب غير المستخدمة التي ما زالت مثبّتة
- تحديثات WordPress
- تحديثات الإضافات والقوالب
- دعم إصدار PHP
المحتوى والانكشاف
- سكربتات وإطارات مخفية وروابط مزعجة محقونة في المحتوى
- نسخ احتياطية ونُسخ قاعدة بيانات وسجلات وملفات .env و.git متروكة قابلة للقراءة
- قائمة علنية بأسماء المستخدمين
- مهام مجدولة لا تتبع أي إضافة
- صفحتك الرئيسية وصفحة الدفع كما يراها الزوار وGooglebot وزوار محركات البحث
الحسابات والإعدادات
- حسابات المسؤولين
- التسجيل المفتوح للمستخدمين
- إعدادات wp-config.php
- مخرجات تصحيح الأخطاء المعروضة للزوار
- محرر الملفات المدمج
- XML-RPC
- HTTPS للموقع ولوحة التحكم
- نسخة احتياطية حديثة، من إضافة نسخ احتياطي أو من الاستضافة
وتسدّ أيضًا الطرق الشائعة للدخول
حماية تسجيل الدخول مفعّلة في التثبيتات الجديدة، ويمكن إيقاف كل جزء منها. وكل ما عداها هنا متوقف حتى تفعّله.
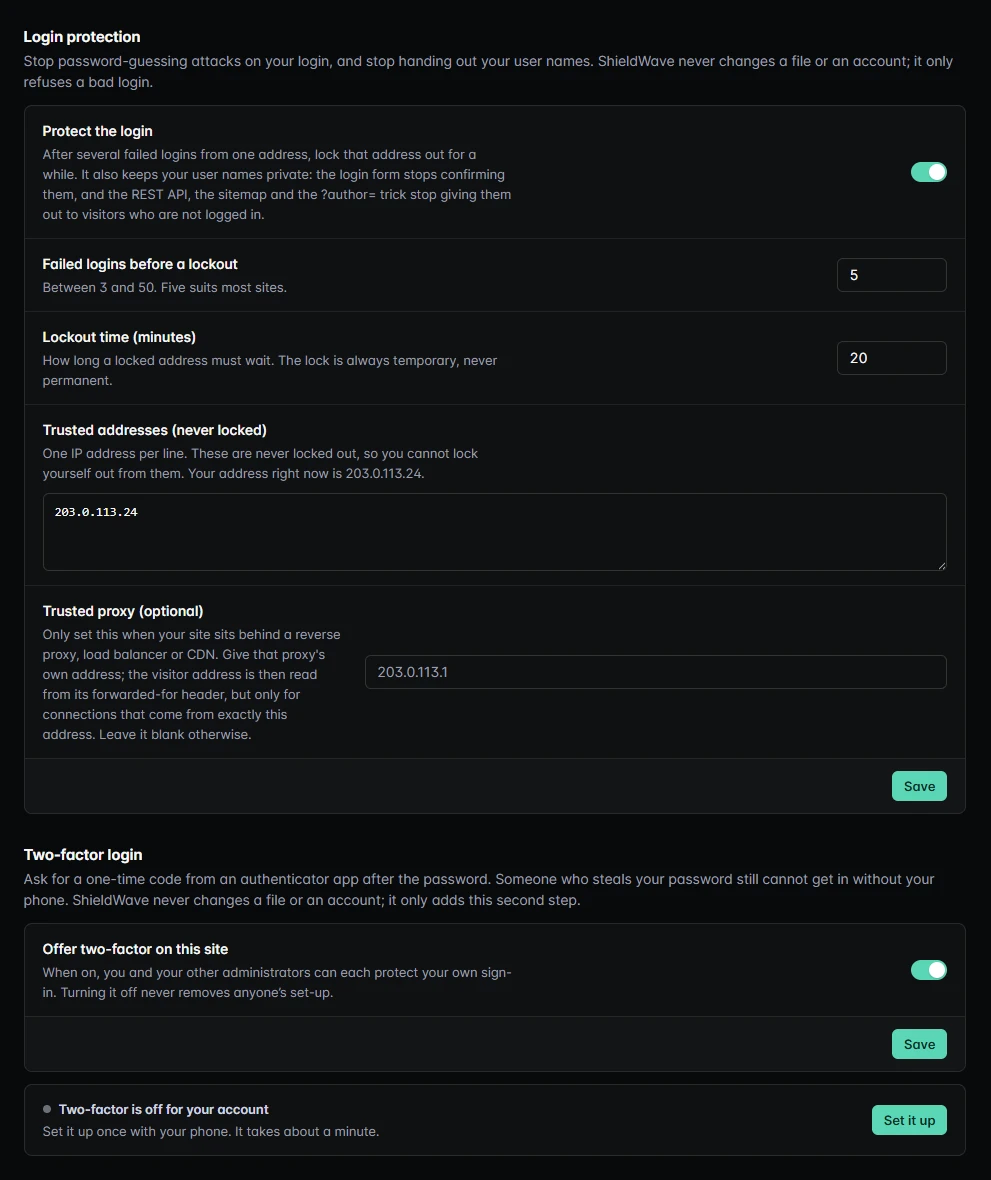
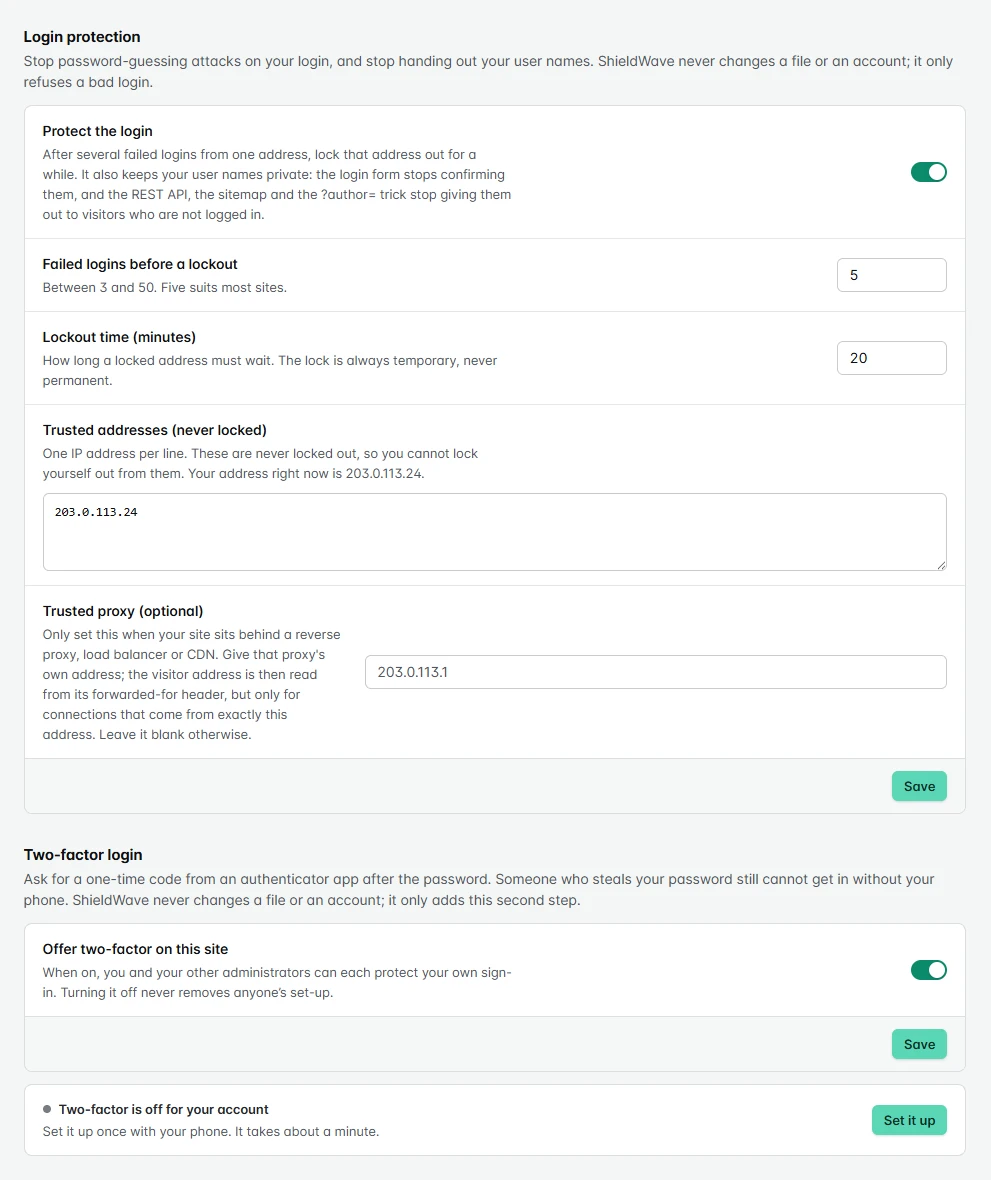
حماية تسجيل الدخول
- بعد 5 محاولات دخول فاشلة من عنوان واحد (تختار من 3 إلى 50)، ينتظر هذا العنوان 20 دقيقة (تختارها أنت). الحظر مؤقت دائمًا.
- العناوين الموثوقة لا تُحظر أبدًا. ويُضاف إليها تلقائيًا العنوان الذي يفعّل الحماية، فلا تقفل عليك كلمة مرور أخطأت في كتابتها من هناك.
- تبقى أسماء المستخدمين خاصة: يتوقف نموذج الدخول عن تأكيدها، وتتوقف REST API وخريطة الموقع وحيلة ?author= عن كشفها للزوار غير المسجّلين.
تسجيل الدخول بخطوتين
- رمز لمرة واحدة من تطبيق مصادقة بعد كلمة المرور، لكل مسؤول يفعّله.
- تؤكد رمزًا يعمل قبل أن يصبح مطلوبًا، وتحصل على عشرة رموز استرداد، يُستخدم كل منها مرة واحدة.
- مفاتيح المرور (passkeys) خطوةً ثانية، أو للدخول دون كلمة مرور إذا فعّلت ذلك. تتطلب HTTPS.
- أمر إنقاذ من سطر الأوامر،
wp shieldwave two-factor disable، إذا ضاع الهاتف ورموزه معًا.
خيارات التحصين
- عطّل محرر ملفات الإضافات والقوالب، حتى لا تتمكن كلمة مرور مسؤول مسروقة من زرع شيفرة عبره. تستمر التحديثات في العمل.
- عطّل XML-RPC، فيُغلق تخمين كلمات المرور بالجملة وهجمات pingback المارة منه. ينبّهك ShieldWave أولًا إذا كانت إضافة تستخدمها، مثل Jetpack، تحتاج إليه.
- ومفتاحان آخران يحظران PHP في مجلد الرفع، مع زر التحقق الآن لاختباره، ويرسلان ترويسات الأمان التي لا يرسلها خادمك بعد. كلها متوقفة حتى تفعّلها، ولا يعدّل أيٌّ منها ملف wp-config.php.
فحوصات تسجيل الدخول وفخاخ الرسائل المزعجة
- كلها متوقفة حتى تفعّلها. تحقق من البوت عند تسجيل الدخول والتسجيل وإعادة تعيين كلمة المرور: لغز صغير يحله المتصفح، أو Cloudflare Turnstile بمفاتيحك أنت.
- تُرفض كلمات المرور الجديدة الموجودة في تسريبات البيانات. ولا يخرج من الموقع إلا أول 5 أحرف من بصمة SHA-1 لكلمة المرور.
- عنوان دخول مخفي تختاره بنفسك، مع طريق للعودة عبر wp-config.php أو
wp shieldwave login-url off. - فخاخ الرسائل المزعجة: حقل مخفي وختم زمني موقّع يلتقطان النماذج التي يملؤها برنامج في التعليقات والتسجيل وContact Form 7 وWPForms.
جدار حماية الطلبات
- متوقف حتى تفعّله. قواعد محلية لهجمات الحقن الشائعة ورفع الملفات القابلة للتنفيذ، والحظر حسب IP أو نطاق العناوين أو البلد، وحدود الطلبات وأخطاء 404، واستثناءات ضيقة.
- يفحص الطلبات قبل تحميل الإضافات الأخرى، وعلى الاستضافات التي تستخدم CGI أو FastCGI قبل WordPress نفسه. ولا يرسل بيانات الطلبات إلى أي مكان.
- ابدأ بوضع التسجيل فقط، واقرأ السجل، ثم انتقل إلى الحظر. يعمل على خادمك وليس جدار حماية سحابيًا (WAF).
سجل النشاط
- يسجل عمليات الدخول، والحسابات التي أُنشئت أو حُذفت، وتغييرات الأدوار، ومن عدّل مقالة أو صفحة (دون محتواها أبدًا)، وتغييرات الإضافات والقوالب. تصفية حسب النوع والشخص، وتصدير CSV.
- يحمل كل إدخال بصمة بمفتاح تشمل الإدخال السابق، فيظهر أي إدخال عُدّل أو حُذف خارج ShieldWave.
اختيارية، ومتوقفة حتى تفعّلها
خمس خدمات خارجية، كل منها متوقفة حتى تفعّلها. الثلاث الأولى من shieldwave.io وتبقي ShieldWave محدّثة بين الإصدارات. وتذكر كل خدمة بالضبط ما ترسله قبل أن تفعّلها. أما ربط حساب shieldwave.io فمشروح أدناه.
الثغرات المعروفة
اختياريتقارن كل إضافة وقالب مثبّت وإصدار WordPress بالثغرات المنشورة، بما فيها المدفوعة، وتحدد الإصدار الذي يصلح كل ثغرة لإصدارك. تأتي البيانات من Wordfence Intelligence، ويرتبط كل نتيجة بسجلها. المُرسَل: الإصدارات وأسماء المجلدات، ولا يُرسَل عنوان موقعك أبدًا.
خلاصة التهديدات الموقّعة
اختياريتصل إلى موقعك قواعد كشف جديدة وبصمات ملفات ورقع افتراضية بين إصدارات الإضافة. لا تستخدم الإضافة خلاصة إلا إذا طابق توقيعها Ed25519 المفتاحَ المدمج في الإضافة، ولا تستطيع الخلاصة أبدًا إيقاف القواعد الحرجة في الإضافة. ولا تدخل رقعة افتراضية إلى الخلاصة إلا بعد أن نقرأ النشرة الأمنية وإصلاح المطوّر ونجرّبها على طلبات عادية. وعلى موقعك تسجّل الطلبات المطابقة إلى أن تسمح لها بحظرها. المُرسَل: إصدار الإضافة فقط.
رأي ثانٍ من الذكاء الاصطناعي
اختياريفي ملف لا تستطيع القواعد الحكم عليه، يُرسَل مقتطف منقّح إلى نموذج لغوي ليعطي حكمًا بلغة واضحة. تُحذف أولًا أسماء المضيفين وعناوين البريد وكل ما يشبه مفتاحًا أو كلمة مرور، ولا يُرسَل wp-config.php أبدًا. يمكن لحكم الذكاء الاصطناعي أن يحسم ملفًا غير واضح، لكنه لا ينقض ملفًا تؤكد القواعد أنه خبيث.
التحقق من كلمات المرور المسرّبة
اختياريعند تعيين كلمة مرور، وأسبوعيًا عند تسجيل الدخول، تذهب أول 5 أحرف من بصمة SHA-1 لها إلى خدمة Pwned Passwords من Have I Been Pwned، وتقارن الإضافة الباقي على خادمك. ويُطلب من الحساب الذي يستخدم كلمة مرور كهذه تغييرها، ولا يُحظر أبدًا. المُرسَل: 5 أحرف من البصمة، لا كلمة المرور ولا اسم المستخدم أبدًا.
Cloudflare Turnstile
اختياريواحد من نوعين للتحقق من البوت. النوع المدمج، وهو لغز يحله المتصفح، لا يرسل شيئًا إلى أي مكان. ومع Turnstile تحمّل نماذج الدخول سكربت Cloudflare، ويرسل خادمك كل إجابة مع مفتاحك السري إلى Cloudflare للتحقق منها. ويحتاج إلى مفاتيح حسابك أنت في Cloudflare. وإذا تعذر الوصول إلى Cloudflare، يمر النموذج.
الربط مع shieldwave.io، إن شئت
تقرأ الإضافة ملفاتك. ولا ترى موقعك كما يراه زائر أو روبوت. يضيف الربط هذه الرؤية من الخارج، في ثلاث خطوات.
1. الربط
في WordPress، افتح ShieldWave، ثم الإعدادات، ثم حساب ShieldWave، واضغط الربط مع shieldwave.io. سجّل الدخول أو أنشئ حسابًا مجانيًا ثم أكّد. تعود إلى WordPress وقد تم الربط، دون مفتاح تنسخه.
2. رؤية الداخل والخارج معًا
تعرض لوحة shieldwave.io درجة الإضافة والمشكلات المفتوحة إلى جانب الفحص الخارجي: أكثر من 20 اختبارًا تُجرى من الخارج، دون كلمة مرور ودون وصول إلى خادمك. وتبيّن مثلًا هل يستطيع أحد إرسال بريد باسم نطاقك، وكيف أُعدّ HTTPS ورؤوس الأمان، وأي الملفات يستطيع أي شخص تنزيلها. ويؤكد الربط أيضًا أن النطاق لك، وهو ما يحتاج إليه الفحص الخارجي الكامل.
3. تقرير عندما تحتاج إليه
الفحص الخارجي الكامل بتكلفة AED 35 مرة واحدة، دون اشتراك: تقرير تقرؤه وموجز يستطيع مطوّرك تسعيره. يعرض الحساب المجاني كل المواقع المربوطة في لوحة واحدة. وتضيف Pro، بـ AED 45 شهريًا، الفحص الخارجي الكامل لما يصل إلى 25 موقعًا والفحوص المجدولة والتقارير. اطّلع على الخطط
تبقى الإضافة مجانية بدونه. تبقى كل الاختبارات الـ 25 والفحوص المجدولة وتنبيهات البريد وحماية تسجيل الدخول وتسجيل الدخول بخطوتين مجانية، دون حدود. لا تستطيع اللوحة تغيير أي شيء في الموقع، ويزيل فصل الربط الموقع ونتائجه من shieldwave.io.
أثناء الربط تحمل الصفحة الرئيسية وسمًا غير مرئي يؤكد أن النطاق لك. المُرسَل: معرّف الموقع وعنوانه وإصداراته، والدرجة، والمشكلات المكتشفة، والإضافات والقوالب المثبّتة. لا يُرسَل أبدًا: المقالات والصفحات والتعليقات وأسماء المستخدمين وعناوين البريد وكلمات المرور.
تنبيهات تحترم انتباهك
رسالة بريد واحدة لكل فحص، وفقط للمشكلات الجديدة أو التي ازدادت سوءًا، ولا تتكرر لمشكلة واحدة، وبحد أقصى أربع رسائل في اليوم. والاختبار الذي تعذّر تشغيله يُبلَّغ عنه على أنه لم يُشغَّل، ولا يُحسب ناجحًا أبدًا.
لا تصدّق كلامنا وحده
تسرد صفحة الشفافية ما يعمل على موقعك وما لا تفعله أبدًا وما الذي يغادر خادمك بالضبط. ويمكن التحقق من خلاصة التهديدات بسكربت قصير مثبّت داخله المفتاح العام للإضافة.
اقرأ كيف يعمل ShieldWave (بالإنجليزية)
curl -O https://shieldwave.io/verify/shieldwave-verify-feed.mjs
node shieldwave-verify-feed.mjs
الجديد
- 1.1.2822 أكتوبر 2026
أوامر الإنقاذ في WP-CLI لعنوان الدخول والتحقق من البوت وتسجيل الدخول بخطوتين تعمل الآن بالأسماء التي تذكرها شاشة الإعدادات. والحساب الذي خطوته الثانية الوحيدة مفتاح مرور يرى كيف يعود إذا فقد الجهاز. ولا يقول إشعار عنوان الدخول المخصص إن العنوان أُرسل بالبريد إلا إذا خرج البريد فعلًا. وخلف Cloudflare يعمل حظر البلدان دون كتابة نطاقات عناوين Cloudflare. وروجعت الترجمات في اللغات الـ16 كلها.
- 1.1.2722 أكتوبر 2026
دخول اختياري بمفتاح مرور دون كلمة مرور، وتحقق من البوت عند تسجيل الدخول والتسجيل وإعادة تعيين كلمة المرور، وفحص كلمات المرور الجديدة مقابل التسريبات المعروفة، وعنوان دخول مخصص، وفخاخ للرسائل المزعجة في التعليقات والتسجيل وContact Form 7 وWPForms. كلها تبدأ متوقفة. ويسجل سجل النشاط الآن عمليات الدخول وتغييرات الحسابات والأدوار والتعديلات وتغييرات الإضافات، وفحص جديد ينبّهك حين لا توجد نسخة احتياطية من آخر 7 أيام.
- 1.1.2621 أكتوبر 2026
جدار حماية اختياري للطلبات، متوقف حتى تفعّله: قواعد لهجمات الحقن الشائعة ورفع الملفات القابلة للتنفيذ، وحظر حسب IP والبلد، وحدود للطلبات، واستثناءات ضيقة. ابدأ بوضع التسجيل فقط، وراجع السجل، ثم انتقل إلى الحظر. يعمل على خادمك ولا يرسل بيانات الطلبات.
- 1.1.2521 أكتوبر 2026
بعد التفعيل تسأل الإضافة مرة واحدة هل تفعّل تنبيهات الثغرات وموجز التهديدات والرقع الافتراضية، وتذكر ما يخرج من الموقع. ويبقى الرأي الثاني من الذكاء الاصطناعي خيارًا منفصلًا. ويمكن إزالة الشيفرة المحقونة في قالب أو في إضافاتك أو في مجلد الرفع أو المقالات أو الخيارات: ترى التغيير بالضبط، وتُحفظ نسخة احتياطية، ويمكن التراجع عن كل تنظيف.
- 1.1.2421 أكتوبر 2026
يقارن فحص إصدار PHP إصدارك بإصلاح php2shell (CVE-2026-109618 وCVE-2026-109619) الذي أصدرته PHP في 21 أكتوبر 2026 في 8.5.12 و8.4.27 و8.3.36 و8.2.35. ويُبلَّغ عن الإصدار الأقدم بدرجة عالية. وكثيرًا ما ترقّع الاستضافات دون تغيير رقم الإصدار، لذلك تطلب النتيجة أن تتحقق من ذلك مع استضافتك.
- 1.1.2320 أكتوبر 2026
إنذارات كاذبة أقل. لم يعد يُبلَّغ بدرجة عالية عن ملف الرقع الافتراضية الذي تكتبه الإضافة نفسها، ولا عن ملفات الذاكرة المؤقتة لإضافة التخزين المؤقت لديك، ولا عن المعالج الذي يكتبه cPanel لـ PHP على LiteSpeed، ولا عن الإعدادات التي تضيفها إضافة تخزين مؤقت أو SSL إلى wp-config.php، ولم يعد رفع ملف ZIP للإضافة فوق الإصدار القديم يُظهر درجة عالية كاذبة. ولم تعد النصيحة تقول احذف ما لا تعرفه، بل تقول اسأل مطوّرك أو الاستضافة واحتفظ بنسخة. ويمكن حذف القوالب غير المستخدمة من نتيجتها. وفحص محتوى المقالات الكبيرة جدًا سريع على PHP 8.2 وما قبله.
- 1.1.2119 أكتوبر 2026
يمكن استبدال ملف معدّل من النواة أو إضافة أو قالب بأصله من WordPress.org بنقرة واحدة، ويبقى الملف المعدّل في الحجر. ويقرأ اختبار جديد الصفحة الرئيسية وصفحة الدفع كزائر وكـ Googlebot وكزائر قادم من البحث. وتُقرأ كل خيارات الموقع وCode Snippets وبيانات الحسابات بحثًا عن شيفرة مخفية، ويُكشف المسؤولون المخفيون من قائمة المستخدمين، وإيقاف الحماية يطلب كلمة مرورك. ومع حساب مربوط تظهر زيارات الطُّعوم في لوحة shieldwave.io على شكل تجزئة مفتاحية للعنوان.
- 1.1.2016 أكتوبر 2026
إصلاح بلاغين كاذبين: عرض PHP أخطاء في الصفحات رغم إيقاف display_errors لمجلد الموقع، وملف .htaccess معدّل بعد أن أعاد WordPress كتابة كتلته الخاصة فقط.
- 1.1.1916 أكتوبر 2026
الطُّعوم، متوقفة حتى تفعّلها: أسماء دخول لا يملكها أي حساب ومسار في robots.txt لا يرتبط به شيء. أي استخدام لها يُرفض ويُسجَّل ويُرسَل به بريد. وكشف صفحات CAPTCHA المزيفة التي تطلب لصق أمر (ClickFix)، وتحديثات المتصفح المزيفة، والمحمّلات التي تقرأ شيفرتها من عقد بلوكتشين (EtherHiding)، وسارقي بطاقات الدفع، في الملفات وفي المحتوى المخزّن.
- 1.1.1812 أكتوبر 2026
الرقع الافتراضية والتحديثات الأمنية، وكلاهما متوقف حتى تفعّله. مع تفعيل خلاصة التهديدات الحية، يوقف ملف صغير إلزامي التحميل الطلبات التي تستغل ثغرة معروفة في إضافة مثبّتة، وتكتفي كل رقعة بتسجيل الطلبات المطابقة إلى أن تسمح لها بحظرها. وتثبّت التحديثات الأمنية إصدارًا يصلح ثغرة معروفة عبر التحديثات التلقائية في WordPress نفسه (WordPress 6.6 أو أحدث). والإضافات غير المستخدمة والقوالب غير المستخدمة نتيجة واحدة لكل منهما، فتعرض النظرة العامة وshieldwave.io العدد نفسه. ولا تحذير PHP على الاستضافات ذات open_basedir الصارم، ولم يعد تحديث مثبّت من ملف ZIP يجعل كل الملفات تبدو معدّلة.
- 1.1.1712 أكتوبر 2026
تتبع الدرجة نطاقات الخطورة نفسها في shieldwave.io: نتيجة حرجة مفتوحة تبقيها عند 39 أو أقل، ونتيجة عالية تبقيها بين 40 و59. وتُكشف الأبواب الخلفية من نوع مسقِط الملفات.
- 1.1.1612 أكتوبر 2026
درجة واحدة في كل مكان: النظرة العامة والبريد الأسبوعي وWP-CLI وshieldwave.io تعرض الدرجة المخزّنة مع آخر فحص. وتُقيَّم الثغرة المعروفة بحسب الوصول الذي تتطلبه، ويعطي سبب واحد نتيجة واحدة.
- 1.1.1512 أكتوبر 2026
ما لم يستطع الفحص رؤيته ملاحظة خارج الدرجة. ولا يُعدّ الملف قابلًا للتنزيل إلا حين يعيد خادمك البايتات الأولى من الملف نفسه. وسلم درجات واحد مع shieldwave.io: A من 90، وB من 80، وC من 60، وD من 40.
- 1.1.1411 أكتوبر 2026
الإضافات التي يوزعها مؤلفوها خارج WordPress.org، مثل Advanced Custom Fields من WP Engine، تُقارَن بالمصدر الذي نشره المؤلف. والملفات المفقودة نتيجة واحدة لكل إضافة أو قالب، وتتبع درجات الخطورة ما يستطيع أحد فعله على الموقع الآن.
- 1.1.139 أكتوبر 2026
لا إنذارات كاذبة بعد التحديث مباشرة. شُدِّدت ست قواعد للبرمجيات الخبيثة بعد مسح 147,858 ملفًا من أشهر 200 إضافة في WordPress.org، وأُصلحت في هذا الإصدار مراجعة أمنية للإضافة كلها.
- 1.1.128 أكتوبر 2026
الحجر مع الاستعادة، وحظر PHP في uploads، ورؤوس الأمان، وتسجيل الدخول بخطوتين إلزامي لأدوار تختارها، ومفاتيح المرور، وقائمة الجلسات. وكل منها متوقف حتى تفعّله أو تضغط زره. وفي الشبكات المتعددة المواقع تُفعَّل الإضافة على مستوى الشبكة.
- 1.1.108 أكتوبر 2026
حدود لمحاولات الدخول لكل اسم مستخدم ولطلبات إعادة تعيين كلمة المرور، والوكلاء الموثوقون، وسجل نشاط تتسلسل مدخلاته بالتجزئة ويمكن تصديره بصيغة CSV، وأدوات الخصوصية في WordPress. ويحذف الرأي الثاني من الذكاء الاصطناعي مزيدًا من البيانات قبل أي إرسال.
- 1.1.98 أكتوبر 2026
حذف الإضافات غير المستخدمة من نتيجتها، وثمانية إنذارات كاذبة أقل.
- 1.1.87 أكتوبر 2026
يصلح خطأ في الفحص على استضافة لا يملك PHP فيها امتداد tokenizer.
- 1.1.77 أكتوبر 2026
تذكر النتائج في أي إضافة أو قالب أو مجلد يقع الملف وماذا تفعل هناك. ولم تعد نسخة قديمة من ShieldWave تُعدّ برمجية خبيثة.
- 1.1.67 أكتوبر 2026
يصلح الشاشات في شبكة متعددة المواقع، ولم يعد سجلان قديمان في WordPress يُبلَّغ عنهما كثغرات.
- 1.1.57 أكتوبر 2026
يتفق الموقع وshieldwave.io على لغة واحدة: يأخذ الحساب المربوط لغة الموقع لبريده وتقاريره ولوحته.
- 1.1.46 أكتوبر 2026
فحوص الثغرات المعروفة وخلاصة التهديدات تعمل كل ساعة بدل كل ثلاث ساعات.
- 1.1.36 أكتوبر 2026
لم تعد الصور العادية في uploads يُبلَّغ عنها كملفات PHP.
- 1.1.25 أكتوبر 2026
تحافظ الشاشات على حجم لوحة إدارة WordPress في الشاشات الكبيرة: نافذة أوسع تمنح القوائم مساحة أكبر بدل حروف أكبر. ويشترك الرأس وشريط الحالة والقوائم في حافة واحدة، ويُظهر الكوكب مزيدًا من حركة الروبوتات الموجهة إلى موقعك.
- 1.1.130 سبتمبر 2026
يبقى الفحص التلقائي في الساعة التي اخترتها عند تغيير الساعة أو اختيار منطقة زمنية أخرى، وكان ينحرف ساعة. وتحمل الروابط إلى shieldwave.io وسوم حملات، وبعد الفحص تعرض النظرة العامة سطرًا واضحًا واحدًا عن الفحص الخارجي المجاني لموقعك.
- 1.1.029 سبتمبر 2026
اربط الموقع بـ shieldwave.io بنقرة واحدة من إعدادات الإضافة، دون مفتاح تنسخه. يعرض الحساب المجاني موقعًا واحدًا في اللوحة، ويؤكد الربط أن النطاق لك من وسم غير مرئي في الصفحة الرئيسية. ويزيل فصل الربط الموقع ونتائجه من shieldwave.io. ويمكن إزالة ShieldWave Security القديمة دون فقدان إعداداتها ونتائجها.
- 1.0.329 سبتمبر 2026
نظرة عامة أوضح بمظهر shieldwave.io، مع شاشات تلائم الشاشات الكبيرة والهواتف.
- 1.0.229 سبتمبر 2026
تظهر رسائل التنبيه بشكل صحيح في Outlook على Windows، في الوضعين الفاتح والداكن.
- 1.0.129 سبتمبر 2026
تدعم الإضافة 16 لغة إلى جانب الإنجليزية، منها العربية بتخطيط من اليمين إلى اليسار.
- 1.0.028 سبتمبر 2026
في دليل إضافات WordPress.org باسم Ensomedia Security powered by shieldwave.io، ومنه تصل التحديثات. يبدأ الترقيم من جديد عند 1.0.0، والإصدارات أدناه كانت تنزيلات من shieldwave.io.
- 3.6.627 سبتمبر 2026
لم تعد الإضافة تتلقى تعليمات من خارج موقعك: تعرض لوحة ShieldWave النتائج ولا تستطيع بدء فحص أو تغيير إعداد، وزال مسار الإيقاظ الموقّع. وكل استعلام لقاعدة البيانات مُعدّ مسبقًا، بما فيه أسماء الجداول، لذا يلزم WordPress 6.2 أو أحدث.
- 3.6.527 سبتمبر 2026
مدرجة في WordPress.org باسم Ensomedia Security powered by shieldwave.io. الشاشات والإعدادات دون تغيير.
- 3.6.427 سبتمبر 2026
عدد الأمور المطلوب فعلها يظهر في منتصف درع شريط الأدوات.
- 3.6.326 سبتمبر 2026
تعديل في صياغة ملف readme والتعليقات فقط، لمراجعة WordPress.org: تُذكر نقاط API كمسارات عادية، وتقول التعليقات «script tag» بالكلمات. لا تغيير في السلوك.
- 3.6.226 سبتمبر 2026
إصلاحات أمنية من مراجعتنا الداخلية: صارت الشبكة المتعددة المواقع محمية على مستوى الشبكة كلها لا الموقع الرئيسي فقط، وأي تغيير بعيد من اللوحة يستطيع رفع الحماية فقط ولا يخفضها أبدًا، وإيقاف تسجيل الدخول بخطوتين أو إصدار رموز جديدة يطلب تأكيدًا جديدًا، والرموز الخاطئة تصعّد الإجراء وتراسل مالك الحساب، وحكم الذكاء الاصطناعي لا يستطيع تخفيف نتيجة غير واضحة إلا بدرجة واحدة، وتُشفَّر أسرار الخطوتين في قاعدة البيانات حين يتوفر libsodium في PHP على الخادم.
- 3.6.126 سبتمبر 2026
إصلاح أمني من مراجعتنا الداخلية: كانت بعض نماذج الدخول وطلب برأس إضافي وXML-RPC تسمح بتسجيل الدخول بكلمة المرور وحدها رغم تفعيل الخطوتين. صار كل تسجيل دخول يطلب الرمز، ولم يعد الدخول الناجح يصفّر عدّاد محاولات الدخول الفاشلة.
- 3.6.025 سبتمبر 2026
خيارات التحصين: عطّل محرر الملفات وXML-RPC بنقرة واحدة، دون تعديل wp-config.php. وتفتح النتائج الخيار الذي يصلحها.
- 3.5.525 سبتمبر 2026
صارت حماية تسجيل الدخول تُبقي أسماء المستخدمين خارج REST API والمضمّنات وخريطة الموقع للزوار غير المسجّلين، كما وعدت.
- 3.5.425 سبتمبر 2026
يعيد الفحص المتكرر التحقق من الملفات المُعلَّمة بدل وسمها بأنها حُلّت، ولا تُعدّ الإضافات التي يحتاج إليها ملف drop-in غير مستخدمة أبدًا، وتفعيل حماية تسجيل الدخول يثق بعنوانك.
- 3.5.325 سبتمبر 2026
لا يستطيع رأي الذكاء الاصطناعي تخفيف نتيجة تؤكدها القواعد أو قائمة الملفات الخبيثة المعروفة.
- 3.5.225 سبتمبر 2026
لم يعد حكم الذكاء الاصطناعي يخفض درجة ملف تؤكد القواعد أنه خبيث.
- 3.5.125 سبتمبر 2026
لم تعد الطلبات إلى ShieldWave تحمل عنوان موقعك، وهو ما يضيفه WordPress افتراضيًا إلى الطلبات الصادرة.
- 3.5.025 سبتمبر 2026
تسجيل الدخول بخطوتين برموز تطبيق المصادقة ورموز الاسترداد.
- 3.4.025 سبتمبر 2026
حماية تسجيل الدخول: حظر مؤقت بعد تكرار محاولات الدخول الفاشلة، ولا مزيد من استخراج أسماء المستخدمين.