Encuentra el problema. No cambia nada por su cuenta.
Ensomedia Security revisa su WordPress en busca de malware, archivos alterados, vulnerabilidades conocidas y ajustes de riesgo, y le dice con palabras claras qué corregir. Bloquea las direcciones que insisten en adivinar contraseñas y añade inicio de sesión en dos pasos. Los archivos, los usuarios y los ajustes cambian solo cuando usted pulsa un botón o activa un interruptor.
En su escritorio, vaya a Plugins, Añadir nuevo y busque Ensomedia Security. El directorio lo muestra como Ensomedia Security powered by shieldwave.io, y las actualizaciones llegan desde allí.
¿Sigue con ShieldWave Security 3.x, descargado antes desde aquí? No puede actualizarse solo. Instale Ensomedia Security desde WordPress.org y déjelo activo; después desactive y elimine ShieldWave Security en la pantalla Plugins. Sus ajustes, resultados y configuraciones de dos pasos se conservan.
- Precio
- Gratis
- Cuenta
- No hace falta
- Panel
- Gratis para todos los sitios conectados
- Idiomas
- Inglés y 16 más
- Versión
- 1.1.28
- Requiere
- WordPress 6.2, PHP 7.4
- Licencia
- GPLv2 o posterior
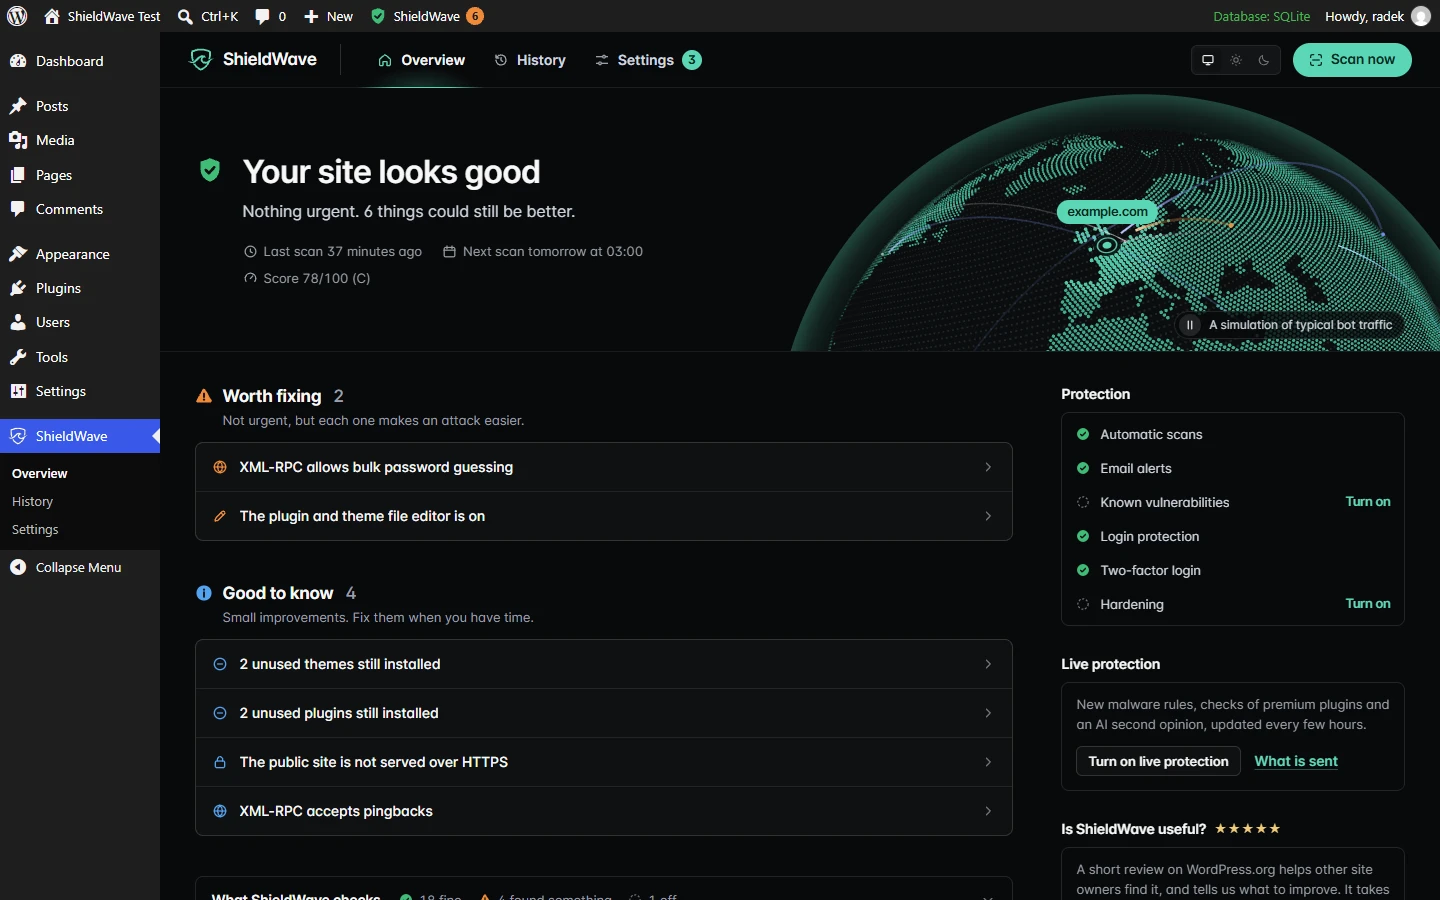
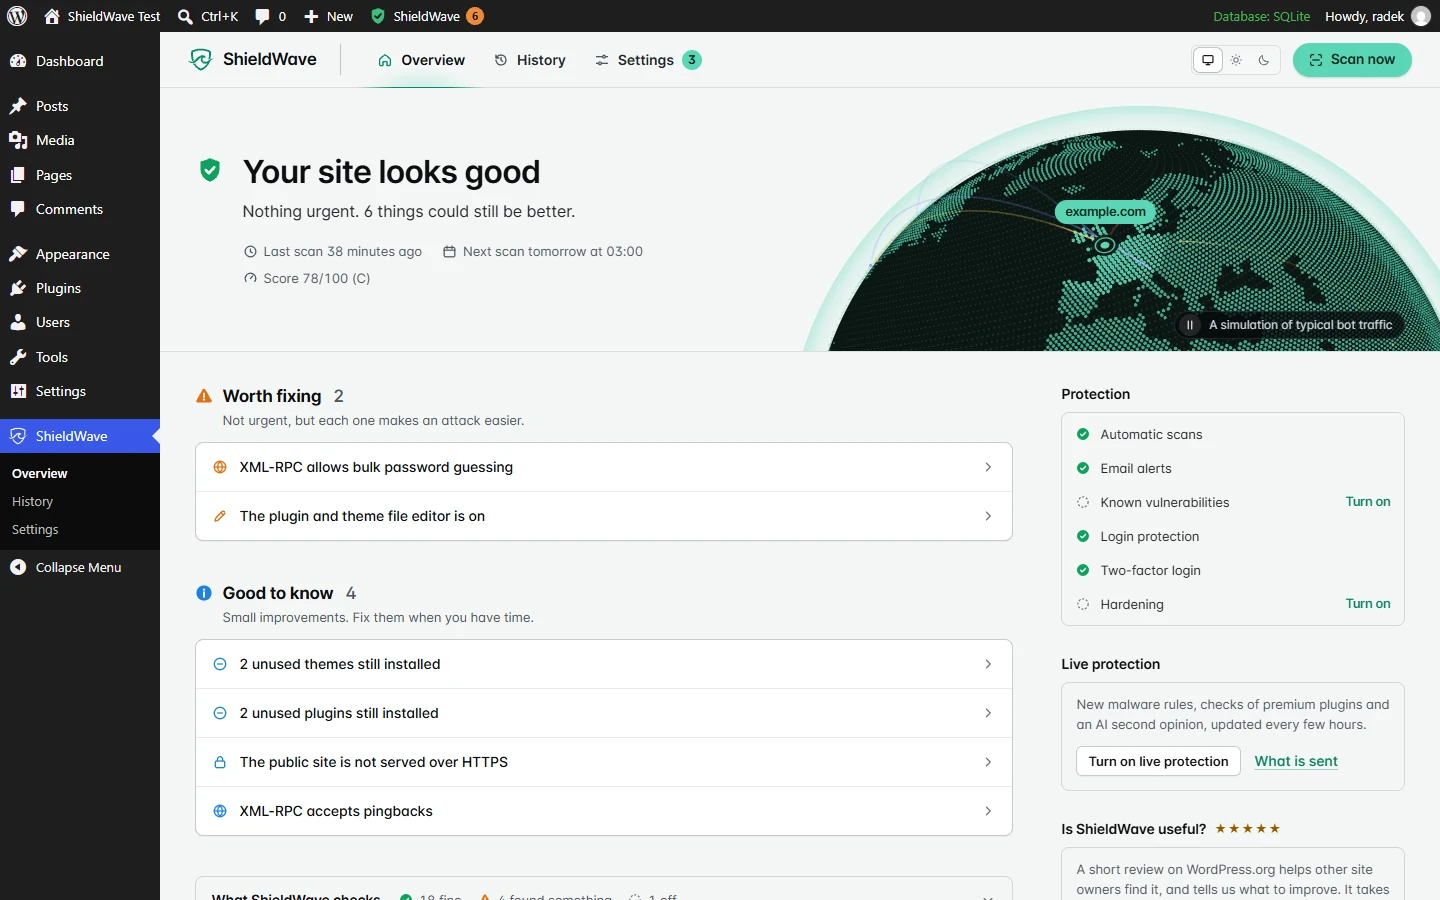
25 comprobaciones, con palabras claras
Cada hallazgo dice qué significa, por qué importa y cómo corregirlo. Un archivo que coincide con la copia publicada por WordPress.org se da por bueno sin más; lo que el analizador no puede juzgar con seguridad se marca para revisarlo con más detalle, en lugar de dar la alarma.
Malware y archivos
- Malware y web shells en archivos que WordPress.org no puede avalar
- Archivos del núcleo de WordPress frente a las sumas de verificación oficiales
- Archivos de plugins frente a las sumas de verificación de WordPress.org
- Archivos de temas frente a los paquetes de versión de WordPress.org
- Archivos nuevos y modificados frente a una base de referencia registrada
- Archivos PHP y reglas de ejecución en uploads
Vulnerabilidades y software
- Vulnerabilidades conocidas, también en plugins y temas de pago (opcional)
- Plugins cerrados en WordPress.org y plugins abandonados
- Plugins y temas sin usar que siguen instalados
- Actualizaciones de WordPress
- Actualizaciones de plugins y temas
- Soporte de la versión de PHP
Contenido y exposición
- Scripts, marcos ocultos y enlaces de spam inyectados en el contenido
- Copias de seguridad, volcados de base de datos, registros, .env y .git que se pueden leer
- Una lista pública de sus nombres de usuario
- Tareas programadas que no pertenecen a ningún plugin
- Su página de inicio y su pago tal como los ven los visitantes, Googlebot y los visitantes que llegan desde buscadores
Cuentas y configuración
- Cuentas de administrador
- Registro de usuarios abierto
- Ajustes de wp-config.php
- Salida de depuración visible para los visitantes
- El editor de archivos integrado
- XML-RPC
- HTTPS para el sitio y el escritorio
- Una copia de seguridad reciente, de un plugin de copias o del alojamiento
También cierra vías de entrada comunes
La protección del acceso viene activada en las instalaciones nuevas, y cada parte se puede desactivar. Todo lo demás está apagado hasta que usted lo active.
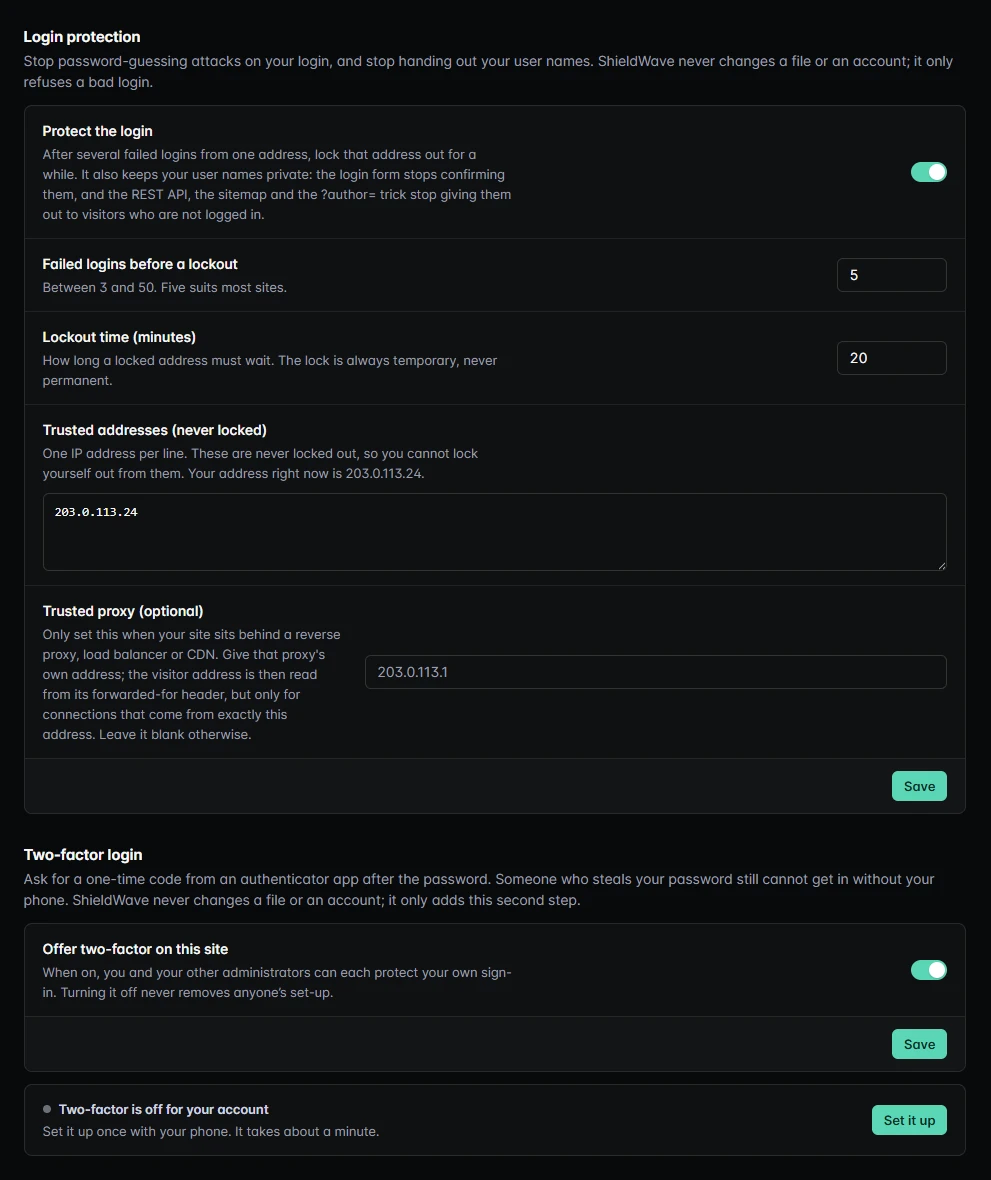
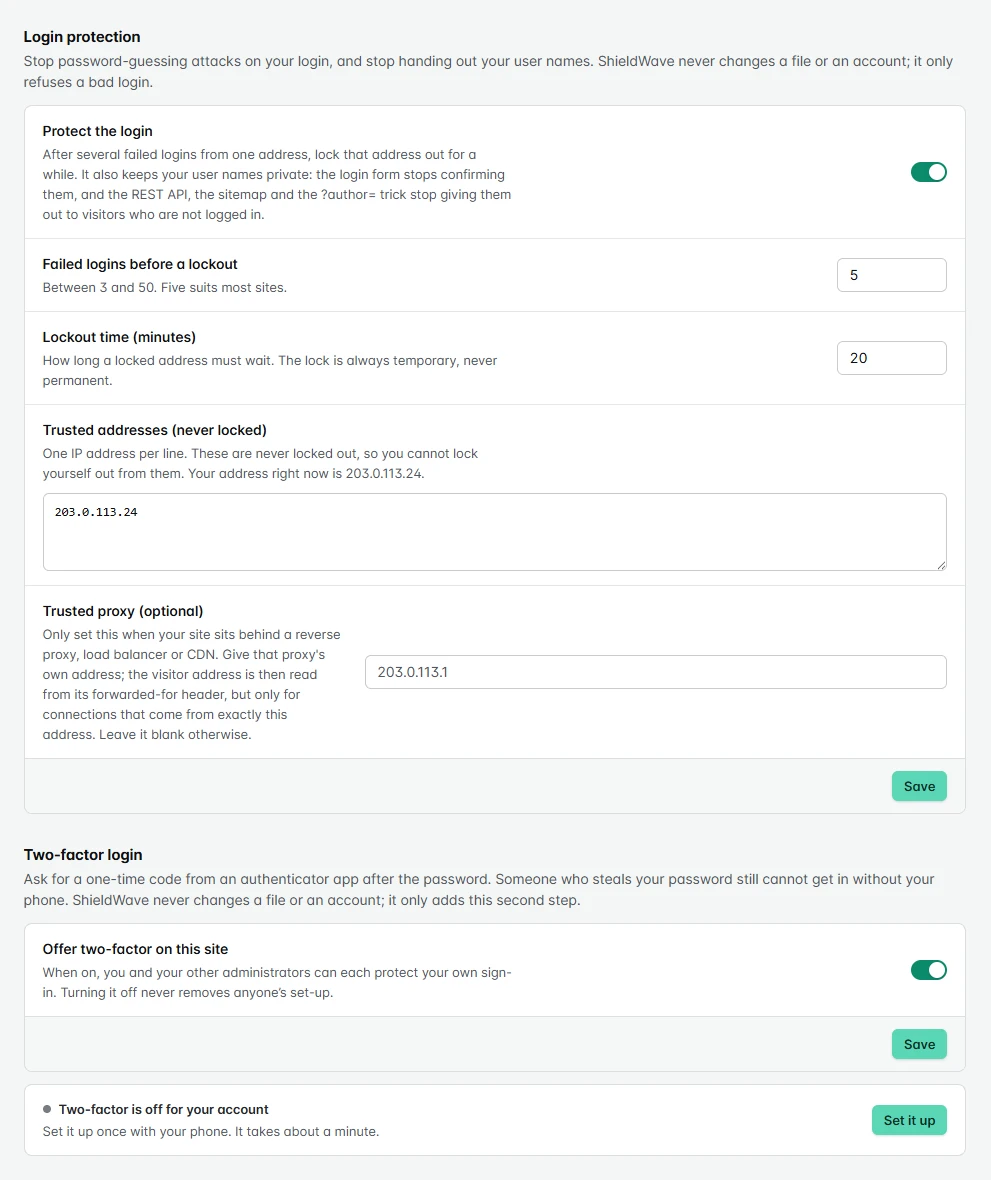
Protección de inicio de sesión
- Tras 5 inicios de sesión fallidos desde una misma dirección (usted elige de 3 a 50), esa dirección espera 20 minutos (usted elige el tiempo). El bloqueo es siempre temporal.
- Las direcciones de confianza nunca se bloquean. La dirección desde la que se activa se añade por usted, así que una contraseña mal escrita desde allí nunca le deja fuera.
- Los nombres de usuario siguen siendo privados: el formulario de acceso deja de confirmarlos, y la REST API, el mapa del sitio y el truco de ?author= dejan de revelarlos a los visitantes que no han iniciado sesión.
Inicio de sesión en dos pasos
- Un código de un solo uso de una aplicación de autenticación después de la contraseña, para cada administrador que lo active.
- Usted confirma un código que funciona antes de que se exija alguna vez, y recibe diez códigos de recuperación de un solo uso.
- Llaves de acceso (passkeys) como segundo paso o, si lo activa, para entrar sin contraseña. Requiere HTTPS.
- Un rescate por consola,
wp shieldwave two-factor disable, por si se pierden a la vez el teléfono y los códigos.
Interruptores de refuerzo
- Desactive el editor de archivos de plugins y temas, para que una contraseña de administrador robada no pueda plantar código por esa vía. Las actualizaciones siguen funcionando.
- Desactive XML-RPC, que cierra por esa vía el intento masivo de adivinar contraseñas y las avalanchas de pingbacks. ShieldWave avisa antes si un plugin que usted utiliza, como Jetpack, lo necesita.
- Otros dos interruptores bloquean PHP en la carpeta de subidas, con Comprobar ahora para probarlo, y envían las cabeceras de seguridad que su servidor aún no envía. Todos están apagados hasta que los active, y ninguno modifica wp-config.php.
Comprobaciones de inicio de sesión y trampas de spam
- Todo apagado hasta que usted lo active. Comprobación de bots al iniciar sesión, al registrarse y al restablecer la contraseña: un pequeño acertijo que resuelve el navegador, o Cloudflare Turnstile con sus propias claves.
- Se rechazan las contraseñas nuevas que aparecen en filtraciones de datos. Solo salen del sitio los 5 primeros caracteres del hash SHA-1 de la contraseña.
- Una dirección de acceso oculta que usted elige, con vuelta atrás mediante wp-config.php o
wp shieldwave login-url off. - Trampas de spam: un campo oculto y una marca de tiempo firmada detectan los formularios que rellena un programa en comentarios, registros, Contact Form 7 y WPForms.
Cortafuegos de solicitudes
- Apagado hasta que usted lo active. Reglas locales contra las inyecciones habituales y la subida de archivos ejecutables, bloqueos por IP, rango y país, límites de peticiones y de errores 404, y excepciones acotadas.
- Revisa las peticiones antes de que carguen los demás plugins y, en alojamientos con CGI o FastCGI, antes de WordPress. No envía datos de las peticiones a ninguna parte.
- Empiece con Solo registrar, lea el historial y después pase a Bloquear. Funciona en su servidor y no es un WAF en la nube.
Registro de actividad
- Guarda los inicios de sesión, las cuentas creadas y borradas, los cambios de rol, quién editó una entrada o una página (nunca su contenido) y los cambios de plugins y temas. Filtro por tipo y persona, exportación en CSV.
- Cada entrada lleva un hash con clave que incluye la anterior, así que se nota si alguien edita o borra una entrada fuera de ShieldWave.
Opcional, y apagado hasta que lo active
Cinco servicios externos, cada uno apagado hasta que usted lo active. Los tres primeros vienen de shieldwave.io y mantienen ShieldWave al día entre versiones. Cada uno indica exactamente qué envía antes de que lo active. La conexión con una cuenta de shieldwave.io se explica más abajo.
Vulnerabilidades conocidas
OpcionalCompara cada plugin, tema y la versión de WordPress instalados con las vulnerabilidades publicadas, también las de software de pago, e indica la versión que corrige cada una para su versión. Los datos vienen de Wordfence Intelligence, y cada resultado enlaza con su registro. Se envía: versiones y nombres de carpeta, nunca la dirección de su sitio.
Fuente de amenazas firmada
OpcionalNuevas reglas de detección, huellas de archivos y parches virtuales llegan a su sitio entre versiones del plugin. El plugin usa una fuente solo si su firma Ed25519 coincide con la clave incluida en el plugin, y una fuente nunca puede desactivar las reglas críticas del plugin. Un parche virtual entra en la fuente solo después de que leamos el aviso y la corrección del fabricante y lo probemos con peticiones normales; en su sitio registra las peticiones coincidentes hasta que usted le permita bloquearlas. Se envía: solo la versión del plugin.
Segunda opinión de la IA
OpcionalPara un archivo que las reglas no pueden juzgar, un extracto censurado se envía a un modelo de lenguaje para obtener un veredicto con palabras claras. Antes se eliminan los nombres de host, las direcciones de correo y todo lo que parezca una clave o una contraseña, y wp-config.php nunca se envía. Un veredicto de la IA puede aclarar un archivo dudoso, pero nunca anula uno que las reglas confirman como malicioso.
Comprobación de contraseñas filtradas
OpcionalAl fijar una contraseña, y cada semana al iniciar sesión, los 5 primeros caracteres de su hash SHA-1 van al servicio Pwned Passwords de Have I Been Pwned. El resto lo compara el plugin en su servidor. A una cuenta con una contraseña así se le pide cambiarla, nunca se bloquea. Se envía: 5 caracteres del hash, nunca la contraseña ni el nombre de usuario.
Cloudflare Turnstile
OpcionalUna de las dos comprobaciones de bots. La integrada, un acertijo que resuelve el navegador, no envía nada a ninguna parte. Con Turnstile, los formularios de acceso cargan el script de Cloudflare y su servidor envía cada respuesta con su clave secreta a Cloudflare para comprobarla. Necesita las claves de su propia cuenta de Cloudflare. Si Cloudflare no responde, el formulario pasa.
Conecte con shieldwave.io, si quiere
El plugin lee sus archivos. No ve su sitio como lo ve un visitante o un bot. Conectar añade esa vista desde fuera, en tres pasos.
1. Conectar
En WordPress, abra ShieldWave, Ajustes, Cuenta de ShieldWave y pulse Conectar con shieldwave.io. Inicie sesión o cree una cuenta gratuita y confirme. Vuelve a WordPress ya conectado, sin ninguna clave que copiar.
2. Ver el interior y el exterior juntos
Su panel de shieldwave.io muestra la puntuación y los problemas abiertos del plugin junto al análisis desde fuera: más de 20 comprobaciones se ejecutan desde el exterior, sin contraseña y sin acceso a su servidor. Muestra, por ejemplo, si alguien puede enviar correo en nombre de su dominio, cómo están configurados HTTPS y las cabeceras de seguridad, y qué archivos puede descargar cualquiera. La conexión también confirma que el dominio es suyo, algo que necesita el análisis completo desde fuera.
3. Recibir un informe cuando lo necesite
El análisis completo desde fuera cuesta 9 € una sola vez, sin suscripción: un informe que usted puede leer y un encargo que su desarrollador puede presupuestar. Una cuenta gratuita muestra todos los sitios conectados en un solo panel. Pro, 12 € al mes, añade el análisis completo desde fuera de hasta 25 sitios, comprobaciones programadas e informes. Ver los planes
El plugin sigue siendo gratuito sin la conexión. Las 25 comprobaciones, los análisis programados, las alertas por correo, la protección de inicio de sesión y el inicio de sesión en dos pasos siguen siendo gratuitos y sin límites. El panel no puede cambiar nada en el sitio, y Desconectar elimina el sitio y sus resultados de shieldwave.io.
Mientras esté conectado, la página de inicio lleva una etiqueta invisible que confirma que el dominio es suyo. Se envía: el identificador, la dirección y las versiones del sitio, la puntuación, los problemas encontrados y los plugins y temas instalados. Nunca se envía: entradas, páginas, comentarios, nombres de usuario, direcciones de correo ni contraseñas.
Alertas que respetan su atención
Un correo por análisis, solo por problemas nuevos o que han empeorado, nunca dos veces por el mismo y como máximo cuatro al día. Una comprobación que no pudo ejecutarse se indica como no ejecutada, nunca como superada.
No se fíe solo de nuestra palabra
La página de transparencia enumera qué se ejecuta en su sitio, qué no hace nunca y qué sale exactamente de su servidor. La fuente de amenazas se puede verificar con un script corto que lleva fijada la clave pública del plugin.
Lea cómo funciona ShieldWave (en inglés)
curl -O https://shieldwave.io/verify/shieldwave-verify-feed.mjs
node shieldwave-verify-feed.mjs
Novedades
- 1.1.2822 de octubre de 2026
Los comandos de rescate de WP-CLI para la dirección de acceso, la comprobación de bots y el inicio de sesión en dos pasos funcionan con los nombres que da la pantalla de Ajustes. Una cuenta cuyo único segundo paso es una llave de acceso ve cómo volver a entrar si pierde el dispositivo. El aviso de la dirección de acceso propia solo dice que se envió por correo cuando el correo salió de verdad. Detrás de Cloudflare, el bloqueo por país funciona sin escribir los rangos de direcciones de Cloudflare. Traducciones revisadas en los 16 idiomas.
- 1.1.2722 de octubre de 2026
Inicio de sesión opcional con llave de acceso sin contraseña, comprobación de bots al iniciar sesión, registrarse y restablecer la contraseña, comprobación de contraseñas nuevas contra filtraciones conocidas, una dirección de acceso propia y trampas de spam para comentarios, registros, Contact Form 7 y WPForms. Todo empieza desactivado. El registro de actividad guarda ahora los inicios de sesión, los cambios de cuentas y roles, las ediciones y los cambios de plugins, y una nueva comprobación avisa cuando no hay copia de seguridad de los últimos 7 días.
- 1.1.2621 de octubre de 2026
Un cortafuegos de solicitudes opcional, apagado hasta que usted lo active: reglas contra las inyecciones habituales y la subida de archivos ejecutables, bloqueos por IP y país, límites de peticiones y excepciones acotadas. Empiece con Solo registrar, revise el historial y después pase a bloquear. Funciona en su servidor y no envía datos de las peticiones.
- 1.1.2521 de octubre de 2026
Tras la activación, el plugin pregunta una vez si activar los avisos de vulnerabilidades, la fuente de amenazas y los parches virtuales, y dice qué sale del sitio. La segunda opinión de la IA sigue siendo una elección aparte. El código inyectado en un tema, sus propios plugins, la carpeta de subidas, las entradas o las opciones se puede quitar: usted ve el cambio exacto, se guarda una copia y cada limpieza se puede deshacer.
- 1.1.2421 de octubre de 2026
La comprobación de la versión de PHP la compara con la corrección de php2shell (CVE-2026-109618 y CVE-2026-109619), que PHP publicó el 21 de octubre de 2026 en 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Una versión anterior se marca como alta. Los proveedores suelen aplicar el parche sin cambiar el número de versión, así que el hallazgo le pide consultarlo con su proveedor.
- 1.1.2320 de octubre de 2026
Menos falsas alarmas. El archivo de parches virtuales que escribe el propio plugin, los archivos de caché de su plugin de caché, el manejador que cPanel escribe para PHP en LiteSpeed y los ajustes que un plugin de caché o de SSL añade a wp-config.php ya no se marcan como altos, y subir el ZIP del plugin sobre la versión anterior ya no muestra un falso alto. Los consejos ya no dicen que se elimine lo que no se puede identificar, sino que se consulte a su desarrollador o proveedor de hosting y se conserve una copia. Los temas sin usar se pueden eliminar desde su hallazgo. Las comprobaciones de contenido de entradas muy grandes son rápidas en PHP 8.2 y anteriores.
- 1.1.2119 de octubre de 2026
Un archivo modificado del núcleo, de un plugin o de un tema se puede sustituir por su original de WordPress.org con un clic; el archivo modificado queda en cuarentena. Una comprobación nueva lee la página de inicio y el pago como un visitante, como Googlebot y como un visitante que llega desde un buscador. Se revisa en busca de código oculto cada opción del sitio, Code Snippets y los datos de las cuentas, se encuentran los administradores ocultos en la lista de usuarios, y desactivar la protección pide su contraseña. Con una cuenta conectada, los accesos a señuelos aparecen en el panel de shieldwave.io como un hash con clave de la dirección.
- 1.1.2016 de octubre de 2026
Dos falsos avisos corregidos: PHP que muestra errores en las páginas cuando display_errors está desactivado para la carpeta del sitio, y un .htaccess modificado después de que WordPress reescribiera solo su propio bloque.
- 1.1.1916 de octubre de 2026
Señuelos, apagados hasta que los active: nombres de acceso que no tiene ninguna cuenta y una ruta en robots.txt que nada enlaza. Cualquier uso se rechaza, se registra y se avisa por correo. Detección de páginas CAPTCHA falsas que piden pegar un comando (ClickFix), de actualizaciones falsas del navegador, de cargadores que leen su código de un contrato de blockchain (EtherHiding) y de skimmers de tarjetas, en archivos y en contenido almacenado.
- 1.1.1812 de octubre de 2026
Parches virtuales y actualizaciones de seguridad, ambos apagados hasta que los active. Con la fuente de amenazas en vivo activada, un pequeño archivo must-use detiene las peticiones que aprovechan una vulnerabilidad conocida de un plugin instalado; cada parche solo registra las peticiones coincidentes hasta que usted le permita bloquearlas. Las actualizaciones de seguridad instalan una versión que corrige una vulnerabilidad conocida mediante las actualizaciones automáticas del propio WordPress (WordPress 6.6 o posterior). Los plugins sin usar y los temas sin usar son un hallazgo cada uno, de modo que el Resumen y shieldwave.io muestran la misma cifra. Sin avisos de PHP en hosts con un open_basedir estricto, y una actualización instalada desde un ZIP ya no hace que todos los archivos parezcan modificados.
- 1.1.1712 de octubre de 2026
La puntuación sigue las mismas franjas de gravedad que shieldwave.io: un hallazgo crítico abierto la mantiene en 39 o menos, uno alto entre 40 y 59. Se detectan las puertas traseras que sueltan archivos.
- 1.1.1612 de octubre de 2026
Una sola puntuación en todas partes: el Resumen, el correo semanal, WP-CLI y shieldwave.io muestran la puntuación guardada con el último análisis. Una vulnerabilidad conocida se valora según el acceso que necesita, y una causa da un hallazgo.
- 1.1.1512 de octubre de 2026
Lo que el analizador no pudo ver es una nota aparte de la puntuación. Un archivo cuenta como descargable solo cuando su servidor devuelve los primeros bytes del propio archivo. Una sola escala de notas con shieldwave.io: A desde 90, B desde 80, C desde 60, D desde 40.
- 1.1.1411 de octubre de 2026
Los plugins que sus autores distribuyen fuera de WordPress.org, como Advanced Custom Fields de WP Engine, se comparan con el código fuente publicado por el autor. Los archivos que faltan son un hallazgo por plugin o tema, y las gravedades siguen lo que alguien podría hacer ahora en el sitio.
- 1.1.139 de octubre de 2026
Sin falsas alarmas justo después de una actualización. Se acotaron seis reglas de malware tras revisar 147.858 archivos de los 200 plugins más populares de WordPress.org, y en esta versión se corrigió una revisión de seguridad de todo el plugin.
- 1.1.128 de octubre de 2026
Cuarentena con Restaurar, bloqueo de PHP en uploads, cabeceras de seguridad, inicio de sesión en dos pasos obligatorio para los roles elegidos, llaves de acceso y una lista de sesiones. Cada función está apagada hasta que la active o pulse su botón. En multisitio, el plugin se activa en toda la red.
- 1.1.108 de octubre de 2026
Límites de inicio de sesión por nombre de usuario y en las solicitudes de restablecer la contraseña, proxies de confianza, un registro de actividad cuyas entradas están encadenadas con hashes y se puede exportar como CSV, y las herramientas de privacidad de WordPress. La segunda opinión de la IA elimina más datos antes de enviar nada.
- 1.1.98 de octubre de 2026
Eliminación de plugins sin usar desde su hallazgo, y ocho falsas alarmas menos.
- 1.1.87 de octubre de 2026
Corrige un error de análisis en hostings cuyo PHP no tiene la extensión tokenizer.
- 1.1.77 de octubre de 2026
Los hallazgos indican en qué plugin, tema o carpeta está un archivo y qué hacer allí. Una copia antigua de ShieldWave ya no se marca como malware.
- 1.1.67 de octubre de 2026
Corrige las pantallas en una red multisitio, y dos registros antiguos de WordPress ya no se marcan como vulnerabilidades.
- 1.1.57 de octubre de 2026
El sitio y shieldwave.io se ponen de acuerdo en el idioma: una cuenta conectada toma el idioma del sitio para sus correos, informes y panel.
- 1.1.46 de octubre de 2026
Las comprobaciones de vulnerabilidades conocidas y la fuente de amenazas se ejecutan cada hora en lugar de cada tres.
- 1.1.36 de octubre de 2026
Las imágenes normales en uploads ya no se marcan como archivos PHP.
- 1.1.25 de octubre de 2026
Las pantallas mantienen el tamaño del administrador de WordPress en monitores grandes: una ventana más ancha da más espacio a las listas en lugar de letras más grandes. La cabecera, la banda de estado y las listas comparten un mismo borde, y el planeta muestra más tráfico de bots dirigido a su sitio.
- 1.1.130 de septiembre de 2026
El análisis automático se mantiene a la hora elegida cuando cambia la hora o elige otra zona horaria; antes se desviaba una hora. Los enlaces a shieldwave.io llevan etiquetas de campaña, y tras un análisis el Resumen muestra una línea sencilla sobre la revisión externa gratuita de su sitio.
- 1.1.029 de septiembre de 2026
Conecte el sitio con shieldwave.io con un clic desde los Ajustes del plugin, sin ninguna clave que copiar. Una cuenta gratuita muestra un sitio en el panel, y la conexión confirma que el dominio es suyo mediante una etiqueta invisible en la página de inicio. Desconectar elimina el sitio y sus resultados de shieldwave.io. El antiguo ShieldWave Security se puede eliminar sin perder sus ajustes ni resultados.
- 1.0.329 de septiembre de 2026
Un Resumen más claro con el aspecto de shieldwave.io, con pantallas que se adaptan a monitores grandes y a teléfonos.
- 1.0.229 de septiembre de 2026
Los correos de alerta se muestran bien en Outlook para Windows, en modo claro y oscuro.
- 1.0.129 de septiembre de 2026
El plugin habla 16 idiomas además del inglés, incluido el árabe con diseño de derecha a izquierda.
- 1.0.028 de septiembre de 2026
En el directorio de plugins de WordPress.org como Ensomedia Security powered by shieldwave.io, con actualizaciones desde allí. La numeración vuelve a empezar en 1.0.0; las versiones siguientes fueron descargas desde shieldwave.io.
- 3.6.627 de septiembre de 2026
El plugin ya no recibe instrucciones desde fuera de su sitio: el panel de ShieldWave muestra resultados pero no puede iniciar un análisis ni cambiar un ajuste, y la ruta firmada de activación desaparece. Todas las consultas a la base de datos son preparadas, incluidos los nombres de tabla, por lo que se requiere WordPress 6.2 o posterior.
- 3.6.527 de septiembre de 2026
Publicado en WordPress.org como Ensomedia Security powered by shieldwave.io. Las pantallas y los ajustes no cambian.
- 3.6.427 de septiembre de 2026
El número de tareas pendientes queda centrado en el escudo de la barra de herramientas.
- 3.6.326 de septiembre de 2026
Solo cambios de redacción en el readme y en los comentarios, para la revisión de WordPress.org: los endpoints de la API se nombran como rutas simples, y los comentarios dicen "script tag" con palabras. Sin cambios de comportamiento.
- 3.6.226 de septiembre de 2026
Correcciones de seguridad de nuestra propia revisión: el multisitio ahora se protege en toda la red y no solo el sitio principal; un cambio remoto desde el panel solo puede subir la protección, nunca bajarla; desactivar el inicio de sesión en dos pasos o emitir códigos nuevos pide confirmar de nuevo; los códigos incorrectos ahora escalan y avisan por correo al titular de la cuenta; un veredicto de la IA solo puede suavizar un hallazgo dudoso en un nivel; y los secretos del inicio de sesión en dos pasos se cifran en la base de datos cuando el PHP del servidor tiene libsodium.
- 3.6.126 de septiembre de 2026
Corrección de seguridad de nuestra propia revisión: algunos formularios de acceso, una petición con una cabecera adicional y XML-RPC podían iniciar sesión solo con la contraseña aunque el inicio de sesión en dos pasos estuviera activado. Ahora cada inicio de sesión pide el código, y un acceso correcto ya no reinicia el recuento de accesos fallidos.
- 3.6.025 de septiembre de 2026
Interruptores de refuerzo: desactive el editor de archivos y XML-RPC con un clic, sin editar wp-config.php. Los hallazgos abren el interruptor que los corrige.
- 3.5.525 de septiembre de 2026
La protección de inicio de sesión ahora mantiene los nombres de usuario fuera de la REST API, de los embeds y del mapa del sitio para los visitantes que no han iniciado sesión, tal como prometía.
- 3.5.425 de septiembre de 2026
Un análisis repetido vuelve a comprobar los archivos marcados en lugar de darlos por resueltos; los plugins que necesita un drop-in nunca se consideran sin usar; activar la protección de inicio de sesión da confianza a su dirección.
- 3.5.325 de septiembre de 2026
Una opinión de la IA nunca puede suavizar un hallazgo que confirman las reglas o la lista de elementos maliciosos conocidos.
- 3.5.225 de septiembre de 2026
Un veredicto de la IA ya no puede rebajar un archivo que las reglas confirman como malicioso.
- 3.5.125 de septiembre de 2026
Las peticiones a ShieldWave ya no llevan la dirección de su sitio, que WordPress añade por defecto a las peticiones salientes.
- 3.5.025 de septiembre de 2026
Inicio de sesión en dos pasos con códigos de una aplicación de autenticación y códigos de recuperación.
- 3.4.025 de septiembre de 2026
Protección de inicio de sesión: bloqueos temporales tras varios inicios de sesión fallidos y fin de la enumeración de nombres de usuario.