Findet das Problem. Ändert von sich aus nichts.
Ensomedia Security prüft Ihr WordPress auf Schadcode, manipulierte Dateien, bekannte Sicherheitslücken und riskante Einstellungen und sagt Ihnen in klaren Worten, was zu beheben ist. Es sperrt Adressen aus, die immer wieder Passwörter raten, und ergänzt die Zwei-Faktor-Anmeldung. Dateien, Benutzer und Einstellungen ändern sich nur, wenn Sie einen Button drücken oder einen Schalter einschalten.
Gehen Sie in Ihrem Dashboard zu Plugins, Neu hinzufügen und suchen Sie nach Ensomedia Security. Das Verzeichnis führt es als Ensomedia Security powered by shieldwave.io, und Updates kommen von dort.
Sie nutzen noch ShieldWave Security 3.x, das Sie früher hier heruntergeladen haben? Es kann sich nicht selbst aktualisieren. Installieren Sie Ensomedia Security von WordPress.org und lassen Sie es aktiv. Deaktivieren und löschen Sie danach ShieldWave Security unter Plugins. Ihre Einstellungen, Ergebnisse und Zwei-Faktor-Einrichtungen bleiben erhalten.
- Preis
- Kostenlos
- Konto
- Nicht nötig
- Dashboard
- Kostenlos für alle verbundenen Websites
- Sprachen
- Englisch und 16 weitere
- Version
- 1.1.28
- Voraussetzungen
- WordPress 6.2, PHP 7.4
- Lizenz
- GPLv2 oder neuer
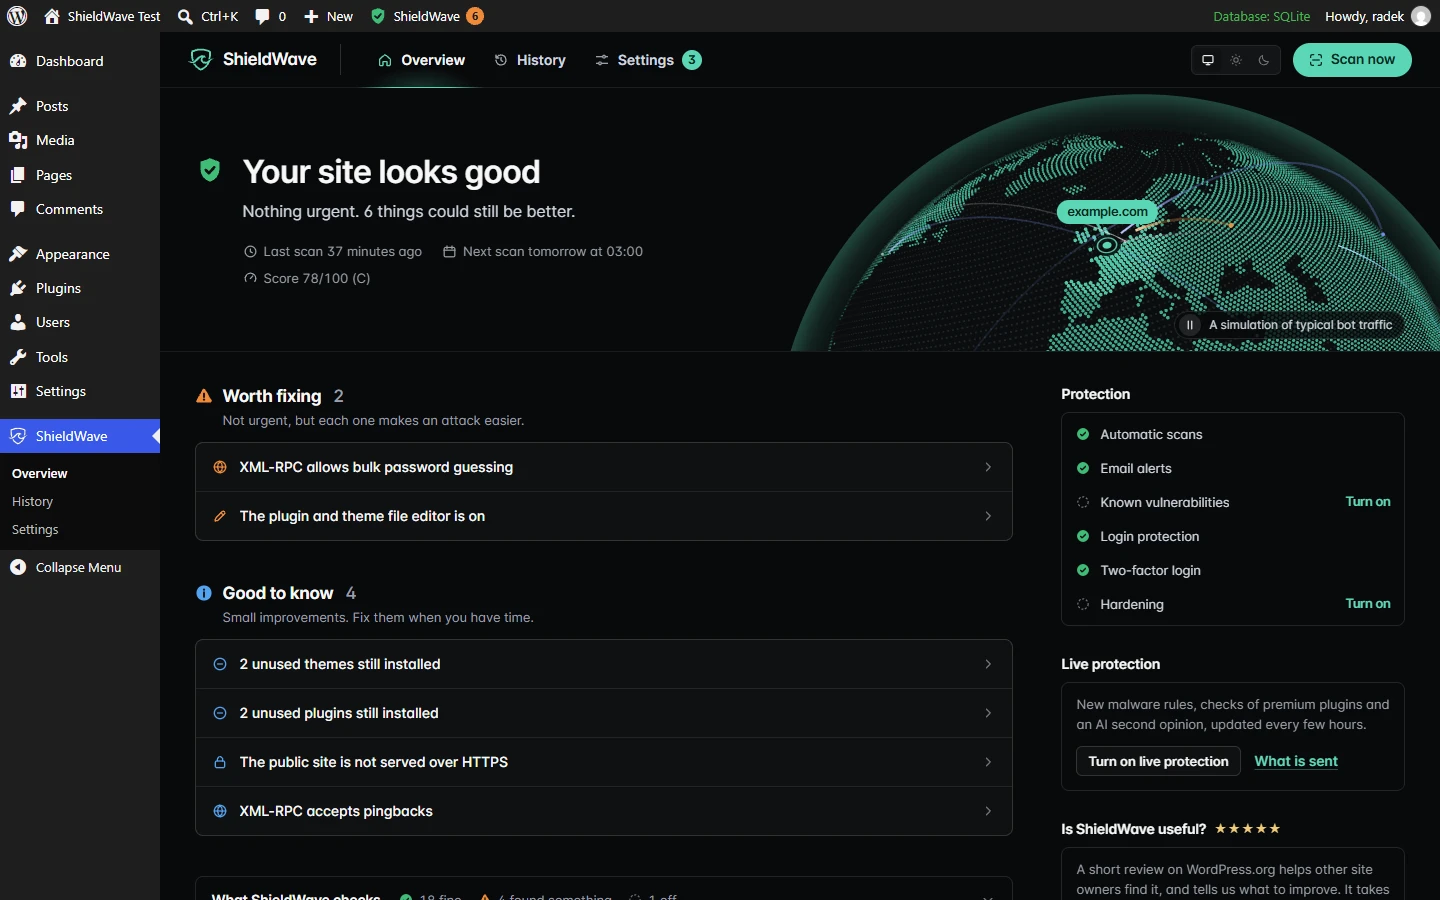
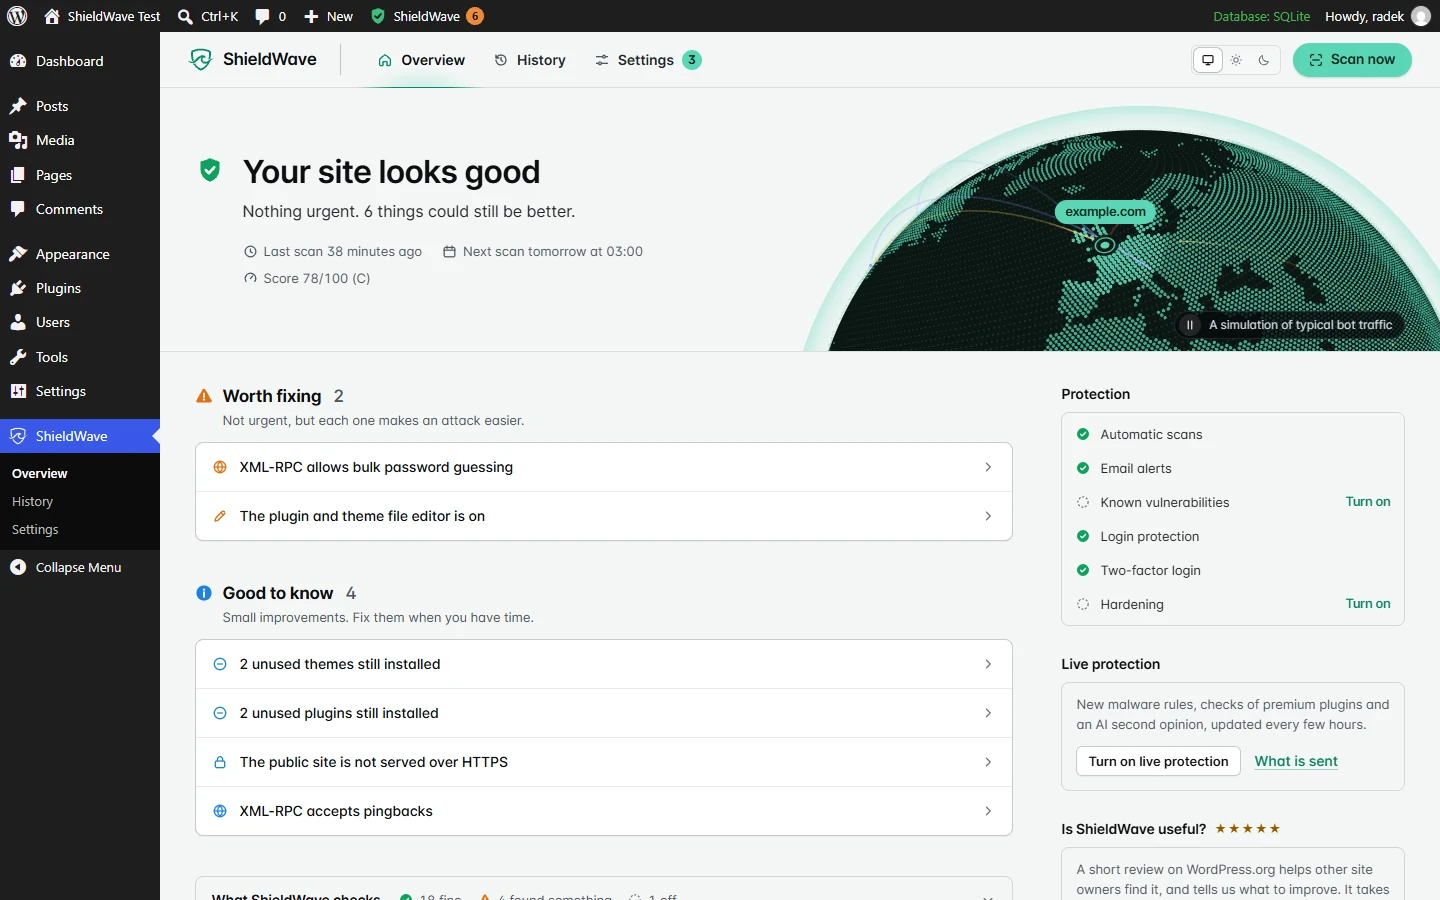
25 Prüfungen in klaren Worten
Jeder Fund sagt, was er bedeutet, warum er wichtig ist und wie Sie ihn beheben. Einer Datei, die der von WordPress.org veröffentlichten Kopie entspricht, wird ohne Einschränkung vertraut. Was der Scanner nicht sicher beurteilen kann, wird zur genaueren Ansicht markiert, statt Alarm auszulösen.
Schadcode und Dateien
- Schadcode und Web-Shells in Dateien, für die WordPress.org nicht bürgen kann
- WordPress-Kerndateien gegen die offiziellen Prüfsummen
- Plugin-Dateien gegen die Prüfsummen von WordPress.org
- Theme-Dateien gegen die Release-Pakete von WordPress.org
- Neue und geänderte Dateien gegen eine aufgezeichnete Ausgangsbasis
- PHP-Dateien und Ausführungsregeln in Uploads
Sicherheitslücken und Software
- Bekannte Sicherheitslücken, auch in Premium-Plugins und -Themes (freiwillig)
- Auf WordPress.org geschlossene und aufgegebene Plugins
- Ungenutzte Plugins und Themes, die noch installiert sind
- WordPress-Updates
- Plugin- und Theme-Updates
- Unterstützung der PHP-Version
Inhalte und offene Stellen
- In Inhalte eingeschleuste Skripte, versteckte Frames und Spam-Links
- Backups, Datenbank-Dumps, Logs, .env und .git, die frei lesbar sind
- Eine öffentliche Liste Ihrer Benutzernamen
- Geplante Aufgaben, die keinem Plugin gehören
- Ihre Startseite und Ihr Checkout so, wie Besucher, Googlebot und Besucher aus der Suche sie sehen
Konten und Konfiguration
- Administratorkonten
- Offene Benutzerregistrierung
- Einstellungen in wp-config.php
- Debug-Ausgaben, die Besuchern angezeigt werden
- Der eingebaute Datei-Editor
- XML-RPC
- HTTPS für die Website und das Dashboard
- Eine aktuelle Sicherung, von einem Backup-Plugin oder vom Hoster
Es schließt auch häufige Einfallstore
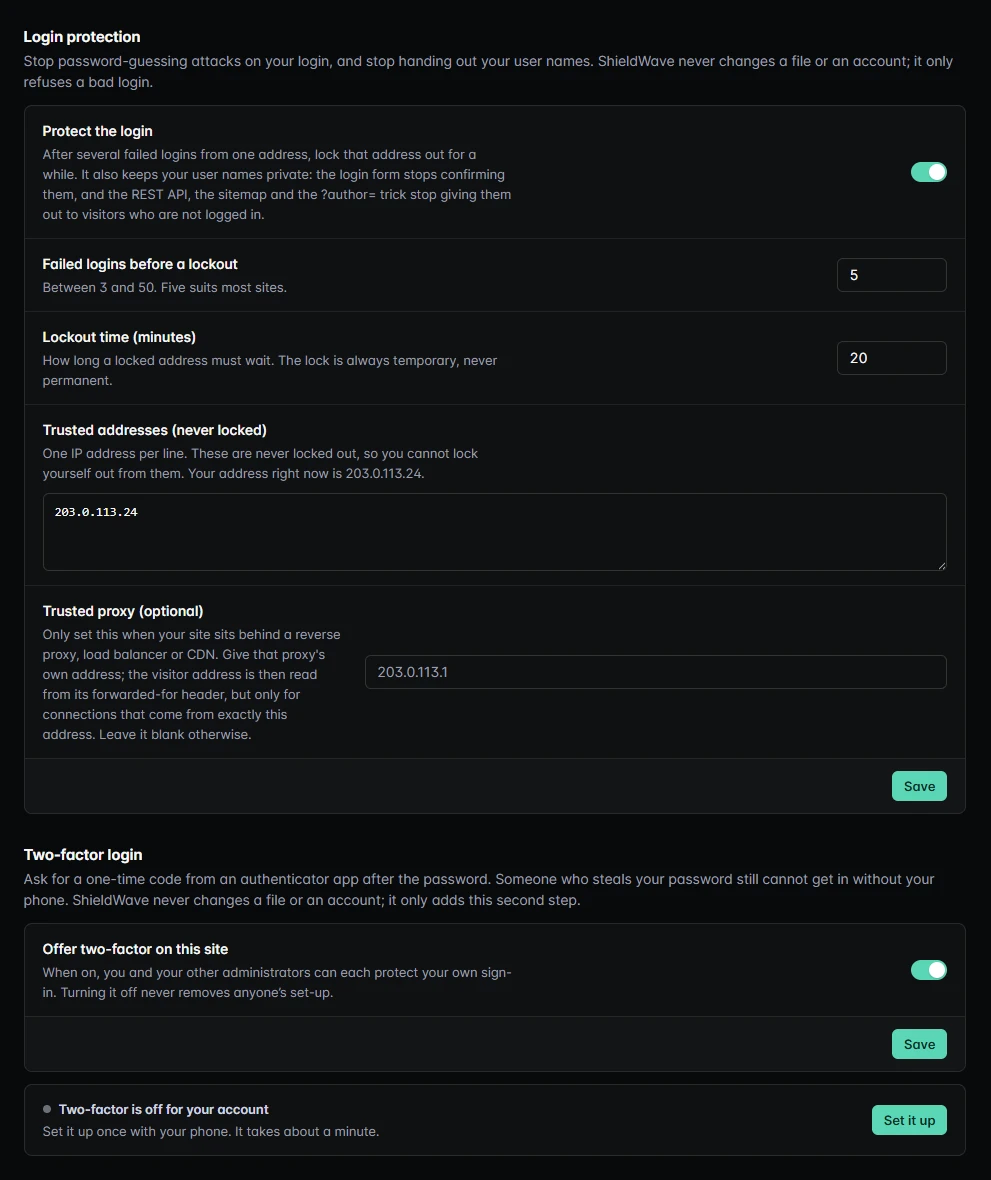
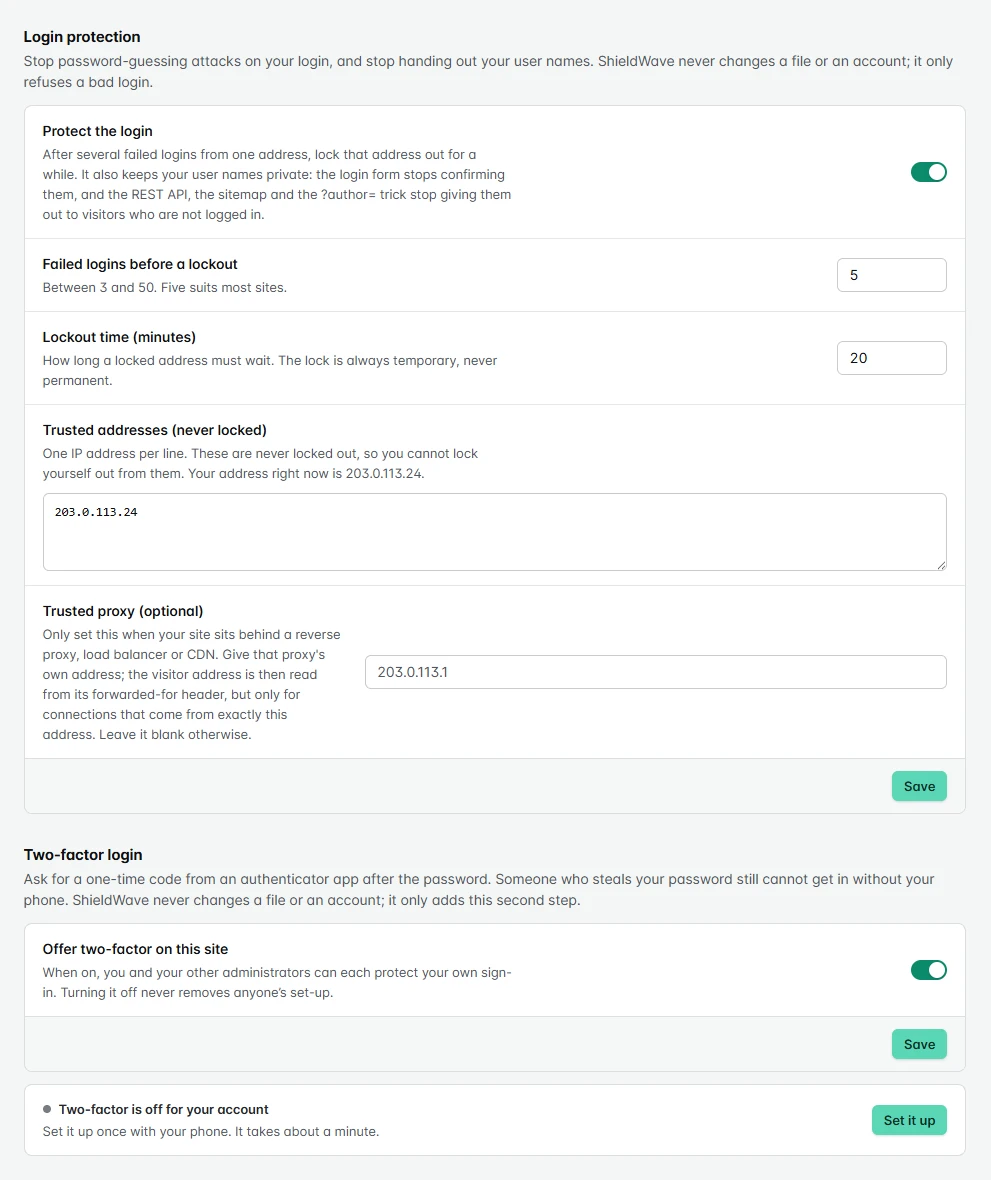
Der Anmeldeschutz ist bei neuen Installationen eingeschaltet, und jeder Teil davon lässt sich ausschalten. Alles andere hier bleibt aus, bis Sie es einschalten.
Anmeldeschutz
- Nach 5 fehlgeschlagenen Anmeldungen von einer Adresse (Sie wählen 3 bis 50) muss diese Adresse 20 Minuten warten (Sie wählen die Dauer). Die Sperre ist immer zeitlich begrenzt.
- Vertrauenswürdige Adressen werden nie gesperrt. Die Adresse, die den Schutz einschaltet, wird für Sie hinzugefügt, damit ein vertipptes Passwort von dort Sie nie aussperrt.
- Benutzernamen bleiben privat: Das Anmeldeformular bestätigt sie nicht mehr, und die REST API, die Sitemap und der Trick mit ?author= geben sie nicht mehr an Besucher heraus, die nicht angemeldet sind.
Zwei-Faktor-Anmeldung
- Nach dem Passwort ein Einmalcode aus einer Authenticator-App, für jeden Administrator, der sie einschaltet.
- Sie bestätigen einen funktionierenden Code, bevor er je verlangt wird, und erhalten zehn Wiederherstellungscodes zur einmaligen Verwendung.
- Passkeys als zweiter Schritt oder, wenn Sie es einschalten, zur Anmeldung ohne Passwort. Braucht HTTPS.
- Eine Rettung über die Shell,
wp shieldwave two-factor disable, falls Handy und Codes beide verloren sind.
Härtungsschalter
- Schalten Sie den Datei-Editor für Plugins und Themes aus, damit ein gestohlenes Administratorpasswort darüber keinen Code einschleusen kann. Updates funktionieren weiter.
- Schalten Sie XML-RPC aus. Das schließt massenhaftes Passwort-Raten und Pingback-Fluten darüber. ShieldWave warnt vorher, wenn ein Plugin, das Sie nutzen, etwa Jetpack, es braucht.
- Je ein weiterer Schalter blockiert PHP im Uploads-Ordner, mit Jetzt prüfen als Test, und sendet die Sicherheits-Header, die Ihr Server noch nicht sendet. Alle sind aus, bis Sie sie einschalten, und keiner ändert wp-config.php.
Anmeldeprüfungen und Spam-Fallen
- Alles aus, bis Sie es einschalten. Eine Bot-Prüfung bei Anmeldung, Registrierung und Passwort-Zurücksetzung: ein kleines Rätsel, das der Browser löst, oder Cloudflare Turnstile mit Ihren eigenen Schlüsseln.
- Neue Passwörter aus Datenlecks werden abgelehnt. Nur die ersten 5 Zeichen des SHA-1-Hashs verlassen die Website.
- Eine verborgene Anmeldeadresse Ihrer Wahl, mit einem Weg zurück über wp-config.php oder
wp shieldwave login-url off. - Spam-Fallen: Ein verborgenes Feld und ein signierter Zeitstempel fangen Formulare ab, die ein Programm ausfüllt, in Kommentaren, bei der Registrierung, in Contact Form 7 und WPForms.
Anfragen-Firewall
- Aus, bis Sie sie einschalten. Lokale Regeln gegen gängige Injections und hochgeladene ausführbare Dateien, Sperren nach IP, Adressbereich und Land, Limits für Anfragen und 404-Fehler sowie eng gefasste Ausnahmen.
- Sie prüft Anfragen, bevor andere Plugins laden, und bei CGI- oder FastCGI-Hostern schon vor WordPress. Sie sendet keine Anfragedaten nach außen.
- Beginnen Sie mit Nur protokollieren, lesen Sie das Protokoll und stellen Sie dann auf Blockieren um. Sie läuft auf Ihrem Server und ist keine Cloud-WAF.
Aktivitätsprotokoll
- Hält Anmeldungen, angelegte und gelöschte Konten, Rollenänderungen, wer einen Beitrag oder eine Seite bearbeitet hat (nie den Inhalt) und Änderungen an Plugins und Themes fest. Filter nach Art und Person, CSV-Export.
- Jeder Eintrag trägt einen Hash mit Schlüssel über den vorherigen, sodass ein Eintrag auffällt, der außerhalb von ShieldWave bearbeitet oder gelöscht wurde.
Optional und aus, bis Sie es einschalten
Fünf externe Dienste, jeder aus, bis Sie ihn einschalten. Die ersten drei kommen von shieldwave.io und halten ShieldWave zwischen den Versionen aktuell. Jeder nennt genau, was er sendet, bevor Sie ihn einschalten. Die Verbindung mit einem shieldwave.io-Konto steht weiter unten.
Bekannte Sicherheitslücken
FreiwilligGleicht jedes installierte Plugin, jedes Theme und die WordPress-Version mit veröffentlichten Sicherheitslücken ab, auch bei Premium-Software, und nennt für jede Lücke die Version, die sie für Ihre Version behebt. Die Daten stammen von Wordfence Intelligence, und jedes Ergebnis verlinkt auf seinen Eintrag. Gesendet werden: Versionen und Ordnernamen, nie die Adresse Ihrer Website.
Signierter Bedrohungsfeed
FreiwilligNeue Erkennungsregeln, Datei-Fingerabdrücke und virtuelle Patches erreichen Ihre Website zwischen den Plugin-Versionen. Das Plugin nutzt einen Feed nur, wenn seine Ed25519-Signatur zum im Plugin eingebauten Schlüssel passt, und ein Feed kann die kritischen Regeln des Plugins nie ausschalten. Ein virtueller Patch kommt erst in den Feed, nachdem wir die Sicherheitsmeldung und die Korrektur des Herstellers gelesen und gegen gewöhnliche Anfragen getestet haben. Auf Ihrer Website protokolliert er passende Anfragen, bis Sie ihm das Blockieren erlauben. Gesendet wird: nur die Plugin-Version.
KI-Zweitmeinung
FreiwilligBei einer Datei, die die Regeln nicht beurteilen können, geht ein bereinigter Auszug an ein Sprachmodell, das ein Urteil in klaren Worten abgibt. Hostnamen, E-Mail-Adressen und alles, was nach Schlüssel oder Passwort aussieht, werden vorher entfernt, und wp-config.php wird nie gesendet. Ein KI-Urteil kann eine unklare Datei klären, aber nie eine Datei entlasten, die die Regeln als bösartig bestätigen.
Prüfung auf Passwörter aus Datenlecks
FreiwilligBeim Setzen eines Passworts und wöchentlich bei der Anmeldung gehen die ersten 5 Zeichen seines SHA-1-Hashs an den Dienst Pwned Passwords von Have I Been Pwned. Den Rest vergleicht das Plugin auf Ihrem Server. Ein Konto mit einem solchen Passwort wird gebeten, es zu ändern, und nie gesperrt. Gesendet: 5 Zeichen des Hashs, nie das Passwort oder der Benutzername.
Cloudflare Turnstile
FreiwilligEine von zwei Bot-Prüfungen. Die eingebaute, ein Rätsel, das der Browser löst, sendet nichts nach außen. Mit Turnstile laden die Anmeldeformulare das Skript von Cloudflare, und Ihr Server schickt jede Antwort mit Ihrem geheimen Schlüssel zur Prüfung an Cloudflare. Dafür braucht es die Schlüssel Ihres eigenen Cloudflare-Kontos. Ist Cloudflare nicht erreichbar, geht das Formular durch.
Mit shieldwave.io verbinden, wenn Sie möchten
Das Plugin liest Ihre Dateien. Es sieht Ihre Website nicht so, wie ein Besucher oder ein Bot sie sieht. Die Verbindung ergänzt diesen Blick von außen, in drei Schritten.
1. Verbinden
Öffnen Sie in WordPress ShieldWave, Einstellungen, ShieldWave-Konto und klicken Sie auf Mit shieldwave.io verbinden. Melden Sie sich an oder legen Sie ein kostenloses Konto an und bestätigen Sie. Sie kehren verbunden zu WordPress zurück, ohne einen Schlüssel zu kopieren.
2. Innen und außen zusammen sehen
Ihr shieldwave.io-Dashboard zeigt die Punktzahl und die offenen Probleme des Plugins neben der Prüfung von außen: über 20 Tests laufen von außen, ohne Passwort und ohne Zugriff auf Ihren Server. Es zeigt zum Beispiel, ob jemand E-Mails in Ihrem Domainnamen versenden kann, wie HTTPS und die Sicherheits-Header eingestellt sind und welche Dateien jeder herunterladen kann. Die Verbindung bestätigt außerdem, dass die Domain Ihnen gehört, was die vollständige Prüfung von außen braucht.
3. Einen Bericht bekommen, wenn Sie einen brauchen
Die vollständige Prüfung von außen kostet einmalig 9 €, ohne Abo: ein Bericht, den Sie lesen können, und eine Aufgabenliste, die Ihr Entwickler kalkulieren kann. Ein kostenloses Konto zeigt alle verbundenen Websites in einem Dashboard. Pro, 12 € im Monat, ergänzt die vollständige Prüfung von außen für bis zu 25 Websites, geplante Prüfungen und Berichte. Zu den Tarifen
Das Plugin bleibt auch ohne die Verbindung kostenlos. Alle 25 Prüfungen, geplante Scans, E-Mail-Warnungen, Anmeldeschutz und Zwei-Faktor-Anmeldung bleiben kostenlos und ohne Begrenzung. Das Dashboard kann nichts an der Website ändern, und Trennen entfernt die Website und ihre Ergebnisse von shieldwave.io.
Solange die Verbindung besteht, trägt die Startseite ein unsichtbares Tag, das bestätigt, dass die Domain Ihnen gehört. Gesendet werden: die ID, die Adresse und die Versionen der Website, die Punktzahl, die gefundenen Probleme und die installierten Plugins und Themes. Nie gesendet werden: Beiträge, Seiten, Kommentare, Benutzernamen, E-Mail-Adressen oder Passwörter.
Sehen Sie, was das Internet von Ihrer Website sieht, kostenlos und ohne Konto
Warnungen, die Ihre Aufmerksamkeit respektieren
Eine E-Mail pro Scan, nur für Probleme, die neu sind oder schlimmer wurden, nie zweimal für dasselbe und höchstens vier am Tag. Ein Test, der nicht laufen konnte, wird als nicht ausgeführt gemeldet und nie als bestanden gezählt.
Glauben Sie uns nicht einfach
Die Transparenzseite listet auf, was auf Ihrer Website läuft, was es nie tut und was genau Ihren Server verlässt. Den Bedrohungsfeed können Sie mit einem kurzen Skript prüfen, in dem der öffentliche Schlüssel des Plugins fest hinterlegt ist.
So funktioniert ShieldWave (auf Englisch)
curl -O https://shieldwave.io/verify/shieldwave-verify-feed.mjs
node shieldwave-verify-feed.mjs
Was neu ist
- 1.1.2822. Oktober 2026
Die WP-CLI-Rettungsbefehle für die Anmeldeadresse, die Bot-Prüfung und die Zwei-Faktor-Anmeldung laufen unter den Namen, die die Einstellungen nennen. Ein Konto, dessen einziger zweiter Schritt ein Passkey ist, sieht, wie es bei verlorenem Gerät wieder hineinkommt. Der Hinweis zur eigenen Anmeldeadresse nennt die E-Mail nur, wenn sie wirklich verschickt wurde. Hinter Cloudflare funktioniert die Ländersperre, ohne die Cloudflare-Adressbereiche einzutippen. Übersetzungen in allen 16 Sprachen geprüft.
- 1.1.2722. Oktober 2026
Optionale Anmeldung mit Passkey ohne Passwort, eine Bot-Prüfung bei Anmeldung, Registrierung und Passwort-Zurücksetzung, eine Prüfung neuer Passwörter gegen bekannte Datenlecks, eine eigene Anmeldeadresse und Spam-Fallen für Kommentare, Registrierung, Contact Form 7 und WPForms. Alles startet ausgeschaltet. Das Aktivitätsprotokoll hält jetzt Anmeldungen, Konto- und Rollenänderungen, Bearbeitungen und Plugin-Änderungen fest, und eine neue Prüfung meldet, wenn es kein Backup aus den letzten 7 Tagen gibt.
- 1.1.2621. Oktober 2026
Eine optionale Anfragen-Firewall, aus, bis Sie sie einschalten: Regeln gegen gängige Injections und hochgeladene ausführbare Dateien, Sperren nach IP und Land, Anfragelimits und eng gefasste Ausnahmen. Beginnen Sie mit Nur protokollieren, prüfen Sie das Protokoll und schalten Sie dann auf Blockieren. Sie läuft auf Ihrem Server und sendet keine Anfragedaten.
- 1.1.2521. Oktober 2026
Nach der Aktivierung fragt das Plugin einmal, ob es Schwachstellenwarnungen, den Bedrohungsfeed und virtuelle Patches einschalten soll, und sagt, was die Website verlässt. Die KI-Zweitmeinung bleibt eine eigene Entscheidung. Code, der in ein Theme, eigene Plugins, den Uploads-Ordner, Beiträge oder Optionen eingeschleust wurde, lässt sich entfernen: Sie sehen die genaue Änderung, es wird eine Sicherung angelegt, und jede Bereinigung lässt sich rückgängig machen.
- 1.1.2421. Oktober 2026
Die Prüfung der PHP-Version vergleicht sie mit der Korrektur für php2shell (CVE-2026-109618 und CVE-2026-109619), die PHP am 21. Oktober 2026 in 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht hat. Eine ältere Version wird als hoch gemeldet. Hoster patchen oft, ohne die Versionsnummer zu ändern, deshalb bittet der Befund, beim Hoster nachzufragen.
- 1.1.2320. Oktober 2026
Weniger Fehlalarme. Die Datei mit den virtuellen Patches, die das Plugin selbst schreibt, die Cache-Dateien Ihres eigenen Caching-Plugins, der Handler, den cPanel für PHP unter LiteSpeed schreibt, und Einstellungen, die ein Caching- oder SSL-Plugin in wp-config.php einträgt, werden nicht mehr als hoch gemeldet. Das Hochladen der ZIP-Datei des Plugins über die alte Version zeigt kein falsches „hoch“ mehr. Die Hinweise raten nicht mehr, Unbekanntes zu löschen, sondern Ihren Entwickler oder Host zu fragen und eine Kopie aufzubewahren. Ungenutzte Themes lassen sich direkt aus ihrem Fund löschen. Inhaltsprüfungen sehr großer Beiträge sind unter PHP 8.2 und älter schnell.
- 1.1.2119. Oktober 2026
Eine geänderte Kern-, Plugin- oder Theme-Datei lässt sich mit einem Klick durch ihr Original von WordPress.org ersetzen. Die geänderte Datei bleibt in der Quarantäne. Ein neuer Test liest die Startseite und den Checkout als Besucher, als Googlebot und als Besucher aus der Suche. Jede Website-Option, Code Snippets und Kontodaten werden auf versteckten Code gelesen, aus der Benutzerliste versteckte Administratoren werden gefunden, und das Ausschalten des Schutzes verlangt Ihr Passwort. Bei einem verbundenen Konto erscheinen Treffer auf Köder im shieldwave.io-Dashboard als Hash der Adresse mit Schlüssel.
- 1.1.2016. Oktober 2026
Zwei falsche Meldungen behoben: PHP gibt Fehler auf Seiten aus, obwohl display_errors für den Ordner der Website aus ist, und eine geänderte .htaccess, nachdem WordPress nur seinen eigenen Block darin umgeschrieben hat.
- 1.1.1916. Oktober 2026
Köder, aus, bis Sie sie einschalten: Anmeldenamen, die kein Konto hat, und ein Pfad in robots.txt, auf den nichts verlinkt. Jede Nutzung wird abgewiesen, protokolliert und per E-Mail gemeldet. Erkennung gefälschter CAPTCHA-Seiten, die zum Einfügen eines Befehls auffordern (ClickFix), gefälschter Browser-Updates, Loader, die ihren Code aus einem Blockchain-Vertrag lesen (EtherHiding), und Kreditkarten-Skimmern, in Dateien und in gespeicherten Inhalten.
- 1.1.1812. Oktober 2026
Virtuelle Patches und Sicherheitsupdates, beide aus, bis Sie sie einschalten. Bei eingeschaltetem Live-Bedrohungsfeed stoppt eine kleine Must-Use-Datei Anfragen, die eine bekannte Sicherheitslücke eines installierten Plugins ausnutzen. Jeder Patch protokolliert passende Anfragen nur, bis Sie ihm das Blockieren erlauben. Sicherheitsupdates installieren eine Version, die eine bekannte Sicherheitslücke behebt, über die automatischen Updates von WordPress selbst (ab WordPress 6.6). Ungenutzte Plugins und ungenutzte Themes sind je ein Fund, sodass die Übersicht und shieldwave.io dieselbe Zahl zeigen. Keine PHP-Warnung auf Hosts mit strengem open_basedir, und ein aus einer ZIP-Datei installiertes Update lässt nicht mehr jede Datei geändert aussehen.
- 1.1.1712. Oktober 2026
Die Punktzahl folgt denselben Schweregrad-Bändern wie shieldwave.io: Ein offener kritischer Fund hält sie bei 39 oder darunter, ein hoher zwischen 40 und 59. Datei-Dropper-Backdoors werden erkannt.
- 1.1.1612. Oktober 2026
Überall dieselbe Punktzahl: Die Übersicht, die wöchentliche E-Mail, WP-CLI und shieldwave.io zeigen die mit dem letzten Scan gespeicherte Punktzahl. Eine bekannte Sicherheitslücke wird nach dem nötigen Zugriff bewertet, und eine Ursache ergibt einen Fund.
- 1.1.1512. Oktober 2026
Was der Scanner nicht sehen konnte, steht als Hinweis außerhalb der Punktzahl. Eine Datei gilt nur dann als herunterladbar, wenn Ihr Server die ersten Bytes der Datei selbst zurückgibt. Eine Notenskala wie bei shieldwave.io: A ab 90, B ab 80, C ab 60, D ab 40.
- 1.1.1411. Oktober 2026
Plugins, die ihre Autoren außerhalb von WordPress.org verteilen, etwa Advanced Custom Fields von WP Engine, werden mit dem veröffentlichten Quellcode des Autors verglichen. Fehlende Dateien sind ein Fund pro Plugin oder Theme, und die Schweregrade richten sich danach, was jemand jetzt auf der Website tun könnte.
- 1.1.139. Oktober 2026
Keine Fehlalarme direkt nach einem Update. Sechs Schadcode-Regeln wurden enger gefasst, nachdem 147.858 Dateien aus den 200 beliebtesten Plugins von WordPress.org durchgesehen wurden, und eine Sicherheitsprüfung des gesamten Plugins wurde in dieser Version behoben.
- 1.1.128. Oktober 2026
Quarantäne mit Wiederherstellen, PHP-Blockierung in Uploads, Sicherheits-Header, Zwei-Faktor-Anmeldung für ausgewählte Rollen, Passkeys und eine Liste der Sitzungen. Jedes davon ist aus, bis Sie es einschalten oder seinen Button drücken. In einem Multisite-Netzwerk wird das Plugin netzwerkweit aktiviert.
- 1.1.108. Oktober 2026
Anmeldelimits pro Benutzername und bei Anfragen zum Zurücksetzen des Passworts, vertrauenswürdige Proxys, ein Aktivitätsprotokoll, dessen Einträge per Hash verkettet sind und als CSV exportiert werden können, und die Datenschutz-Werkzeuge von WordPress. Die KI-Zweitmeinung entfernt vor dem Senden mehr.
- 1.1.98. Oktober 2026
Ungenutzte Plugins lassen sich direkt aus ihrem Fund löschen, und es gibt acht Fehlalarme weniger.
- 1.1.87. Oktober 2026
Behebt einen Scan-Fehler bei Hosting, dessen PHP keine Tokenizer-Erweiterung hat.
- 1.1.77. Oktober 2026
Funde nennen, in welchem Plugin, Theme oder Ordner eine Datei liegt und was dort zu tun ist. Eine alte ShieldWave-Kopie wird nicht mehr als Schadcode gemeldet.
- 1.1.67. Oktober 2026
Behebt die Bildschirme in einem Multisite-Netzwerk, und zwei alte WordPress-Einträge werden nicht mehr als Sicherheitslücken gemeldet.
- 1.1.57. Oktober 2026
Die Website und shieldwave.io einigen sich auf eine Sprache: Ein verbundenes Konto übernimmt die Sprache der Website für seine E-Mails, Berichte und das Dashboard.
- 1.1.46. Oktober 2026
Die Prüfungen auf bekannte Sicherheitslücken und der Bedrohungsfeed laufen jede Stunde statt alle drei.
- 1.1.36. Oktober 2026
Gewöhnliche Bilder in Uploads werden nicht mehr als PHP-Dateien gemeldet.
- 1.1.25. Oktober 2026
Die Bildschirme behalten auf großen Monitoren die Größe des WordPress-Admins: Ein breiteres Fenster gibt den Listen mehr Platz statt größerer Schrift. Kopfbereich, Statusband und Listen teilen sich einen Rand, und der Planet zeigt mehr Bot-Verkehr, der auf Ihre Website zielt.
- 1.1.130. September 2026
Der automatische Scan bleibt zur gewählten Uhrzeit, wenn die Uhren umgestellt werden oder Sie eine andere Zeitzone wählen. Früher verschob er sich um eine Stunde. Links zu shieldwave.io tragen Kampagnen-Tags, und nach einem Scan zeigt die Übersicht eine schlichte Zeile zur kostenlosen Prüfung Ihrer Website von außen.
- 1.1.029. September 2026
Verbinden Sie die Website mit einem Klick in den Einstellungen des Plugins mit shieldwave.io, ohne einen Schlüssel zu kopieren. Ein kostenloses Konto zeigt eine Website im Dashboard, und die Verbindung bestätigt über ein unsichtbares Tag auf der Startseite, dass die Domain Ihnen gehört. Das Trennen entfernt die Website und ihre Ergebnisse von shieldwave.io. Das alte ShieldWave Security lässt sich entfernen, ohne seine Einstellungen und Ergebnisse zu verlieren.
- 1.0.329. September 2026
Eine klarere Übersicht im Look von shieldwave.io, mit Bildschirmen, die auf große Monitore und Handys passen.
- 1.0.229. September 2026
Warn-E-Mails werden in Outlook für Windows richtig angezeigt, im hellen und im dunklen Modus.
- 1.0.129. September 2026
Das Plugin spricht neben Englisch 16 Sprachen, darunter Arabisch mit Rechts-nach-links-Layout.
- 1.0.028. September 2026
Im Plugin-Verzeichnis von WordPress.org als Ensomedia Security powered by shieldwave.io, mit Updates von dort. Die Nummerierung beginnt wieder bei 1.0.0. Die Versionen darunter waren Downloads von shieldwave.io.
- 3.6.627. September 2026
Das Plugin nimmt keine Anweisungen mehr von außerhalb Ihrer Website an: Das ShieldWave-Dashboard zeigt Ergebnisse, kann aber keinen Scan starten und keine Einstellung ändern, und die signierte Weckroute ist entfernt. Jede Datenbankabfrage ist vorbereitet, auch die Tabellennamen, daher ist WordPress 6.2 oder neuer nötig.
- 3.6.527. September 2026
Bei WordPress.org als Ensomedia Security powered by shieldwave.io gelistet. Bildschirme und Einstellungen bleiben unverändert.
- 3.6.427. September 2026
Die Zahl der offenen Aufgaben sitzt mittig im Schild der Werkzeugleiste.
- 3.6.326. September 2026
Nur Änderungen an Readme und Kommentaren, für die Prüfung durch WordPress.org: API-Endpunkte werden als schlichte Pfade benannt, und Kommentare schreiben „script tag“ in Worten. Keine Verhaltensänderung.
- 3.6.226. September 2026
Sicherheitskorrekturen aus unserer eigenen Prüfung: Multisite wird jetzt netzwerkweit geschützt statt nur die Hauptwebsite, eine Änderung aus dem Remote-Dashboard kann den Schutz nur erhöhen, nie senken, das Ausschalten der Zwei-Faktor-Anmeldung oder neue Codes verlangen eine erneute Bestätigung, falsche Codes eskalieren jetzt und lösen eine E-Mail an den Kontoinhaber aus, ein KI-Urteil kann einen unklaren Fund nur um eine Stufe abmildern, und Zwei-Faktor-Geheimnisse werden in der Datenbank verschlüsselt, wenn das PHP des Servers libsodium hat.
- 3.6.126. September 2026
Sicherheitskorrektur aus unserer eigenen Prüfung: Einige Anmeldeformulare, eine Anfrage mit zusätzlichem Header und XML-RPC konnten sich allein mit dem Passwort anmelden, obwohl die Zwei-Faktor-Anmeldung eingeschaltet war. Jede Anmeldung verlangt jetzt den Code, und eine erfolgreiche Anmeldung setzt den Zähler der fehlgeschlagenen Anmeldungen nicht mehr zurück.
- 3.6.025. September 2026
Härtungsschalter: Schalten Sie den Datei-Editor und XML-RPC mit einem Klick aus, ohne wp-config.php zu bearbeiten. Funde öffnen den Schalter, der sie behebt.
- 3.5.525. September 2026
Der Anmeldeschutz hält Benutzernamen jetzt aus der REST API, aus Embeds und aus der Sitemap heraus, für Besucher, die nicht angemeldet sind, wie versprochen.
- 3.5.425. September 2026
Ein wiederholter Scan prüft markierte Dateien erneut, statt sie als erledigt zu markieren. Plugins, die ein Drop-in braucht, gelten nie als ungenutzt. Das Einschalten des Anmeldeschutzes vertraut Ihrer Adresse.
- 3.5.325. September 2026
Eine KI-Meinung kann einen Fund, den die Regeln oder die Liste bekannter Schädlinge bestätigen, nie abmildern.
- 3.5.225. September 2026
Ein KI-Urteil kann eine Datei, die die Regeln als bösartig bestätigen, nicht mehr herabstufen.
- 3.5.125. September 2026
Anfragen an ShieldWave tragen nicht mehr die Adresse Ihrer Website, die WordPress standardmäßig an ausgehende Anfragen anhängt.
- 3.5.025. September 2026
Zwei-Faktor-Anmeldung mit Codes aus einer Authenticator-App und Wiederherstellungscodes.
- 3.4.025. September 2026
Anmeldeschutz: zeitlich begrenzte Sperren nach wiederholten fehlgeschlagenen Anmeldungen und keine Ermittlung von Benutzernamen mehr.